في يناير 2026، نشر موقع « OPSWAT » تحليلاً لـ CVE-2025-66516، وهي ثغرة أمنية خطيرة في Apache Tika يتم تشغيلها بواسطة ملف PDF ضار يصل إلى محلل الخلفية. كان الإصلاح بسيطًا: تنقية الملف قبل وصوله إلى المحلل، وبذلك لا يرى المحلل الحمولة أبدًا. نجح ذلك لأن هناك محللًا واحدًا، ونوع ملف واحد، ومكتبة معروفة واحدة.
والآن، ماذا لو لم يكن ملف XML ملف PDF، بل ملف تهيئة تم استيراده إلى منصة SSO (تسجيل الدخول الموحد)، أو تعريفًا لسير العمل أُرسل إلى محرك أتمتة مالية، أو حمولة بيانات صحية تمت معالجتها بواسطة نظام تكامل تابع لمستشفى؟ تنتقل هذه الملفات يوميًا بين المؤسسات والمتعاقدين والجهات التنظيمية والشركاء، وتصل عبر أنظمة نقل الملفات المُدارة وبوابات الشركاء باعتبارها مدخلات تجارية موثوقة. ومعظم عمليات التنقية حلول لا تقوم أبدًا بفحصها.
لغة XML هي لغة الصناعة، وهنا تكمن المشكلة
تشترك هجمات XXE (الكيان الخارجي لـ XML) التي تستهدف ملفات PDF وSVG في نفس النمط: يقوم المستخدم بتحميل ملف؛ ثم تقوم مكتبة الخلفية بتحليله؛ ويقوم المحلل بتنفيذ الحمولة. ونقطة الدخول واضحة للعيان.
أما ملفات XML الخاصة بالقطاع الصناعي فهي مختلفة. فهي تتمثل في عمليات نقل البيانات بين الشركات، وعمليات استيراد التكوينات، وحمولات البيانات بين الأنظمة الواردة من شركاء معروفين، والجهات التنظيمية، والمقاولين، والموردين. وهذه الشرعية الظاهرة هي بالضبط السبب الذي يجعلها تتفادى التدقيق الذي يخضع له ما يتم تحميله عبر الويب.
تُعد لغة XML جزءًا لا يتجزأ من طريقة عمل العديد من القطاعات:
- الخدمات المالية: رسائل SWIFT، وتعليمات FIX (تبادل المعلومات المالية)، والمدفوعات وفقًا لمعيار ISO 20022، كلها بتنسيق XML.
- الرعاية الصحية: إن بروتوكولي HL7 (Health Level Seven) وFHIR (Fast Healthcare Interoperability Resources)، وهما بروتوكولا تبادل البيانات الصحية القياسيان، يعتمدان على لغة XML. ويمكن لأي كيان ضار موجود في حمولة FHIR أن يتسلل عبر أي نظام يقوم بالتحقق من البنية دون التحقق من نوع المستند (DOCTYPE).
- تكنولوجيا المعلومات المؤسسية: تستقبل منصات الهوية والدخول الموحد (SSO) ملفات التكوين بتنسيق XML أثناء عمليات التكامل والترحيل وإعداد المستخدمين الجدد. ويمكن لعملية استيراد واحدة أن تشمل كل التطبيقات التي تقوم المنصة بالمصادقة عليها.
- OT: تتبادل أنظمة SCADA وأنظمة إدارة الطاقة البيانات بتنسيقات XML المحددة في المعايير IEC 61968 و61970، وغالبًا ما يتم ذلك عبر حدود تكنولوجيا المعلومات/التكنولوجيا التشغيلية (IT/OT) حيث تكون الضوابط محدودة.
في جميع الأحوال، لا تكون الحمولة عبارة عن برنامج نصي أو ماكرو، بل توجد في طبقة محتوى ملف XML: إعلان DOCTYPE يشير إلى كيان خارجي يوجه إلى مسار ملف محلي أو نقطة نهاية داخلية. وعندما يقوم المحلل بمعالجة الملف، فإنه يسترد ذلك المحتوى.
على الرغم من أن الملف صحيح من الناحية الهيكلية وفقًا لفحص المخطط، إلا أن محتواه يتطلب مستوى أعمق من التنقية، مثل ما يحدده نوع المستند (DOCTYPE) أو المكان الذي تشير إليه الكيانات.
هذه ليست مشكلة متوارثة
تم وصف ثغرة XXE في عام 2003، وأُضيفت إلى قائمة «أهم 10 ثغرات أمنية» (OWASP Top 10) في عام 2017، مما يدفع الفرق أحيانًا إلى اعتبارها مشكلة تم حلها. لكن السجلات الخاصة بعامي 2025 و2026 تشير إلى عكس ذلك، والحالات التي تهم أمن الملفات هي تلك التي تصل فيها الحمولة على شكل ملف.
- lxml (CVE-2026-41066): سمح الإعداد الافتراضي للمحلل في مكتبة Python الخاصة بـ XML، والتي تحظى باستخدام واسع، لملفات XML غير الموثوق بها بقراءة الملفات المحلية. وتُعد lxml هي نفس المكتبة التي تستخدمها svglib لتحليل ملفات SVG (الرسومات المتجهة القابلة للتحجيم)، وقد أظهرت svglib في مدونتها لعام 2024 حول ثغرة SVG XXE المسار المنقول عبر الملف OPSWAT . ويؤدي تنقية الملف إلى إزالة الكيان قبل أن يراه المحلل.
- Atlassian Crowd (CVE-2026-21569، CVSS 7.9، درجة خطورة عالية): منصة للدخول الموحد (SSO) وإدارة الهوية. تتيح حمولة XML مصممة خصيصًا للمهاجم الوصول إلى الملفات محليًّا أو عن بُعد، ويشير تصنيف CVSS «النطاق: متغير» إلى أن الاستغلال الناجح يصل إلى كل تطبيق تقوم منصة Crowd بمصادقته. تصل حمولة XML هذه في شكل ملف تكوين أو استيراد تكامل من شريك أو من محطة عمل المسؤول.
- IBM Business Automation Workflow (CVE-2025-13096، CVSS 7.1 - خطورة عالية): يقوم نظام IBM BAW بمعالجة ملفات XML في سير العمل مثل إصدار القروض ومعالجة المطالبات. تسمح هذه الثغرة بالكشف عن الملفات وSSRF (Server-Side Request Forgery)، مما يتيح للمهاجم الانتقال إلى نقاط النهاية الداخلية، كما يمكن أن تؤدي بنية DOCTYPE نفسها إلى توسيع الكيانات من أجل تنفيذ هجمات DoS (Denial of Service). يصل XML عبر بوابات الشركاء من خبراء التسوية والجهات التنظيمية وشركات التكامل.
كل ذلك يشير إلى شكل واحد مشترك: ملف XML تجاري موثوق به يحمل حمولة من نوع DOCTYPE، ويصل عبر مسار عمل محدد قبل أن يصل إلى محلل عرضة للثغرات الأمنية.
ملاحظة تتعلق بنطاق البحث: تتناول هذه المدونة ثغرات XXE التي تصل في شكل ملف. أما ملفات XML والتنسيقات المستندة إلى XML مثل SVG وPDF المزود بـ XFA وملفات Office، التي تمر عبر مسار عمل للتطهير، فيتم إعادة بنائها خالية من الثغرات. أما الحالات التي تنتقل عبر الملفات فهي الأكثر شيوعًا: عمليات التحميل، واستيراد التكوينات، وتبادل البيانات مع الشركاء، ومرفقات البريد الإلكتروني. أما هجمات XXE التي يتم الوصول إليها عبر نص طلب « API » الخام أو استدعاء تحليل في الكود، فلا يوجد فيها ملف قيد النقل، لذا لا توجد بوابة لتنقية الملفات في هذا المسار.
كيف تتعامل تقنية Deep CDR™ مع ملفات XML المستقلة
تدعم تقنية Deep CDR™ معايير XML 1.0 و1.1، بالإضافة إلى التنسيقات ذات الصلة القائمة على XML، بما في ذلك ZEI وJNLP وTDS وRDF وBML وMPD وTTML، وذلك ضمن نفس المحرك.
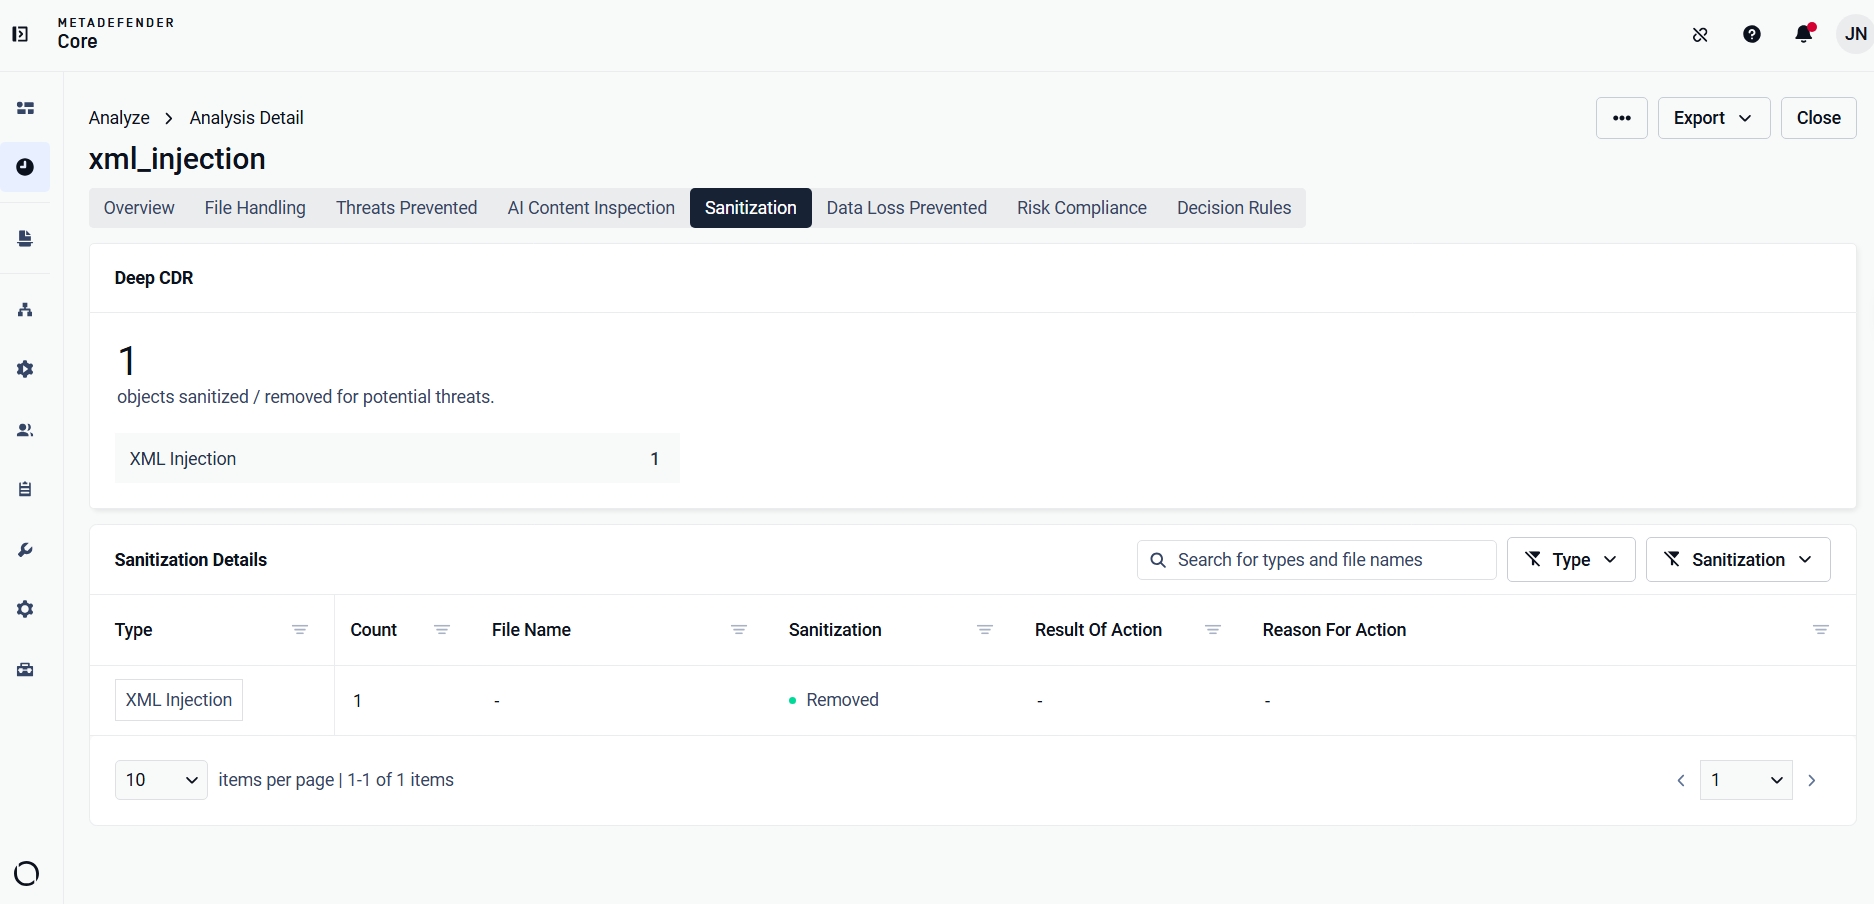
بالنسبة لملفات XML، يتم رفض الإشارات التي تشير إلى خارج المستند بشكل افتراضي، ولا يتم الاحتفاظ بـ DOCTYPE وإشارات الكيانات الخارجية الخاصة به في الملف المعاد إنشاؤه. ولا يُعد أي من هذين السلوكين سياسة يتعين تحديدها وضبطها. وطالما يتم توجيه ملفات XML الخارجية عبر مسار عمل التنقية في MetaDefender Core™، فإن الحماية تظل سارية.
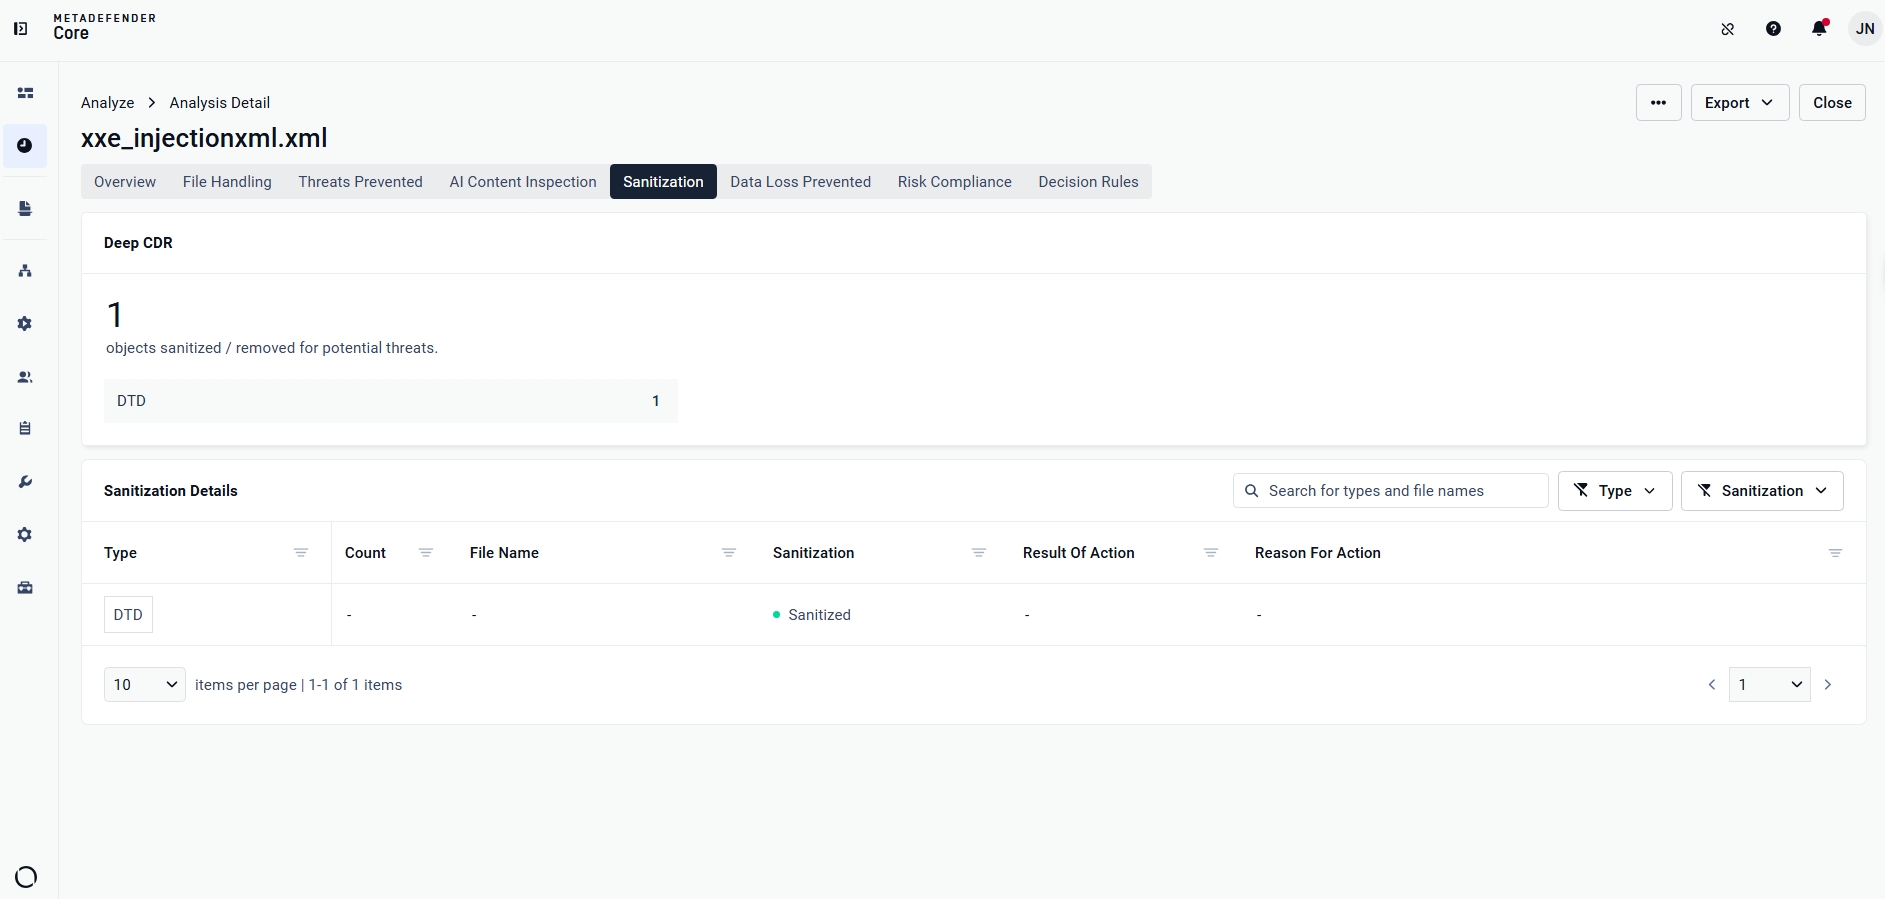
بالإضافة إلى هذا الحذف التلقائي لنوع المستند (DOCTYPE)، تتوفر للمشغلين عناصر تحكم إضافية يمكنهم تهيئتها لتتناسب مع بيئتهم
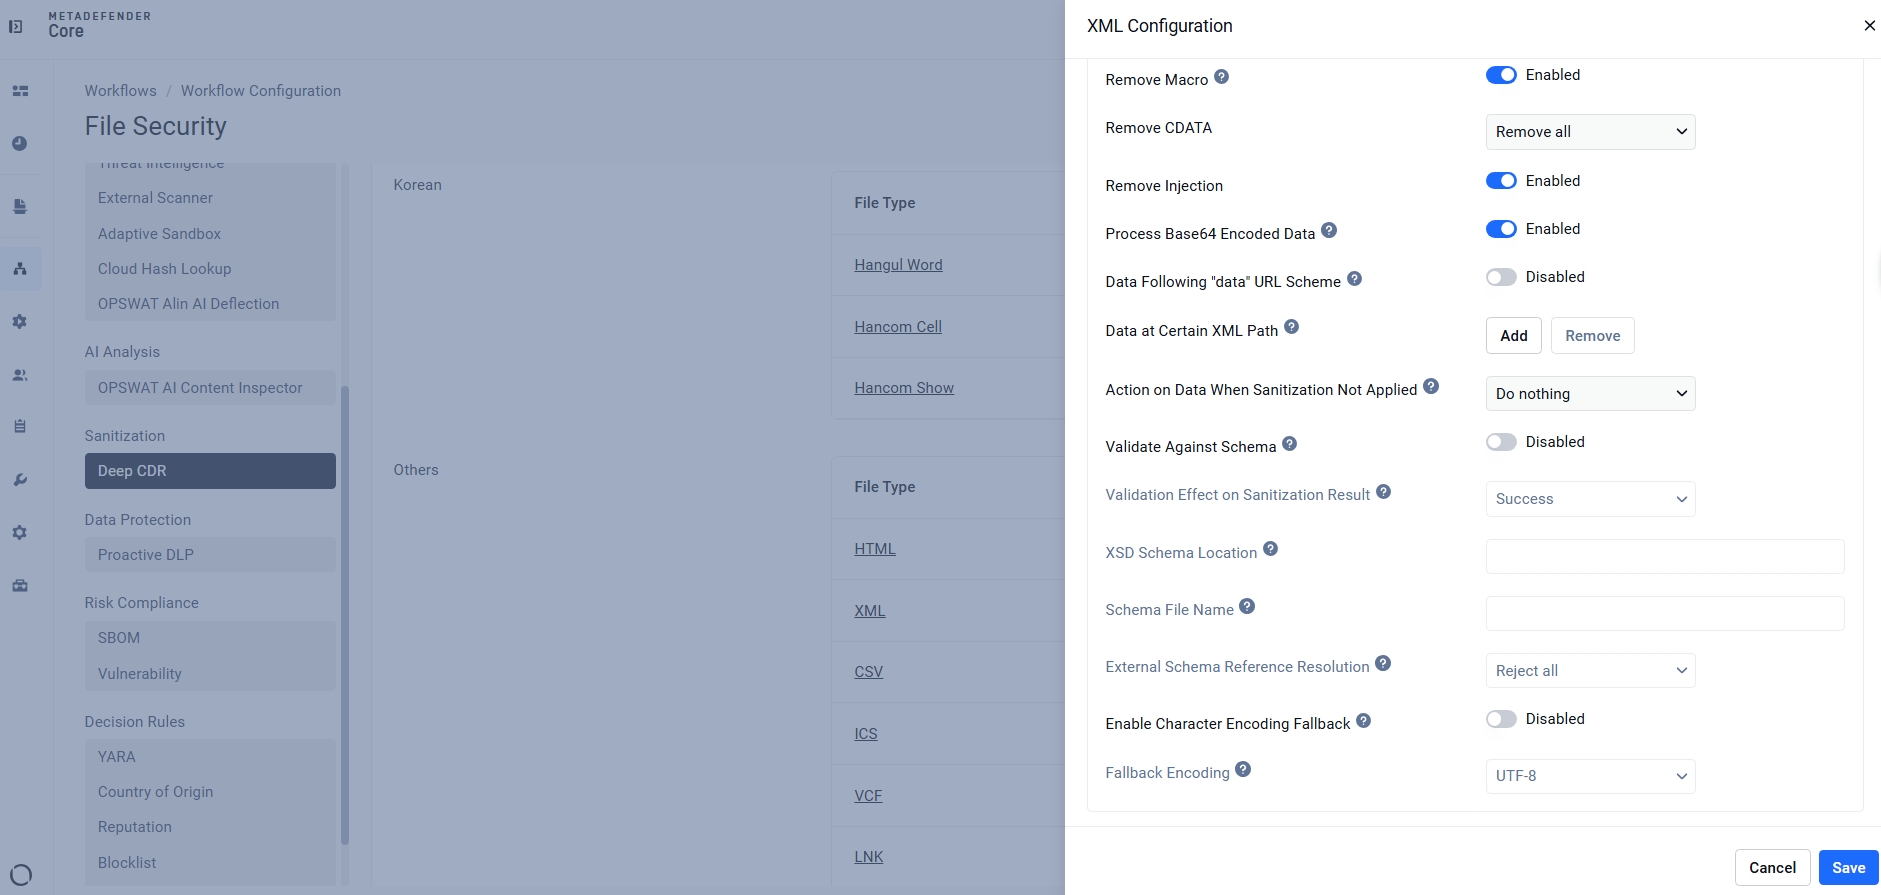
- إزالة الماكرو: يزيل ماكروات VBA المُشفَّرة في تنسيقات Office القائمة على XML
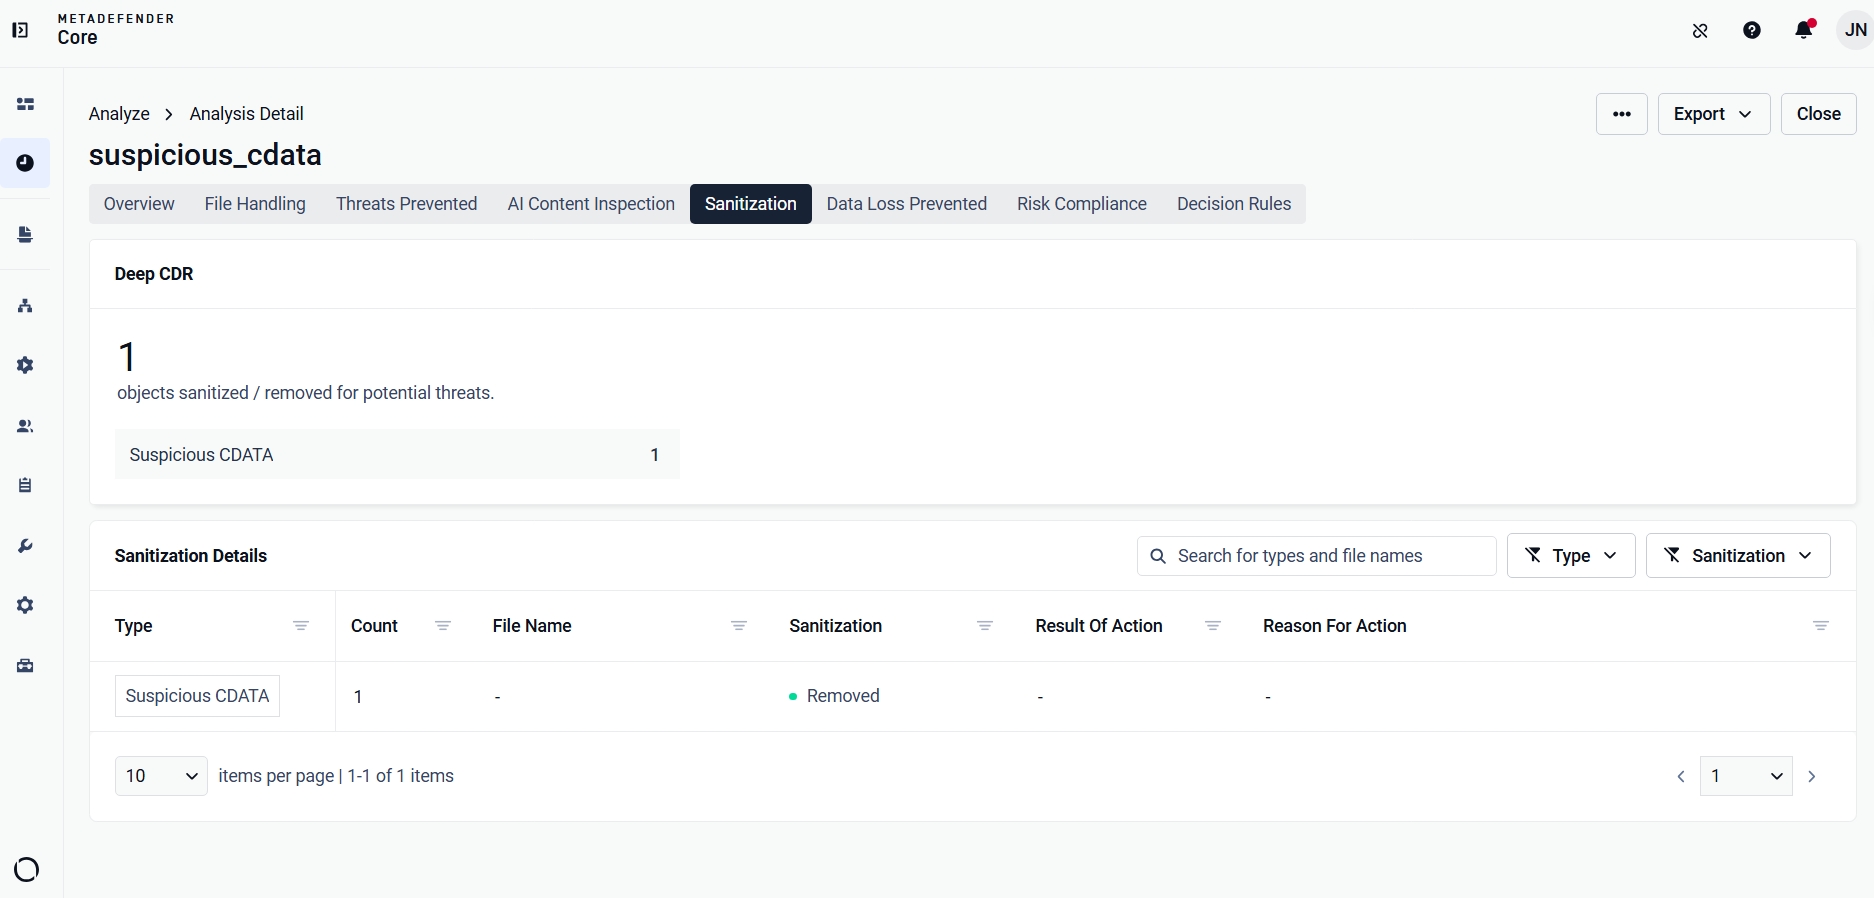
- إزالة CDATA: أربعة خيارات متدرجة للسياسة، بدءًا من «عدم اتخاذ أي إجراء» وصولاً إلى «إزالة الكل»، مما يمنح الفرق التحكم في مدى صرامة التعامل مع أقسام CDATA وفقًا لحساسية سير العمل
- إزالة الحقن: يعالج مشكلة حقن XML وJavaScript في طبقة المحتوى المضمنة في قيم العناصر
- معالجة البيانات المشفرة بتنسيق Base64: تتعامل مع الحمولات المشفرة المضمنة في قيم XML، بما في ذلك أنماط مخطط عناوين URL للبيانات
وتغطي إحدى إجراءات الحماية ذات الصلة الجانب الآخر من نفس الاتجاه. حيث يتم الكشف عن الهياكل المكتوبة بحيث تتوسع حتى تستنفد الذاكرة وإزالتها، وبالتالي لا يمكن لملف صغير أن يتحول إلى ملف ضخم أثناء معالجته، وهو السبب الذي أدى إلى تسمية هذه المشكلة باسم «قنبلة XML» (أو «مليار ضحكة»).
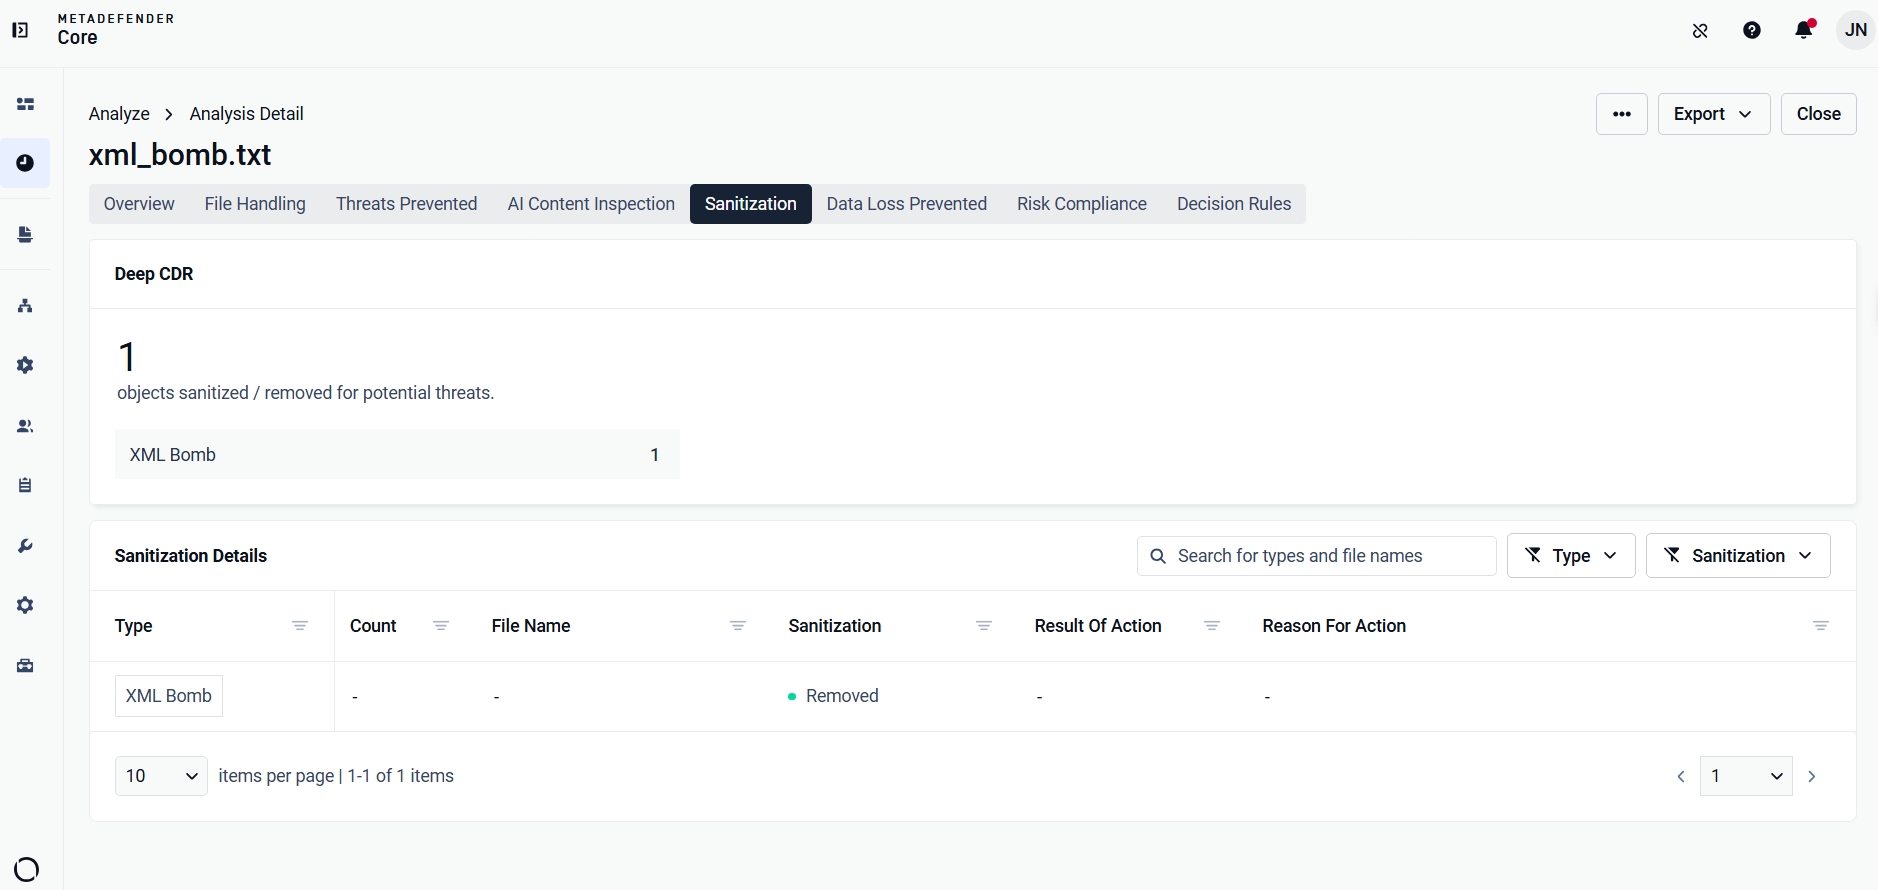
يتم تسجيل كل إجراء تطهير في تقرير JSON جنائي. يتضمن التقرير اسم الكائن، والمحتوى الذي تمت إزالته (بحد أقصى 5,000 حرف لكل إدخال)، وتجزئة SHA-256 للكائن الذي تمت إزالته. وتتوفر لفرق الأمن سجل تدقيق كامل لمراجعة الامتثال وإعادة بناء الحوادث دون الحاجة إلى إعادة فحص الملف الأصلي.
للحصول على شرح كامل عن «حقن XML» و«حقن CDATA» و«قنابل XML» وآليات الهجوم ذات الصلة باستخدام XML، انظر التحليل التقني المتعمق حول نواقل هجمات مستندات XML.
حماية سير عمل ملفات XML الخاصة بك
عندما يواجه محلل موثوق به ملف XML ضارًّا، فإن الملف هو الذي ينتصر. ويُثبت كل من Apache Tika وAtlassian Crowd وIBM BAW ومسار تحليل SVG صحة هذه النقطة عبر مسارات معالجة المستندات ومنصات الهوية ومحركات سير العمل.
لا تُعتبر هذه الملفات تهديدات. فهي تأتي من شركاء معروفين عبر مسارات عمل راسخة وتحتوي على محتوى مشروع، وهذا ما يجعلها فعالة. ولا يختلف الحل من ثغرة أمنية (CVE) إلى أخرى: حيث يتم اعتراضها عند طبقة النقل، وتنقيتها قبل وصول الملف إلى أداة التحليل، والتأكد من أن الحماية تشمل ملفات بيانات XML الخارجية، وليس فقط مرفقات البريد الإلكتروني والملفات التي يتم تحميلها على الويب.