تعمل أنظمة الكشف أدوات وفقًا لفرضية بسيطة: تحديد الملف الضار قبل أن يسبب أي ضرر. لكن هذه الفرضية تفقد صلاحيتها في اللحظة التي تظهر فيها تهديدات لم يسبق رؤيتها من قبل. فاستغلال الثغرات من نوع «يوم الصفر»، أو تقنية التعتيم الجديدة، أو الشفرة الخبيثة التي تولدها أداة تعتمد على الذكاء الاصطناعي، لا تحتوي على توقيع يمكن مطابقته، ولا نمط سلوكي معروف يمكن الإبلاغ عنه.
تُعد «AV-Comparatives» جهة مرموقة في تقييم محركات الكشف بدقة والإبلاغ عن الثغرات بأمانة. ويشمل هذا الاختبار البحث الذي أجرته «AV-Comparatives» حول أحدث تقنيات الاستغلال عبر أنواع الملفات والسيناريوهات الأكثر شيوعًا، وكيفية تصدي تقنية Deep CDR™ من « OPSWAT» لهذه التهديدات.
كيف قامت «AV-Comparatives» باختبار تقنية Deep CDR™
قامت «AV-Comparatives»، وهي هيئة مستقلة مرموقة في مجال اختبار برامج الأمان المؤسسية، بتقييم تقنية Deep CDR™ كما تم تطبيقها في MetaDefender™ Core.
وبدلاً من الاعتماد على عينات ملفات مجردة، قامت ببناء حالات الاختبار الخاصة بها استنادًا إلى سيناريوهات الهجوم التي تواجهها الشركات عادةً.
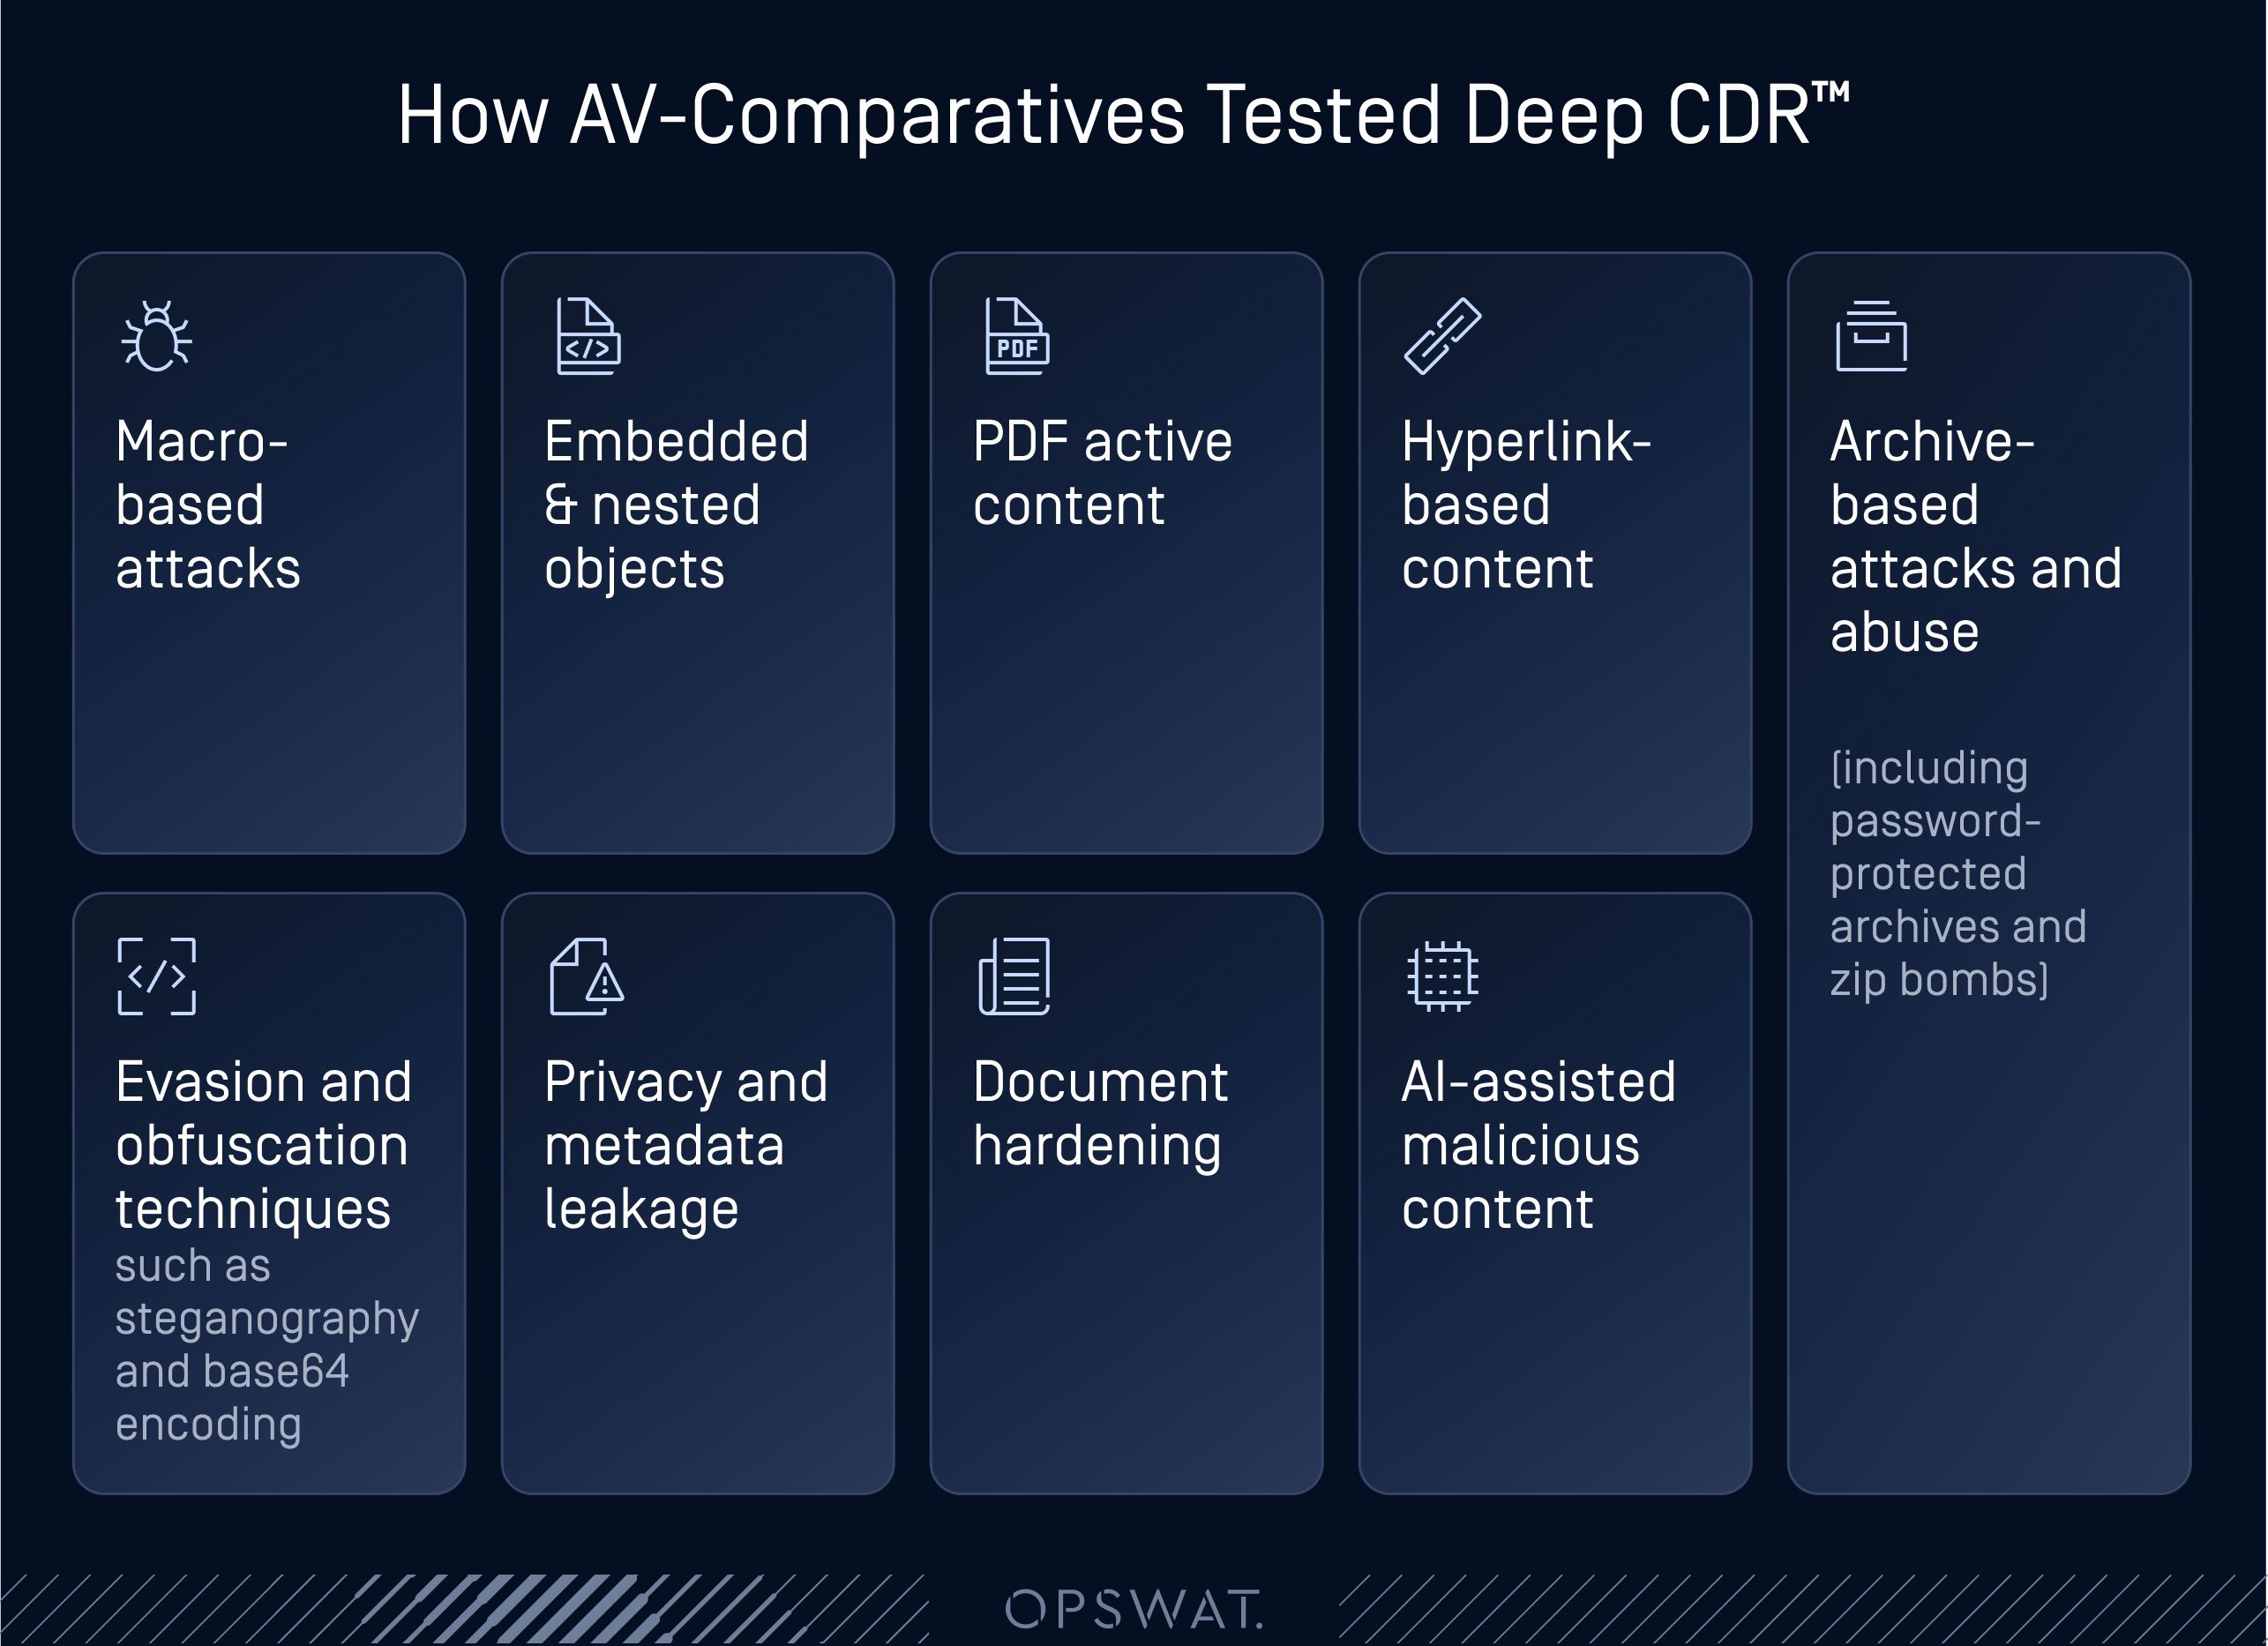
تم تقييم كل حالة اختبار من ناحيتين في آن واحد: ما إذا كان التهديد قد تم إبطال مفعوله تمامًا، وما إذا كان الملف الناتج قد احتفظ ببنيته وتنسيقه وقابليته للاستخدام. وهذا ما يميز اختبار التطهير على مستوى المختبرات عن قائمة مراجعة بسيطة للكشف عن التهديدات.
النتائج، باختصار
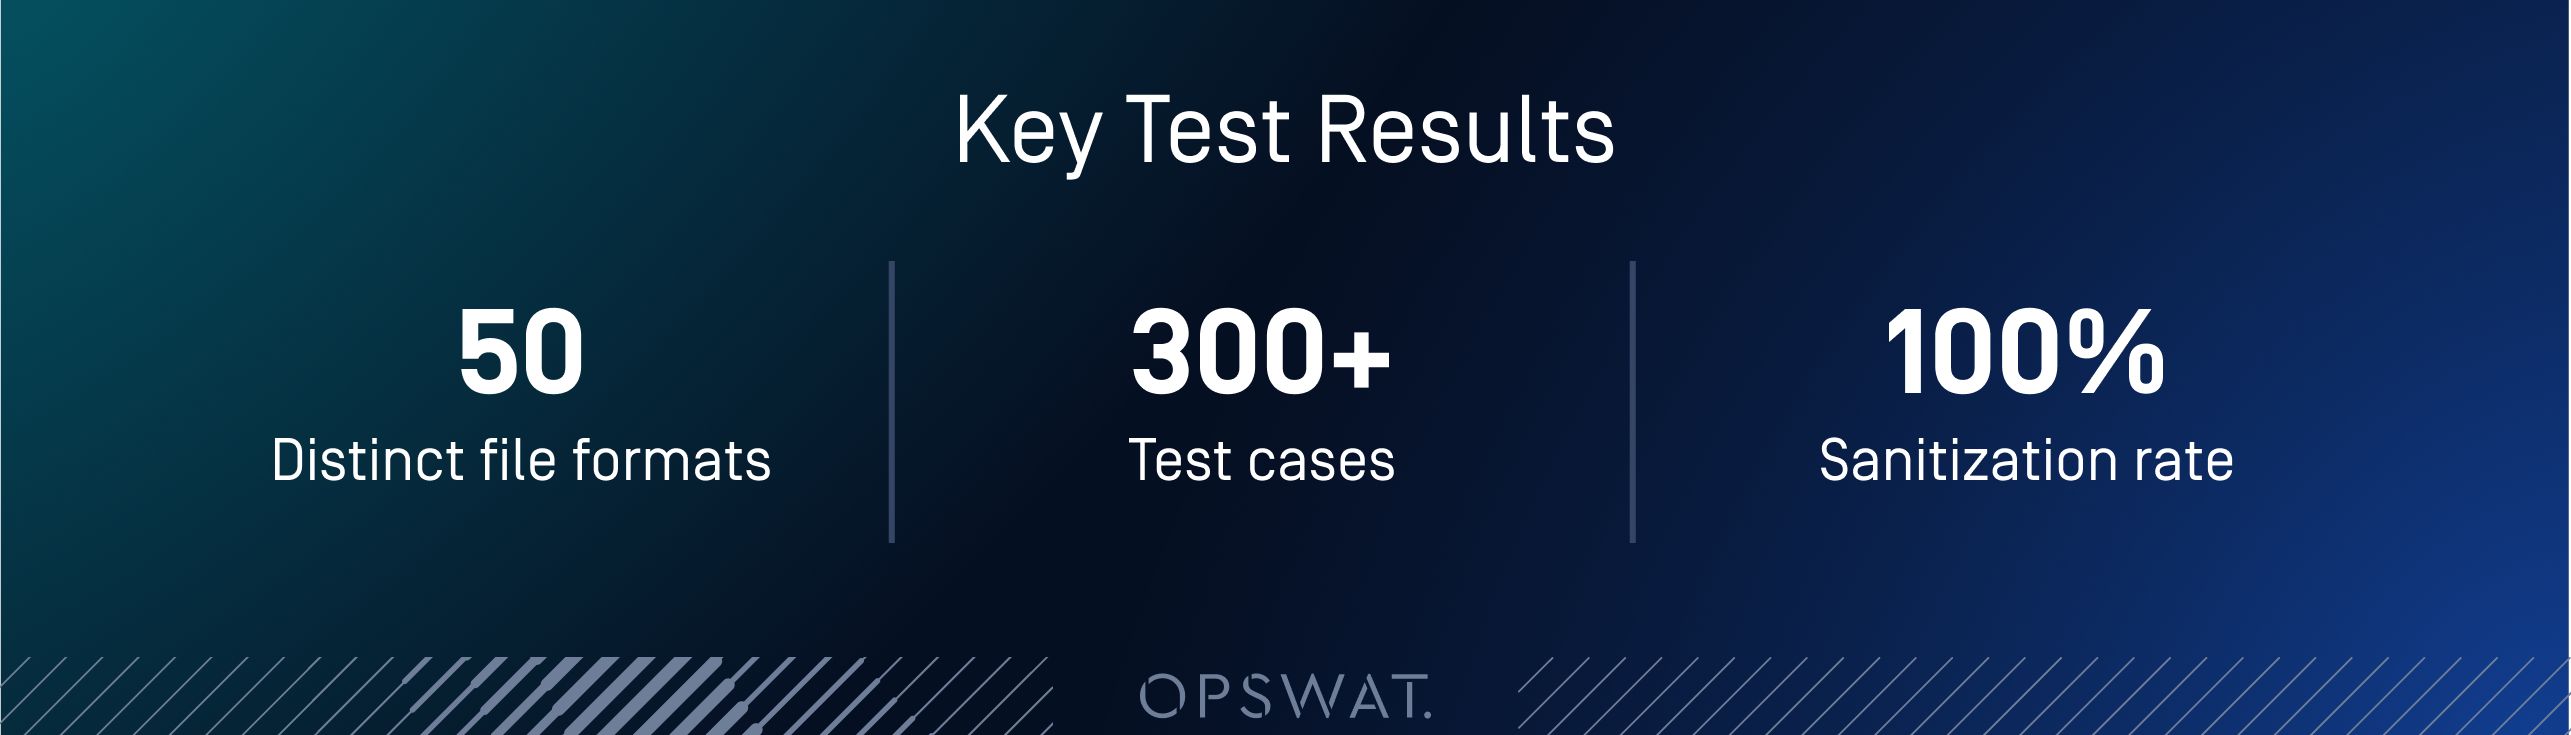
تم تطهير كل فئة من فئات السيناريوهات بالكامل في إطار تكوين سير العمل الذي خضع للاختبار، بما في ذلك التقنيات التي سنستعرضها أدناه: استغلال الثغرات في الكائنات المضمنة، وإخفاء البيانات في الصور، والمحتوى المُشوش في رموز QR، والمحتوى النشط في ملفات SVG، إلى جانب الهجمات القائمة على الماكرو والهجمات القائمة على الملفات المضغوطة.
والجدير بالذكر أن ذلك شمل أيضًا حالات اختبار صُممت خصيصًا لتتناول المحتوى الخبيث المدعوم بالذكاء الاصطناعي: مثل الملفات التي تحتوي على عمليات تشويش مُولَّدة بالذكاء الاصطناعي، والنصوص البرمجية، والتركيبات الخادعة من الناحية الهيكلية. وقد تمت معالجة هذه الحالات من خلال آليات التطهير نفسها المستخدمة في الهجمات المصممة بالطرق التقليدية، دون أي اختلاف في النتيجة بناءً على الطريقة التي تم بها إنشاء المحتوى الخبيث.
من ناحية الدقة، احتفظت الملفات المعاد بناؤها بتنسيقها وتصميمها وصورها وجداولها وصيغها وتعليقاتها وعناصر التنقل فيها، مع إزالة المحتوى الخطير مثل الماكروات والكائنات المضمنة، وذلك تمامًا وفقًا لما تنص عليه السياسة المُعدة مسبقًا.
تقنية Deep CDR™ في الواقع العملي: كيف تعمل عملية التعقيم فعليًّا
تتطابق فئات السيناريوهات في اختبار AV-Comparatives بشكل وثيق مع الهجمات والتقنيات الموثقة مؤخرًا. توضح الأمثلة التالية كيف يبدو «التطهير بنسبة 100٪» على مستوى الملف.
الكائنات المضمنة في تنسيق RTF (التخفيف من مخاطر تنفيذ التعليمات عن بُعد في يوم الصفر)
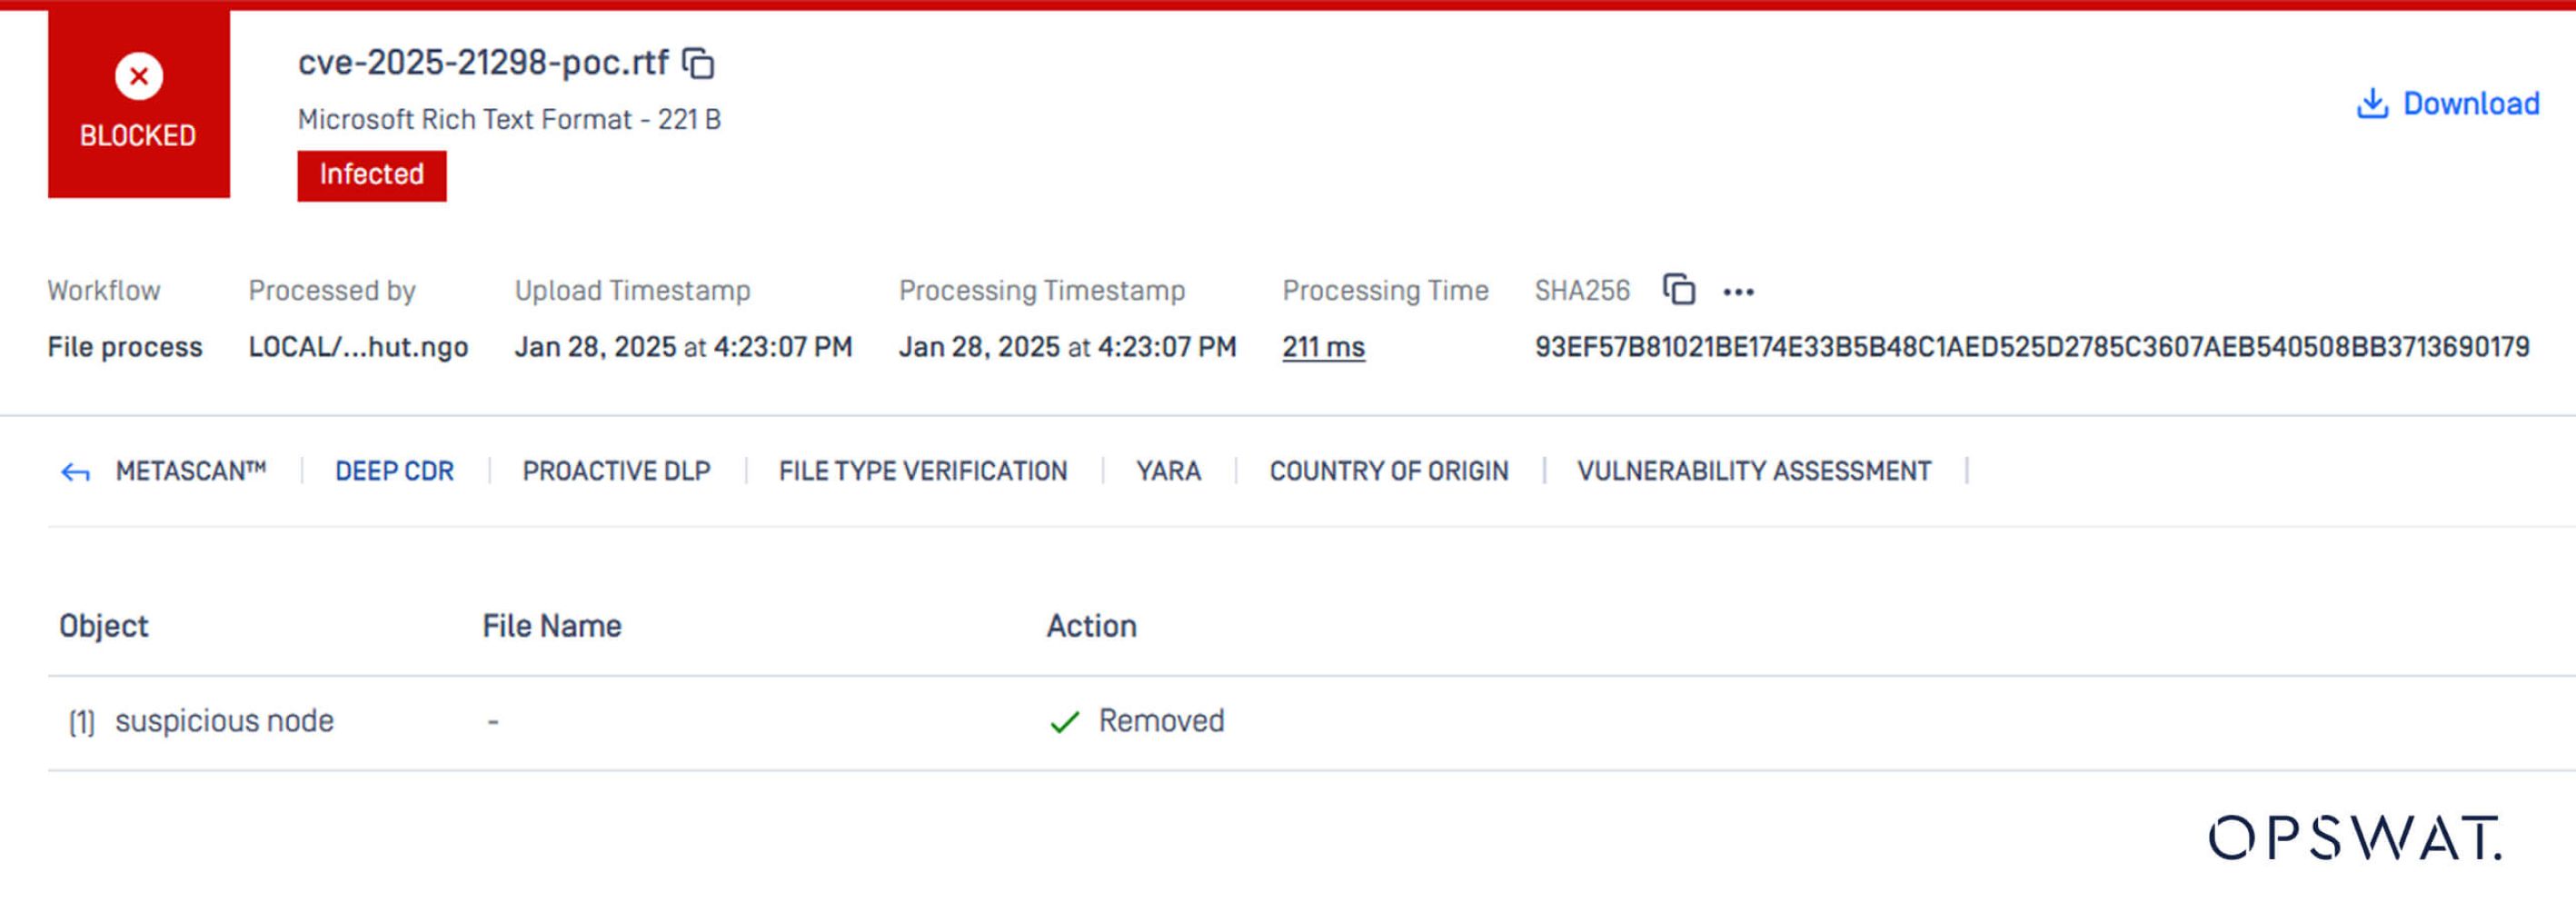
CVE-2025-21298، وهي ثغرة أمنية تسمح بتنفيذ التعليمات البرمجية عن بُعد دون الحاجة إلى النقر (zero-click) في مكتبة OLE بنظام Windows، يمكن استغلالها بمجرد معاينة ملف RTF ضار في Outlook دون الحاجة إلى النقر.
ولمعالجة هذه المشكلة، يكفي تمكين سياسة «إزالة الكائنات المضمنة» لملفات RTF في إعدادات تقنية Deep CDR™.
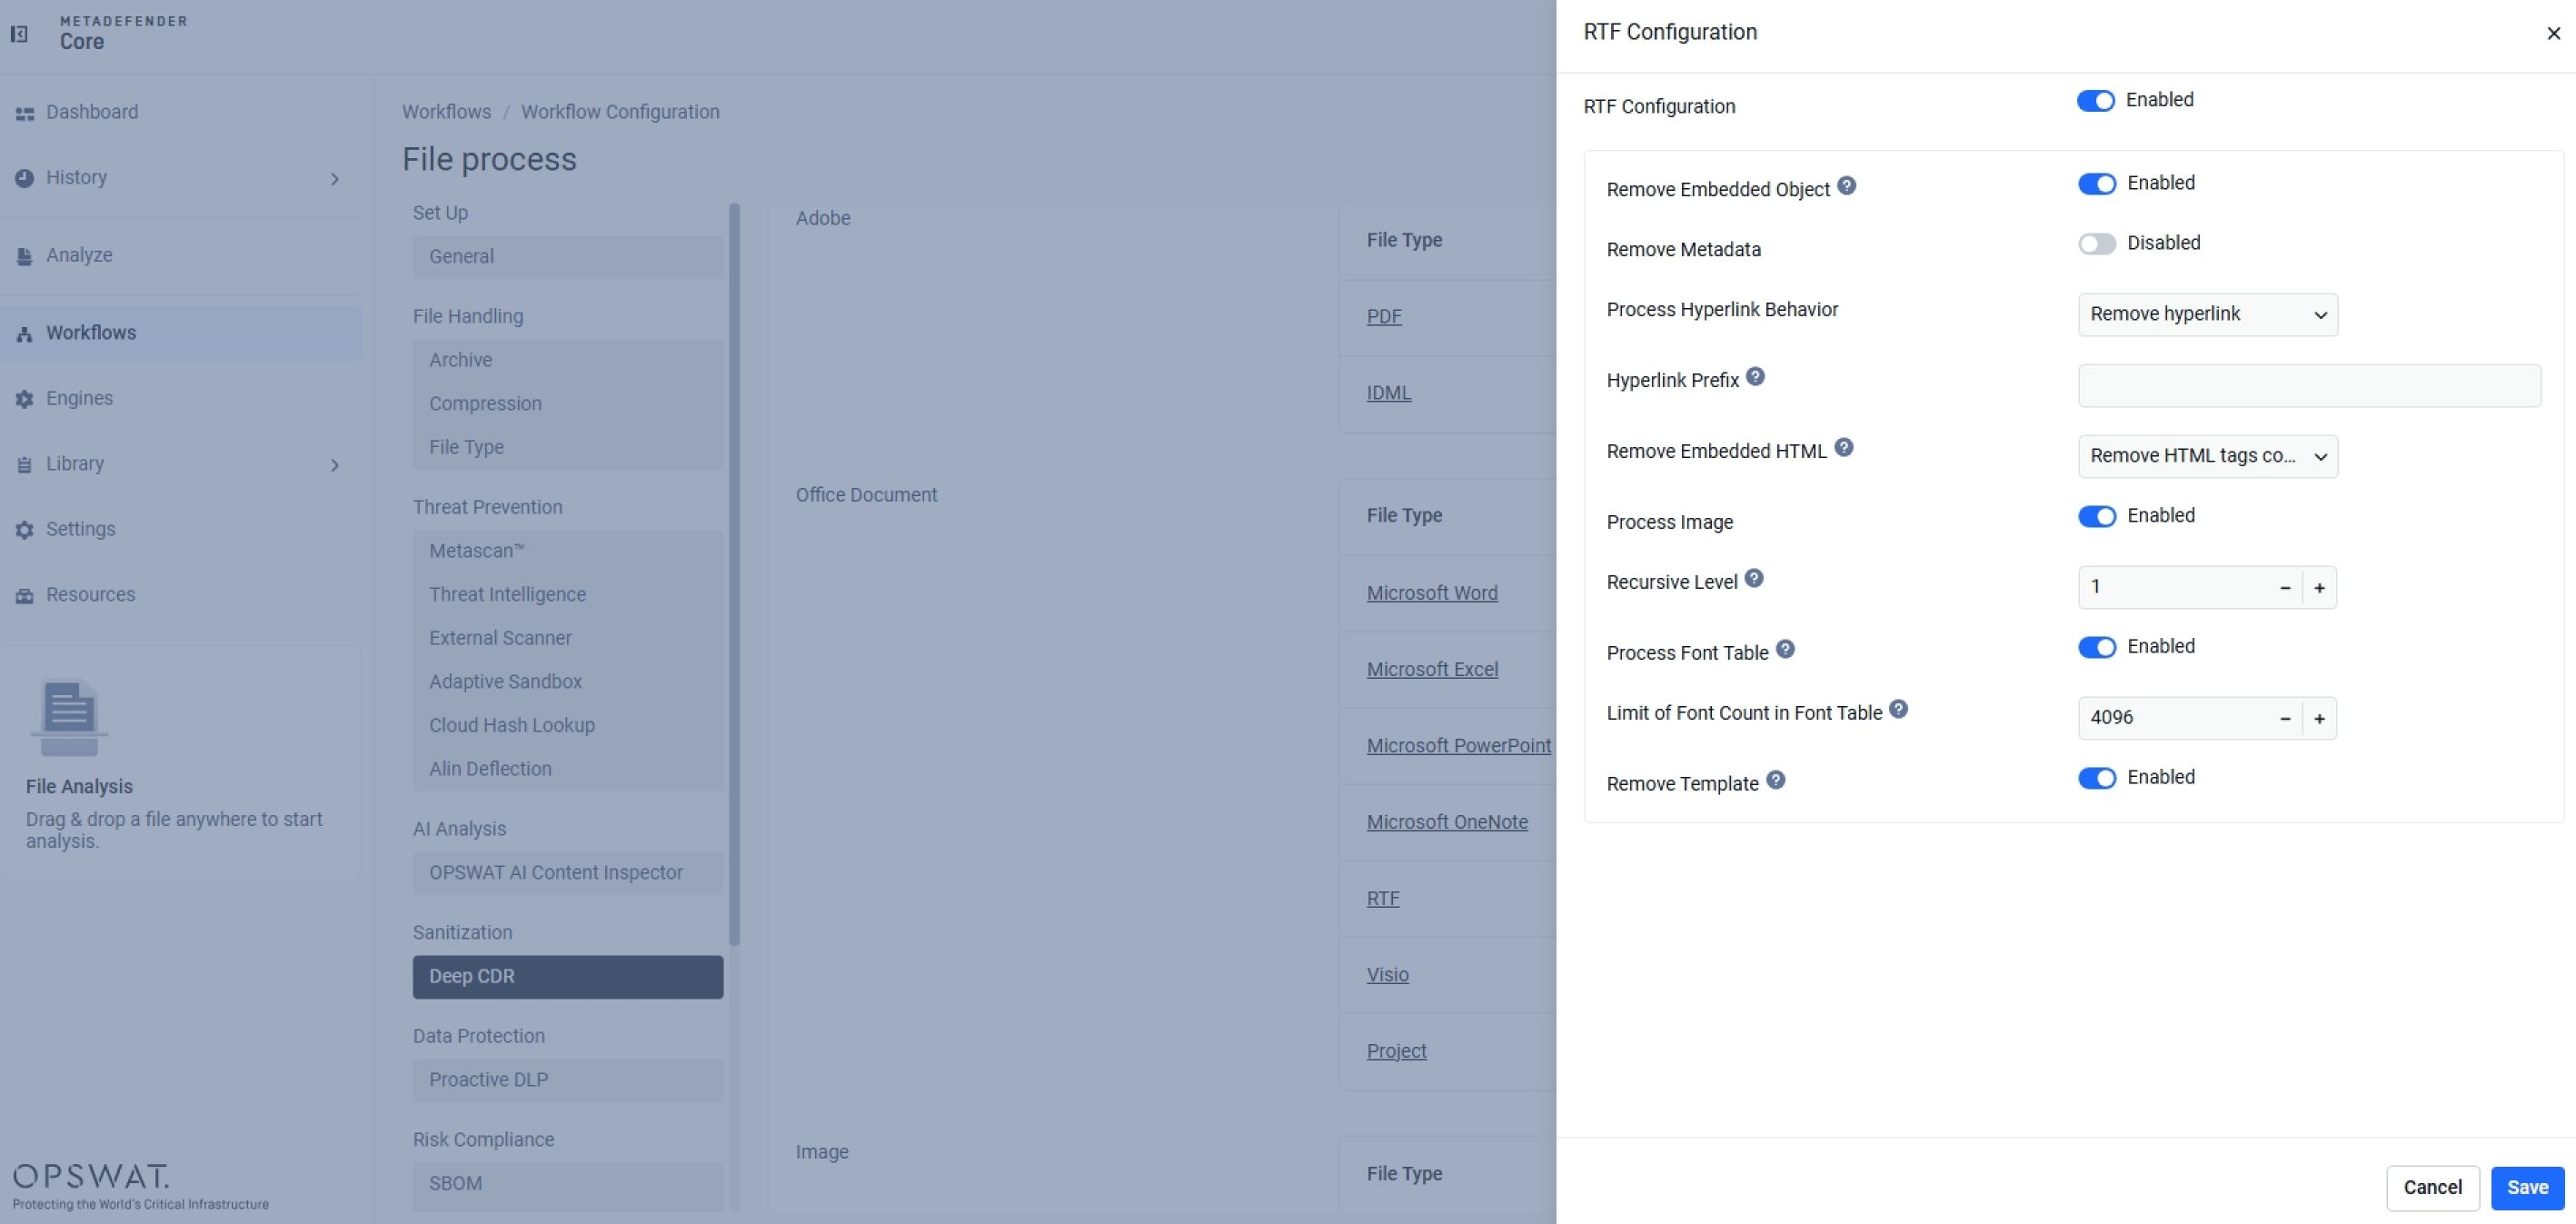
تقوم تقنية Deep CDR™ بتحديد الكائن OLE المضمن باعتباره عقدة غير مسموح بها وتقوم بإزالته أثناء عملية إعادة البناء، مما يؤدي إلى تحييد مسار الاستغلال بغض النظر عما إذا كانت الثغرة الأمنية المحددة قد تم تصنيفها من قبل أم لا.
إخفاء المعلومات على مستوى البكسل في الصور
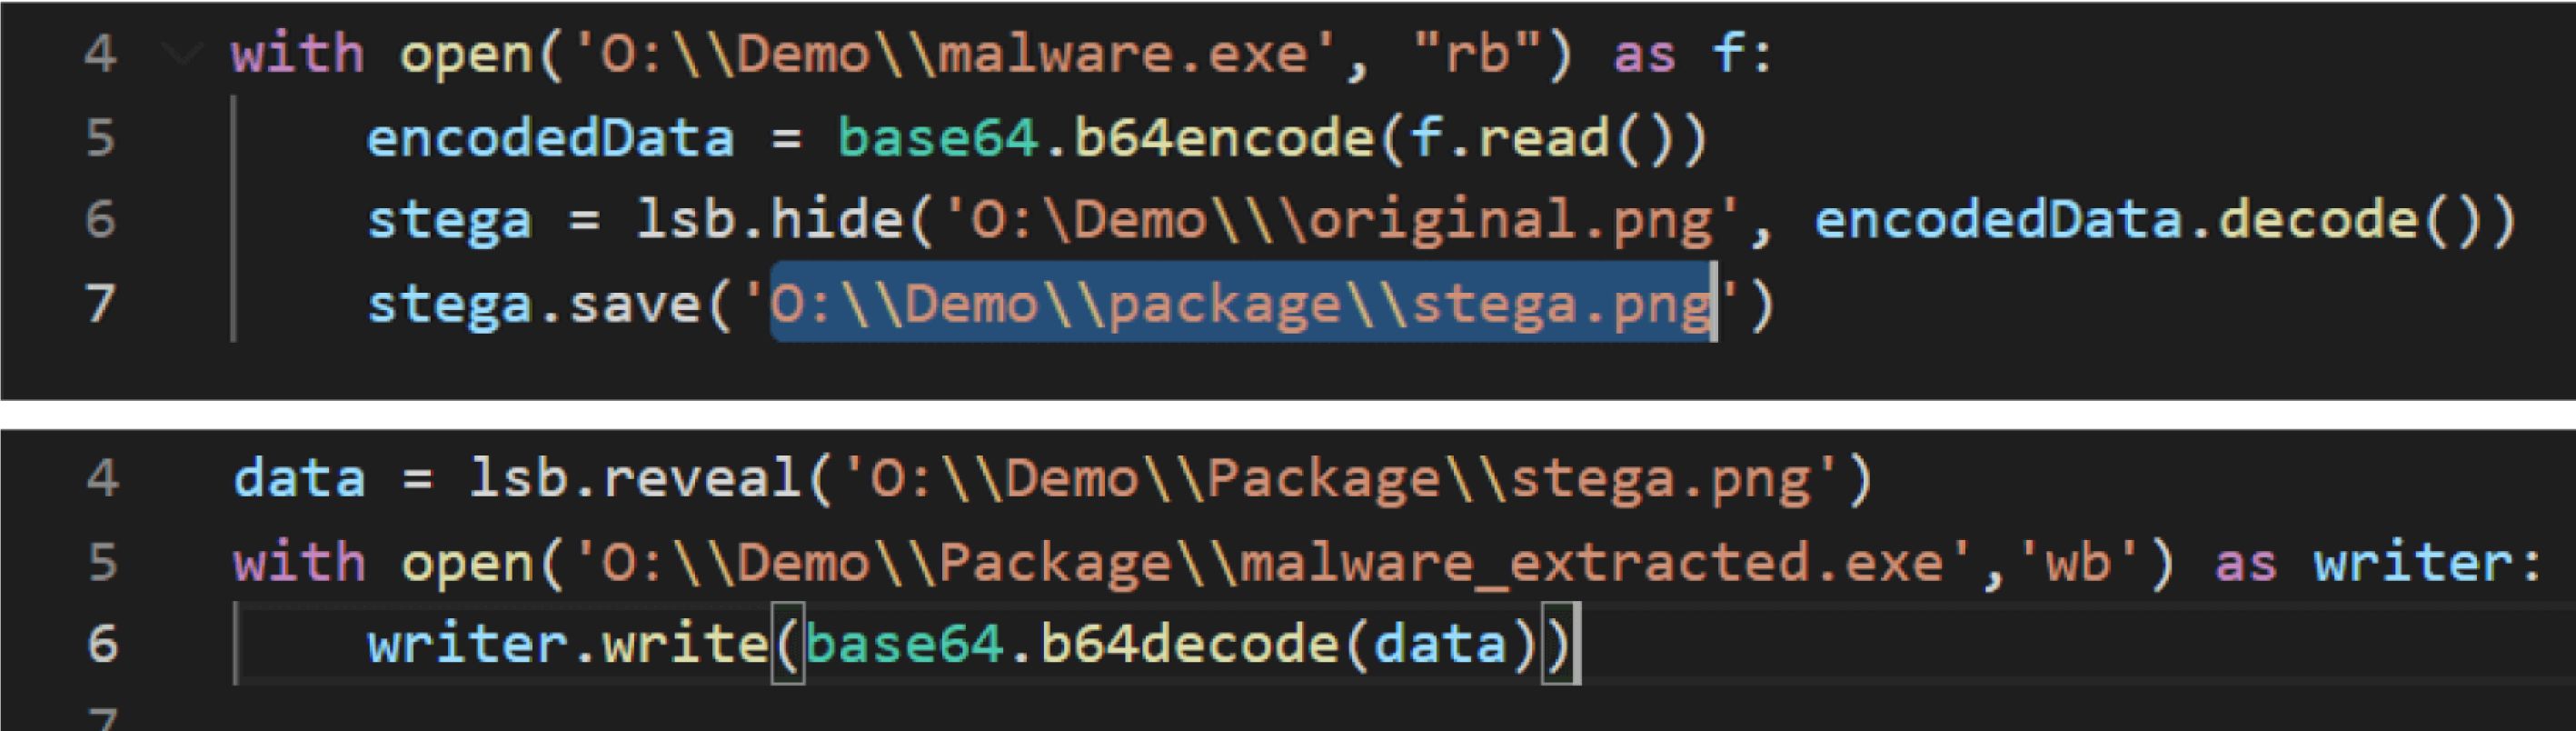
تعمل تقنية إخفاء البيانات في الصور على إخفاء الحمولات على مستوى البت أو البكسل، وهي تقنية تكاد تكون غير مرئية أمام عمليات الفحص التقليدية لمكافحة البرامج الضارة.
باستخدام برامج إخفاء البيانات المجانية مثل 1-2 Steganography وOpenStego وQuickStego، يمكن للمهاجمين إنشاء برامج ضارة في غضون بضع دقائق وبضعة أسطر من التعليمات البرمجية.
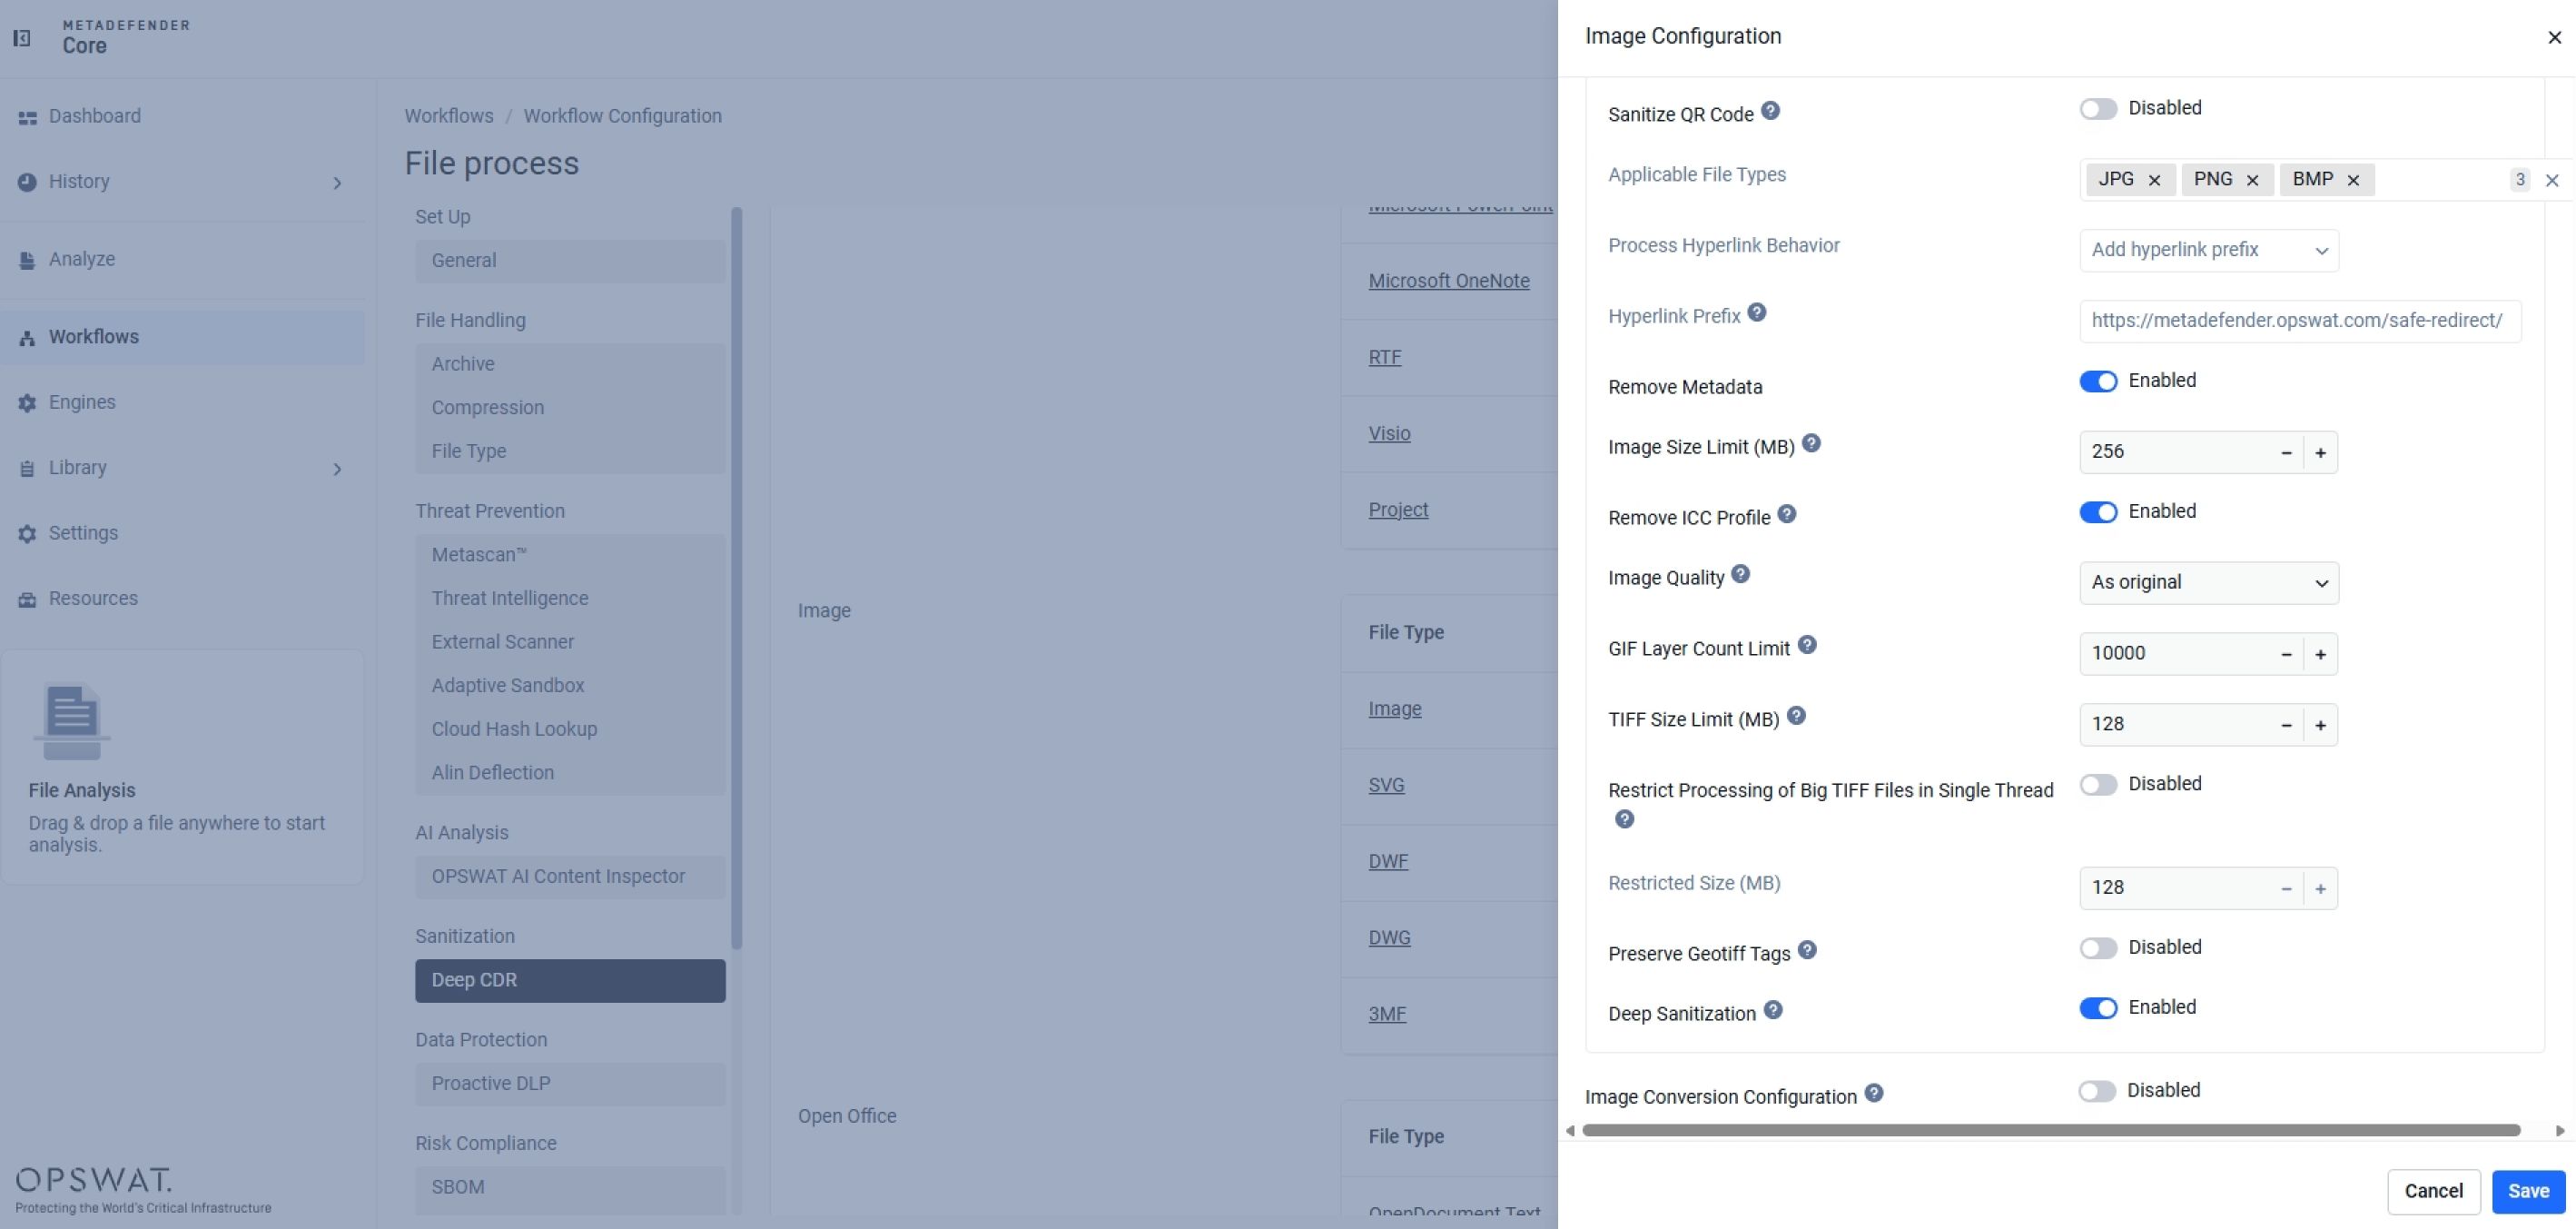
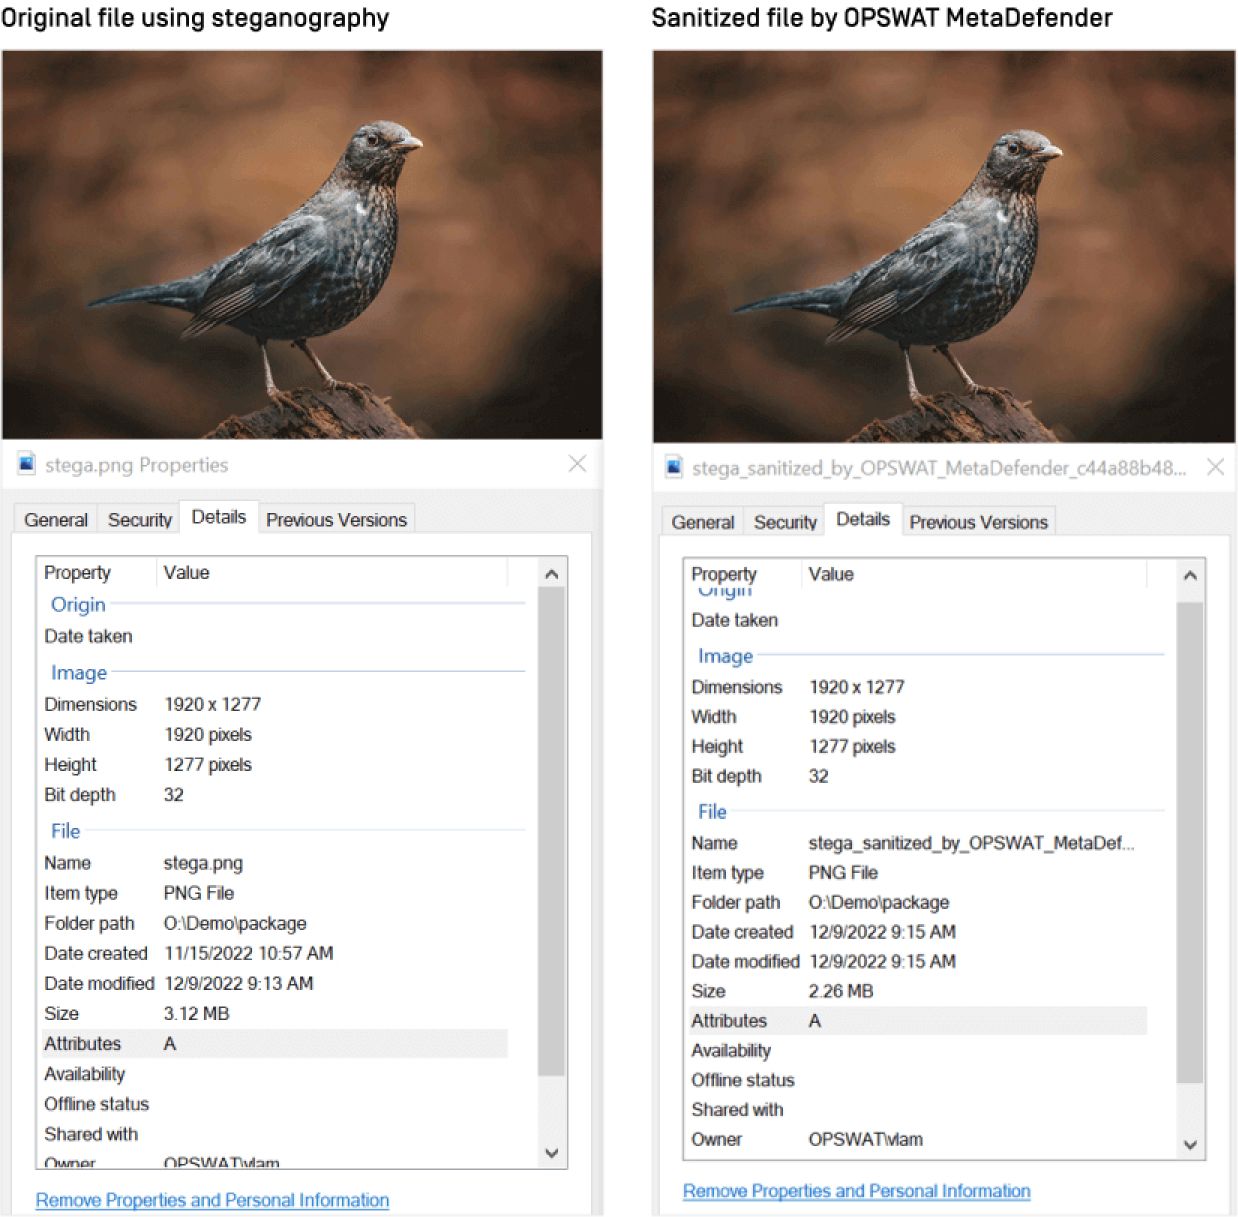
تعالج تقنية Deep CDR™ هذه المشكلة عن طريق إزالة البيانات الوصفية المنظمة التي قد تحمل حمولات خفية، ثم العمل على مستوى البكسل نفسه: إزالة البيانات غير المستخدمة التي قد تحتوي على حمولة جزئية، وإدخال ضوضاء خاضعة للرقابة لتعطيل أي منطق تنفيذ مضمن، وتحسين ضغط الصور النقطية لإزالة المساحة التي كانت ستشغلها الحمولة لولا ذلك، كل ذلك دون أي تغيير ملحوظ في جودة الصورة.
المحتوى التفاعلي في ملفات SVG
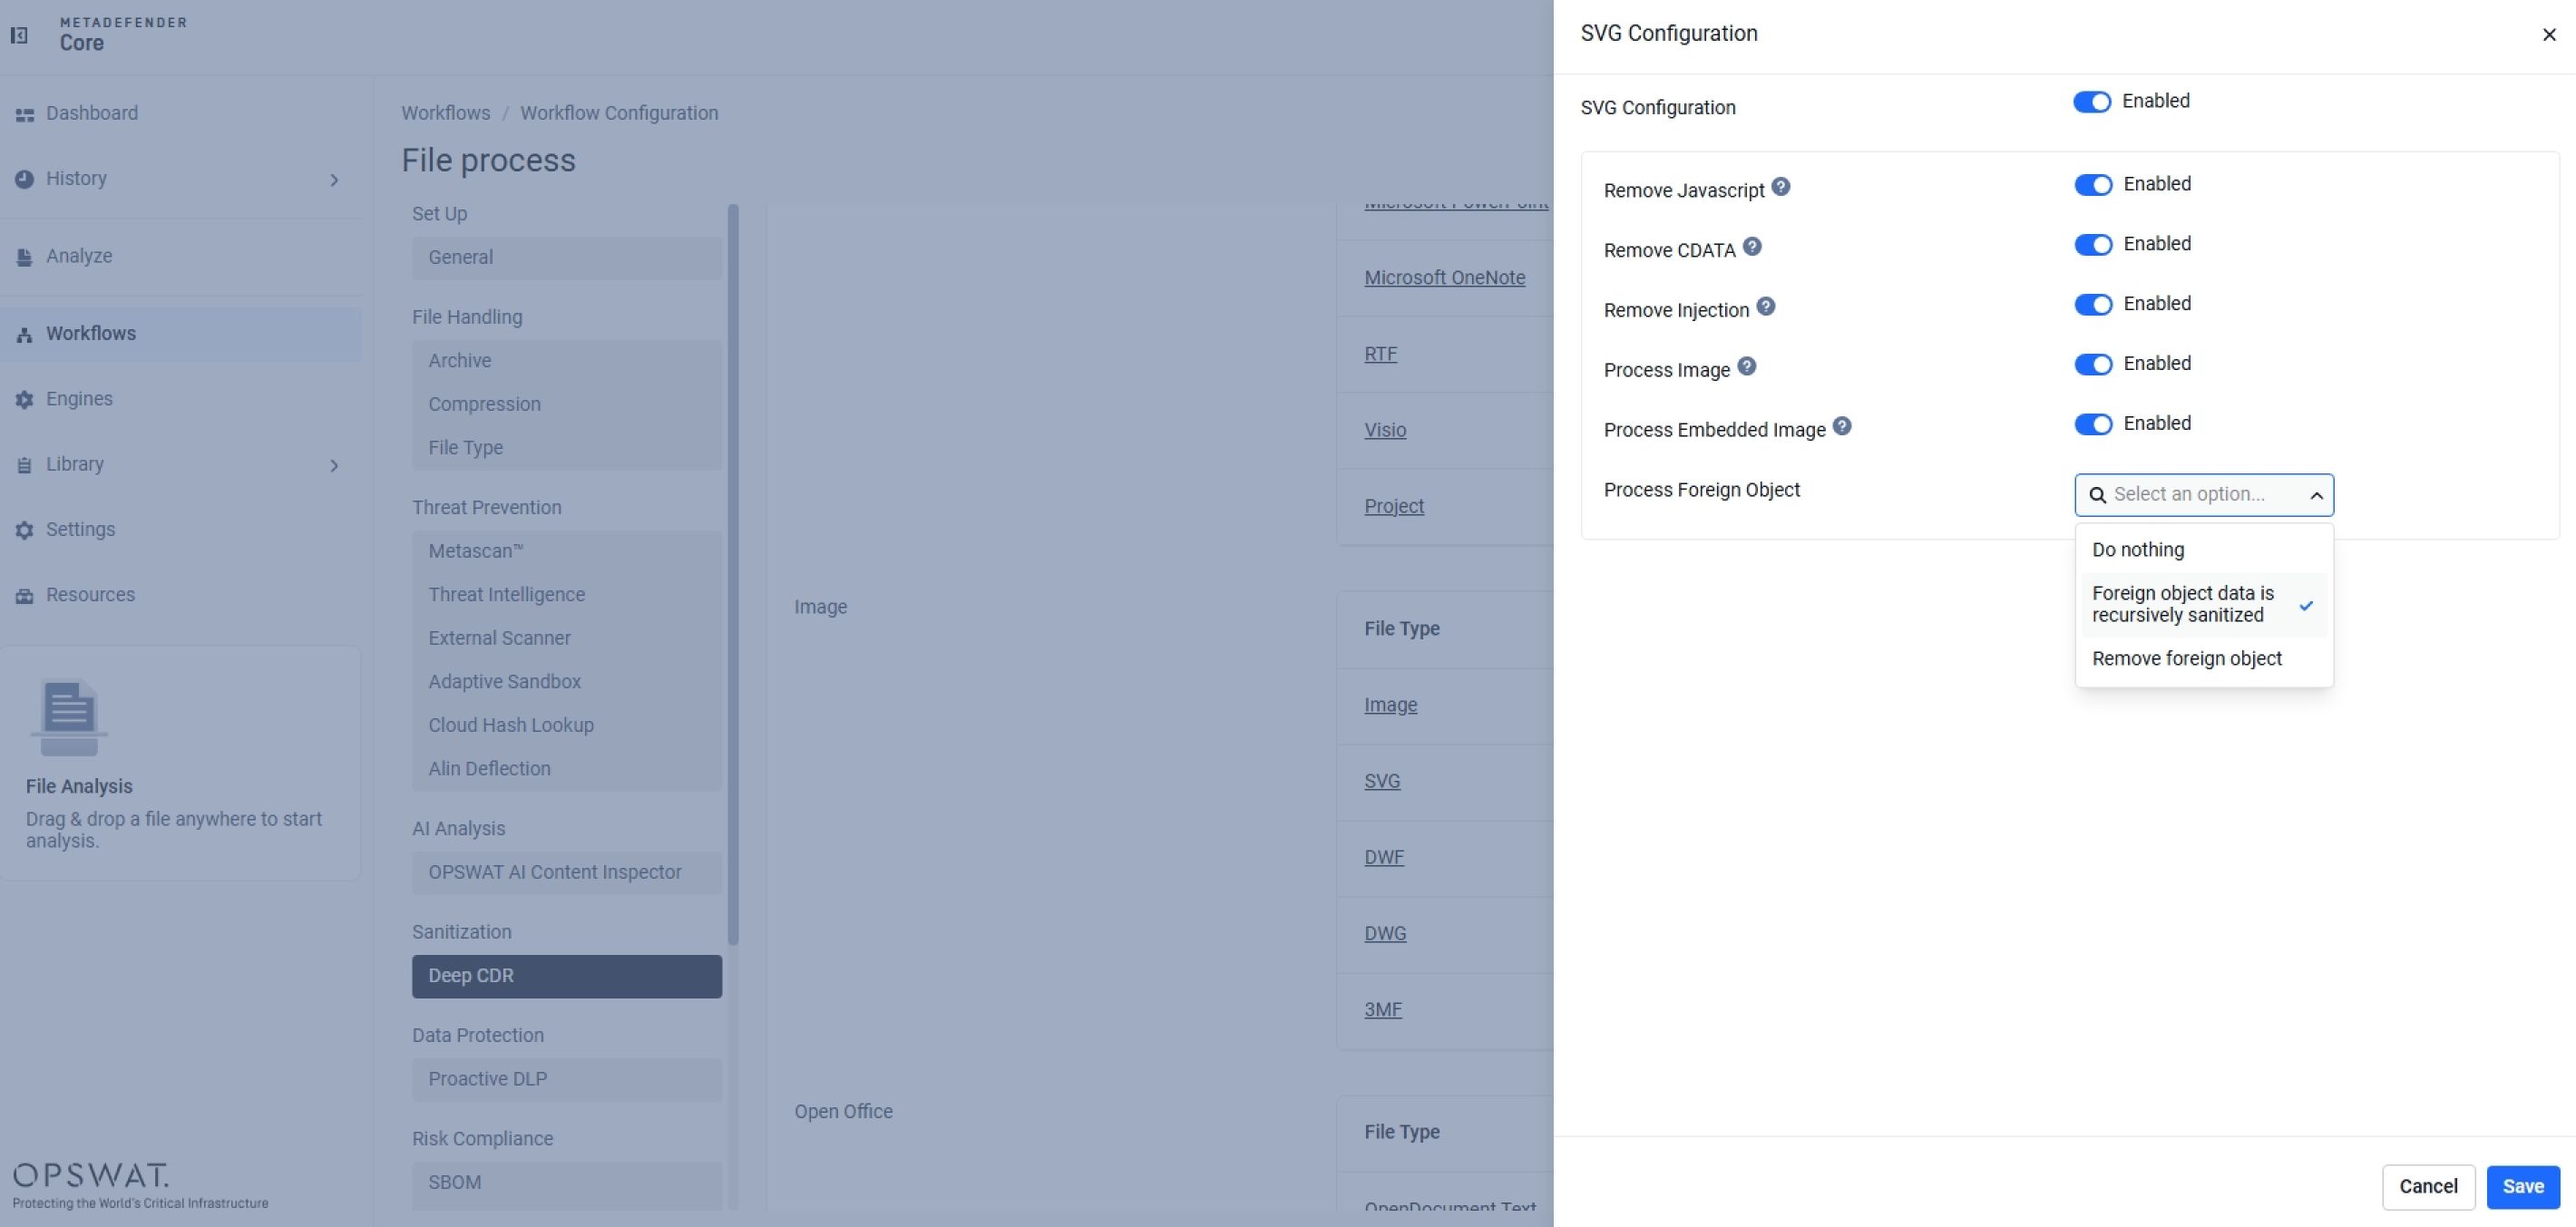
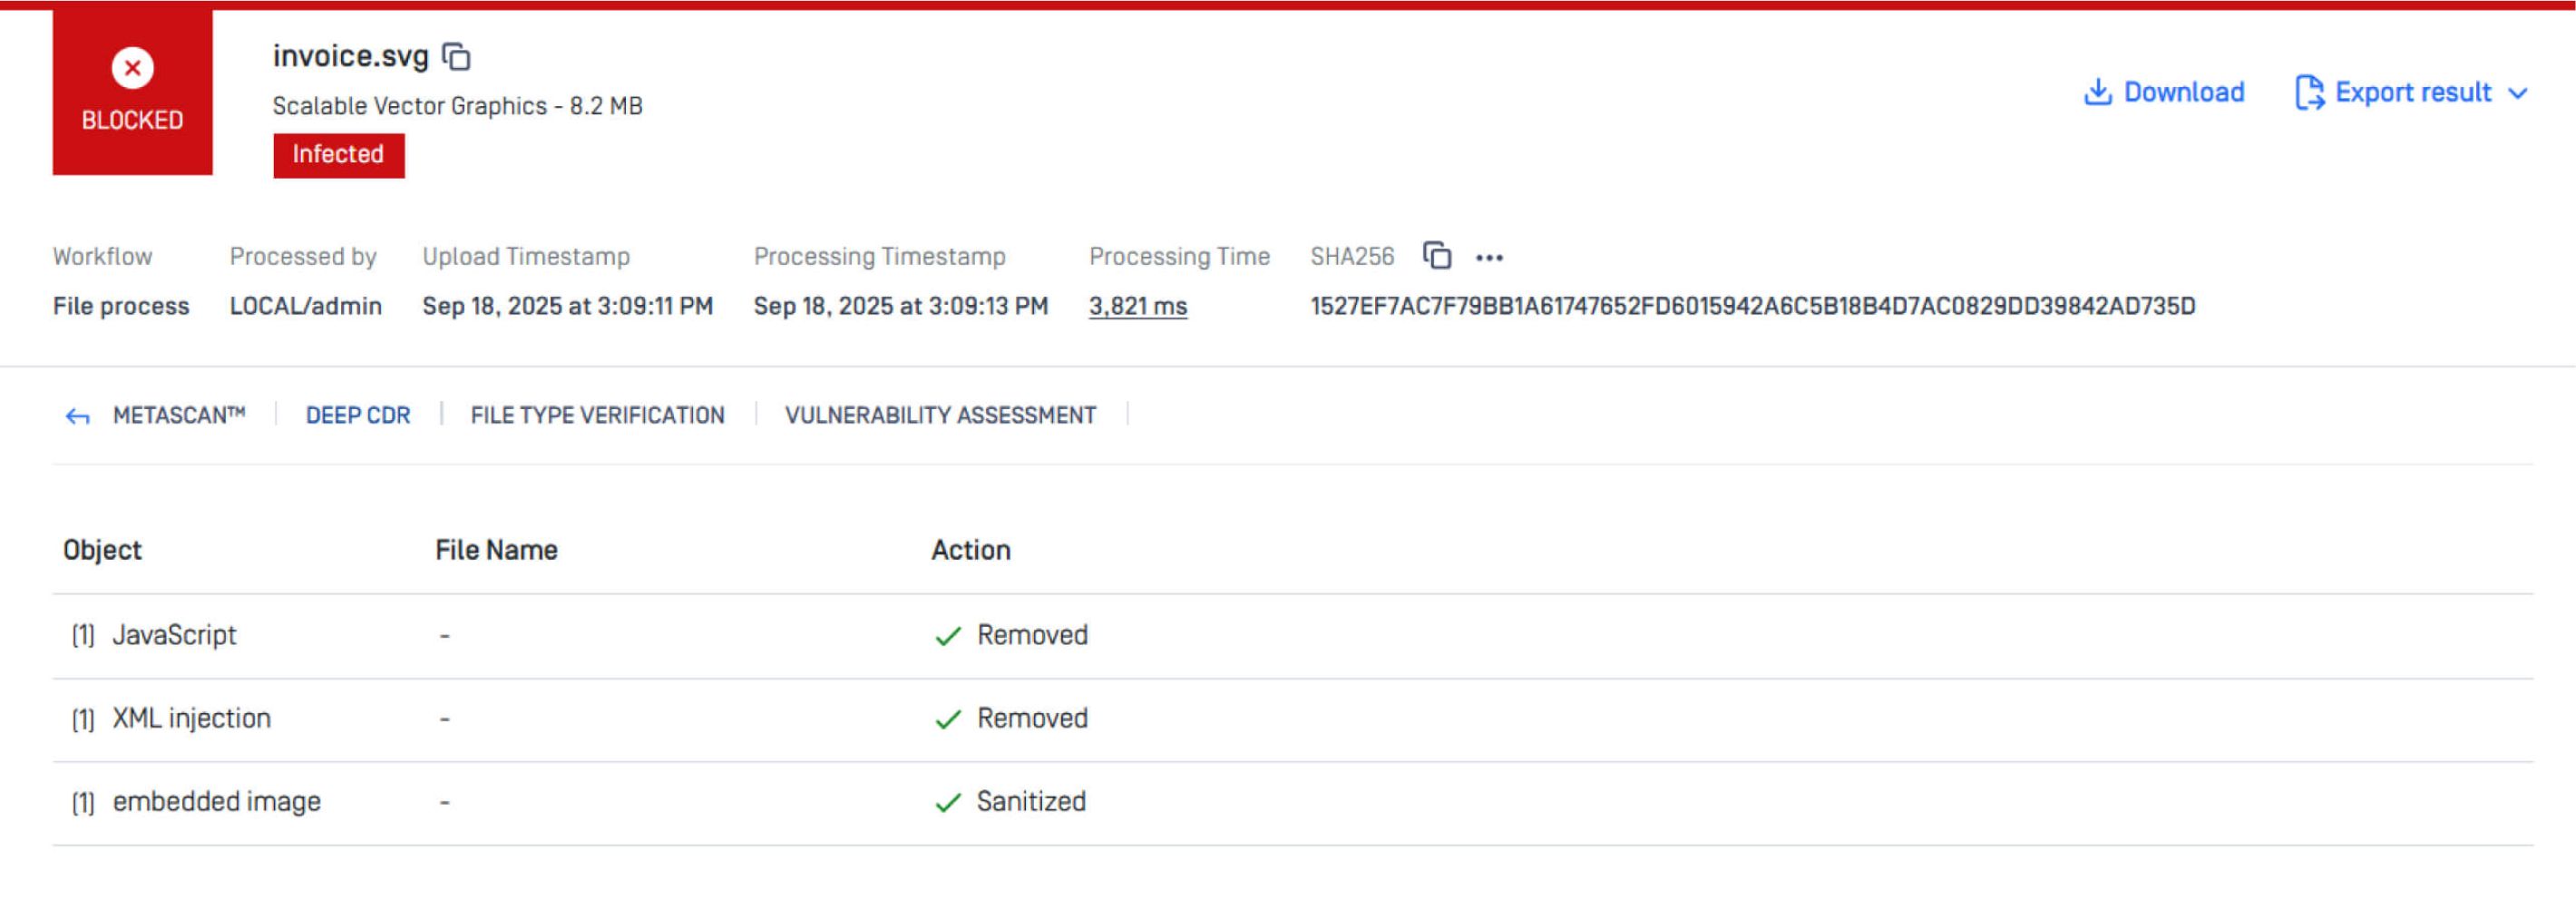
SVG هو تنسيق قائم على لغة XML يمكن أن يحتوي بشكل قانوني على نصوص برمجية ومعالجات الأحداث ومراجع خارجية، وهذا بالضبط ما يجعله جذابًا لصفحات التصيد الاحتيالي التي تقوم بفك تشفير حمولة Base64 أثناء التشغيل، وهي تقنية يتم تتبعها حاليًا ضمن تصنيف MITRE ATT&CK تحت مسمى «تهريب SVG».
نظرًا لأن ملفات SVG العادية والموثوقة لا تحتاج إلى JavaScript، فإن تقنية Deep CDR™ تعمل على إزالة عناصر البرامج النصية، وحذف أقسام CDATA التي قد تخفي منطقًا برمجيًّا، وحظر المحتوى المُدرج، وإعادة إنشاء ملف SVG متوافق مع المعايير لا يحتوي إلا على عناصر مرئية آمنة، مع خيار تحويل الملف بالكامل إلى صيغة نقطية لسير العمل التي لا تتطلب تفاعلية متجهة.
في كل حالة، لا تحاول تقنية Deep CDR™ التعرف على الهجوم المحدد، بل تعمل على إزالة فئة المحتوى التي يعتمد عليها الهجوم، ولهذا السبب تظل نتائج اختبارات AV-Comparatives صالحة بغض النظر عما إذا كان الملف الخبيث قد تم إنشاؤه يدويًّا أم بمساعدة الذكاء الاصطناعي.
عناوين URL المُشوشة في رموز QR
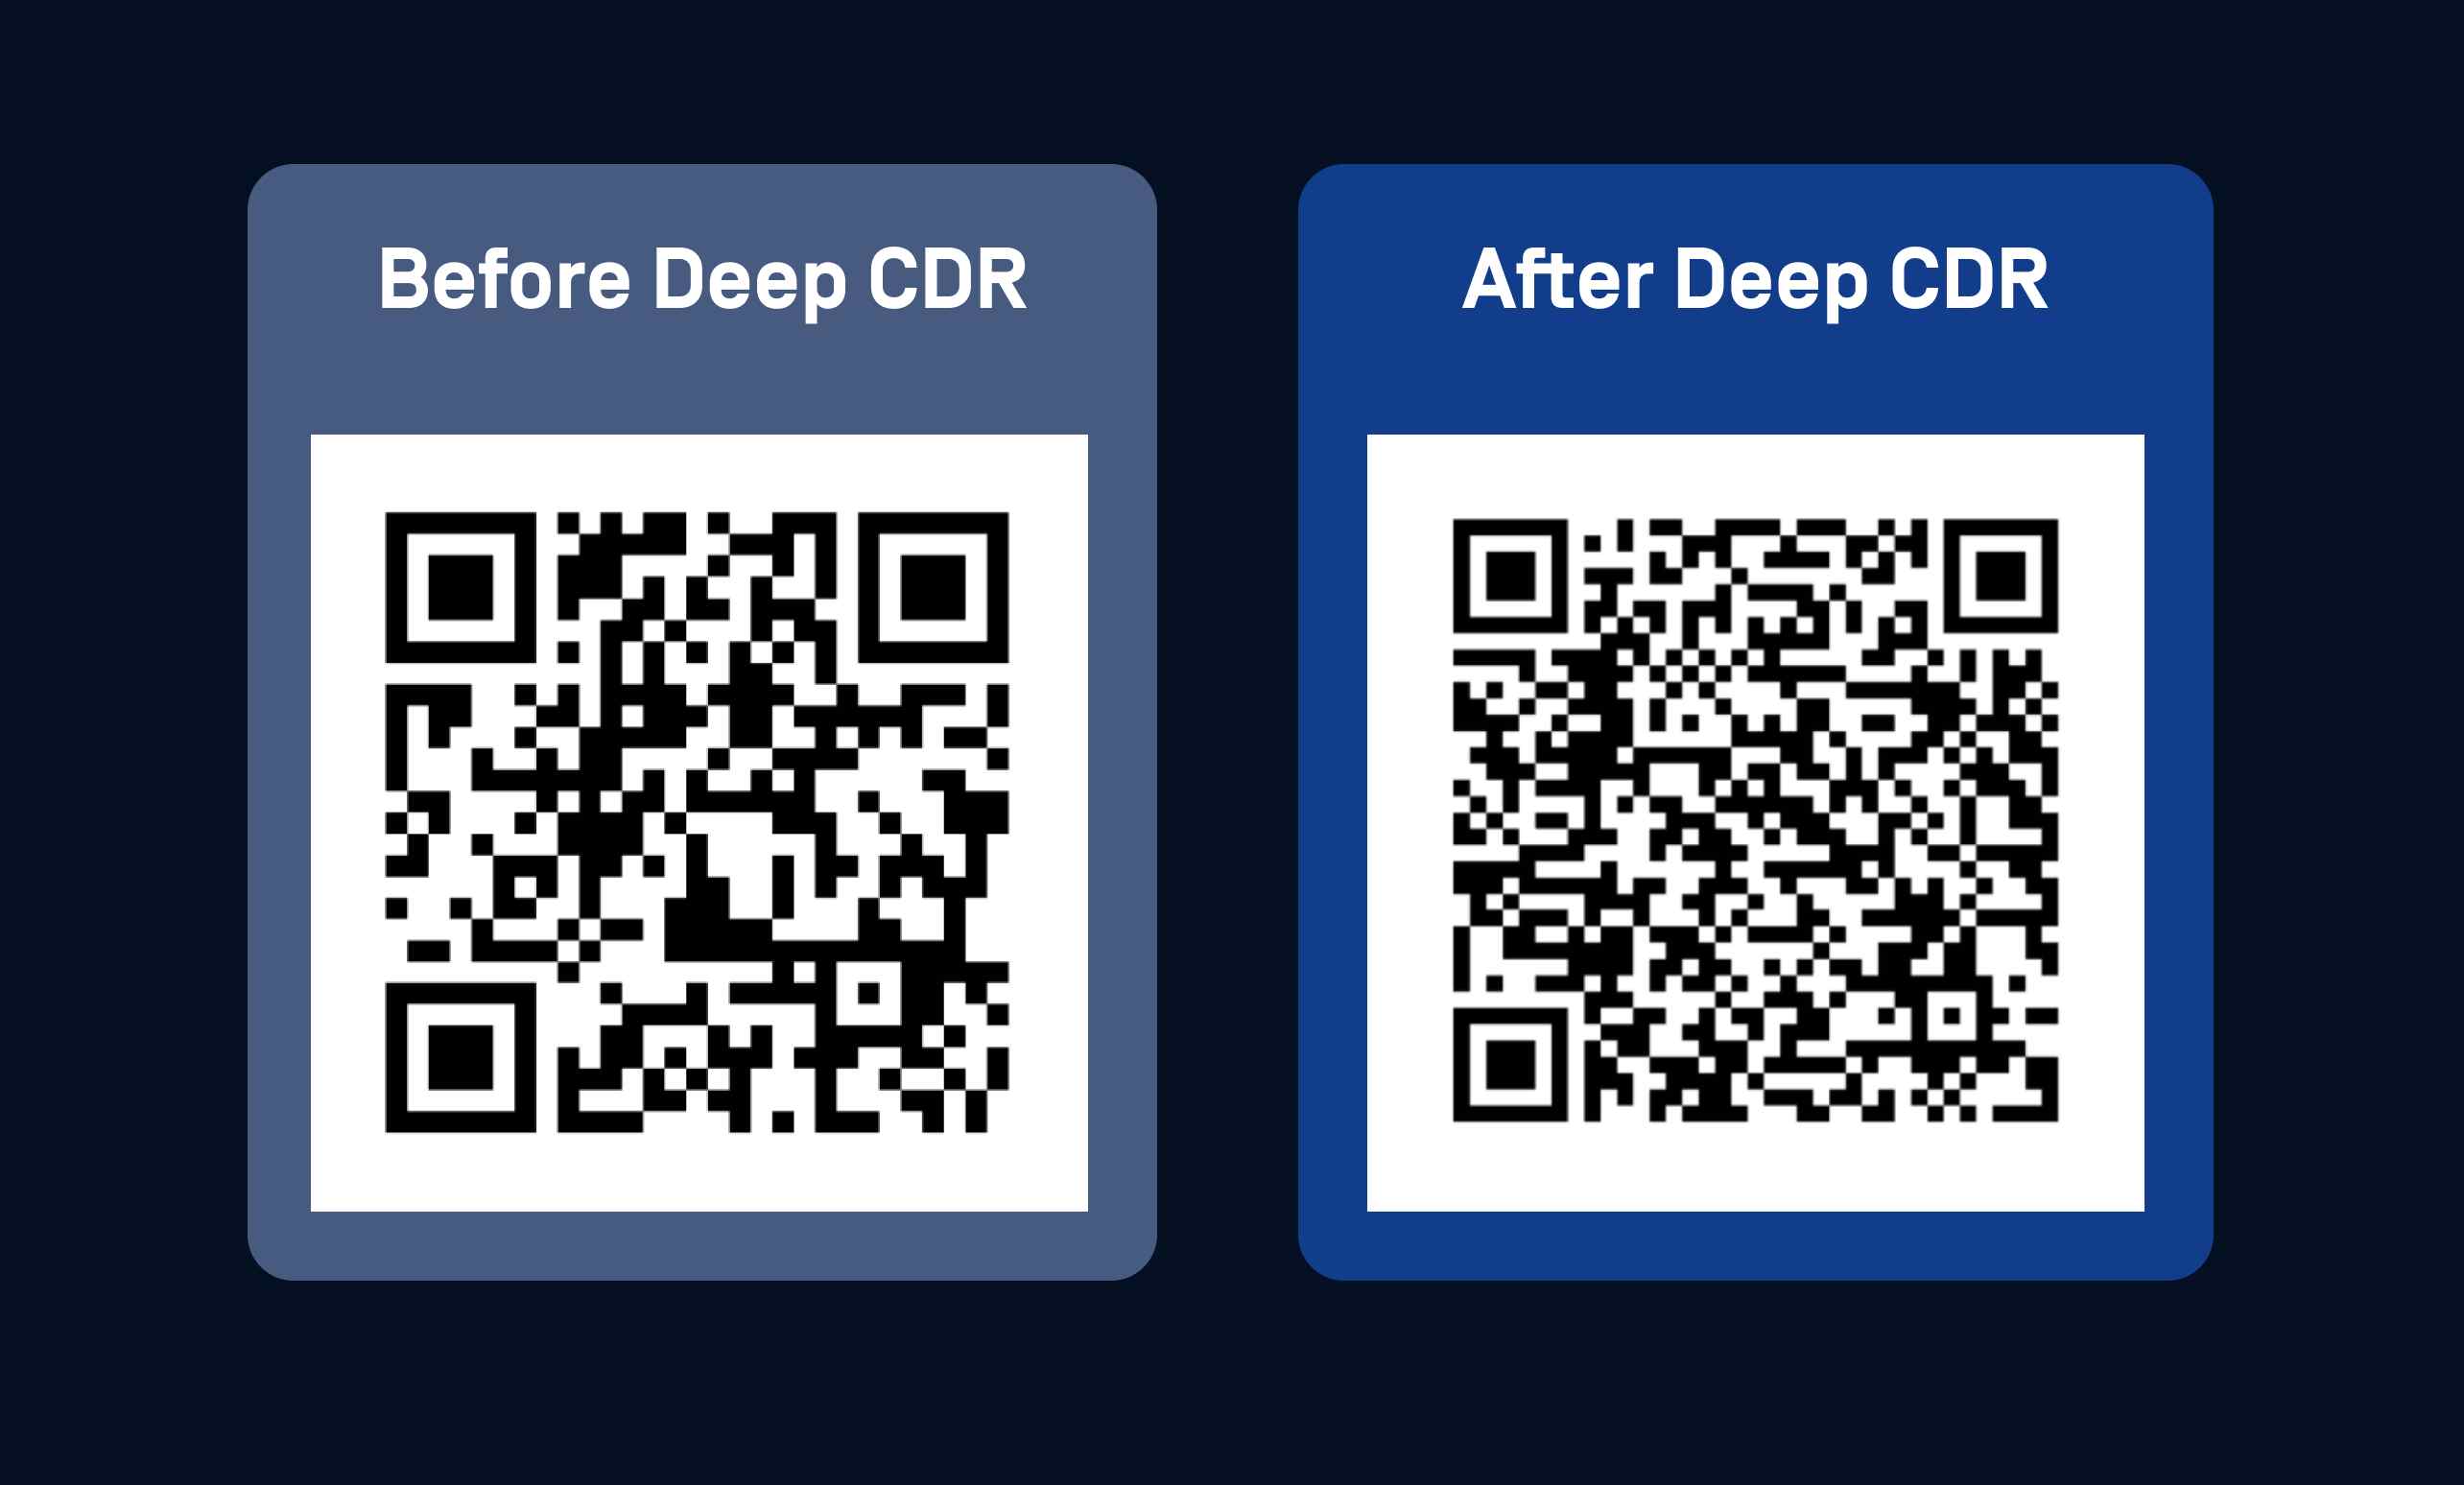
يعتمد التصيد الاحتيالي باستخدام رموز QR على حقيقة أن العين البشرية لا تستطيع قراءة عنوان URL الوجهة المشفر في الصورة، وبالتالي لا يملك المستخدم أي وسيلة للتأكد من شرعيتها قبل مسح الرمز ضوئيًّا.
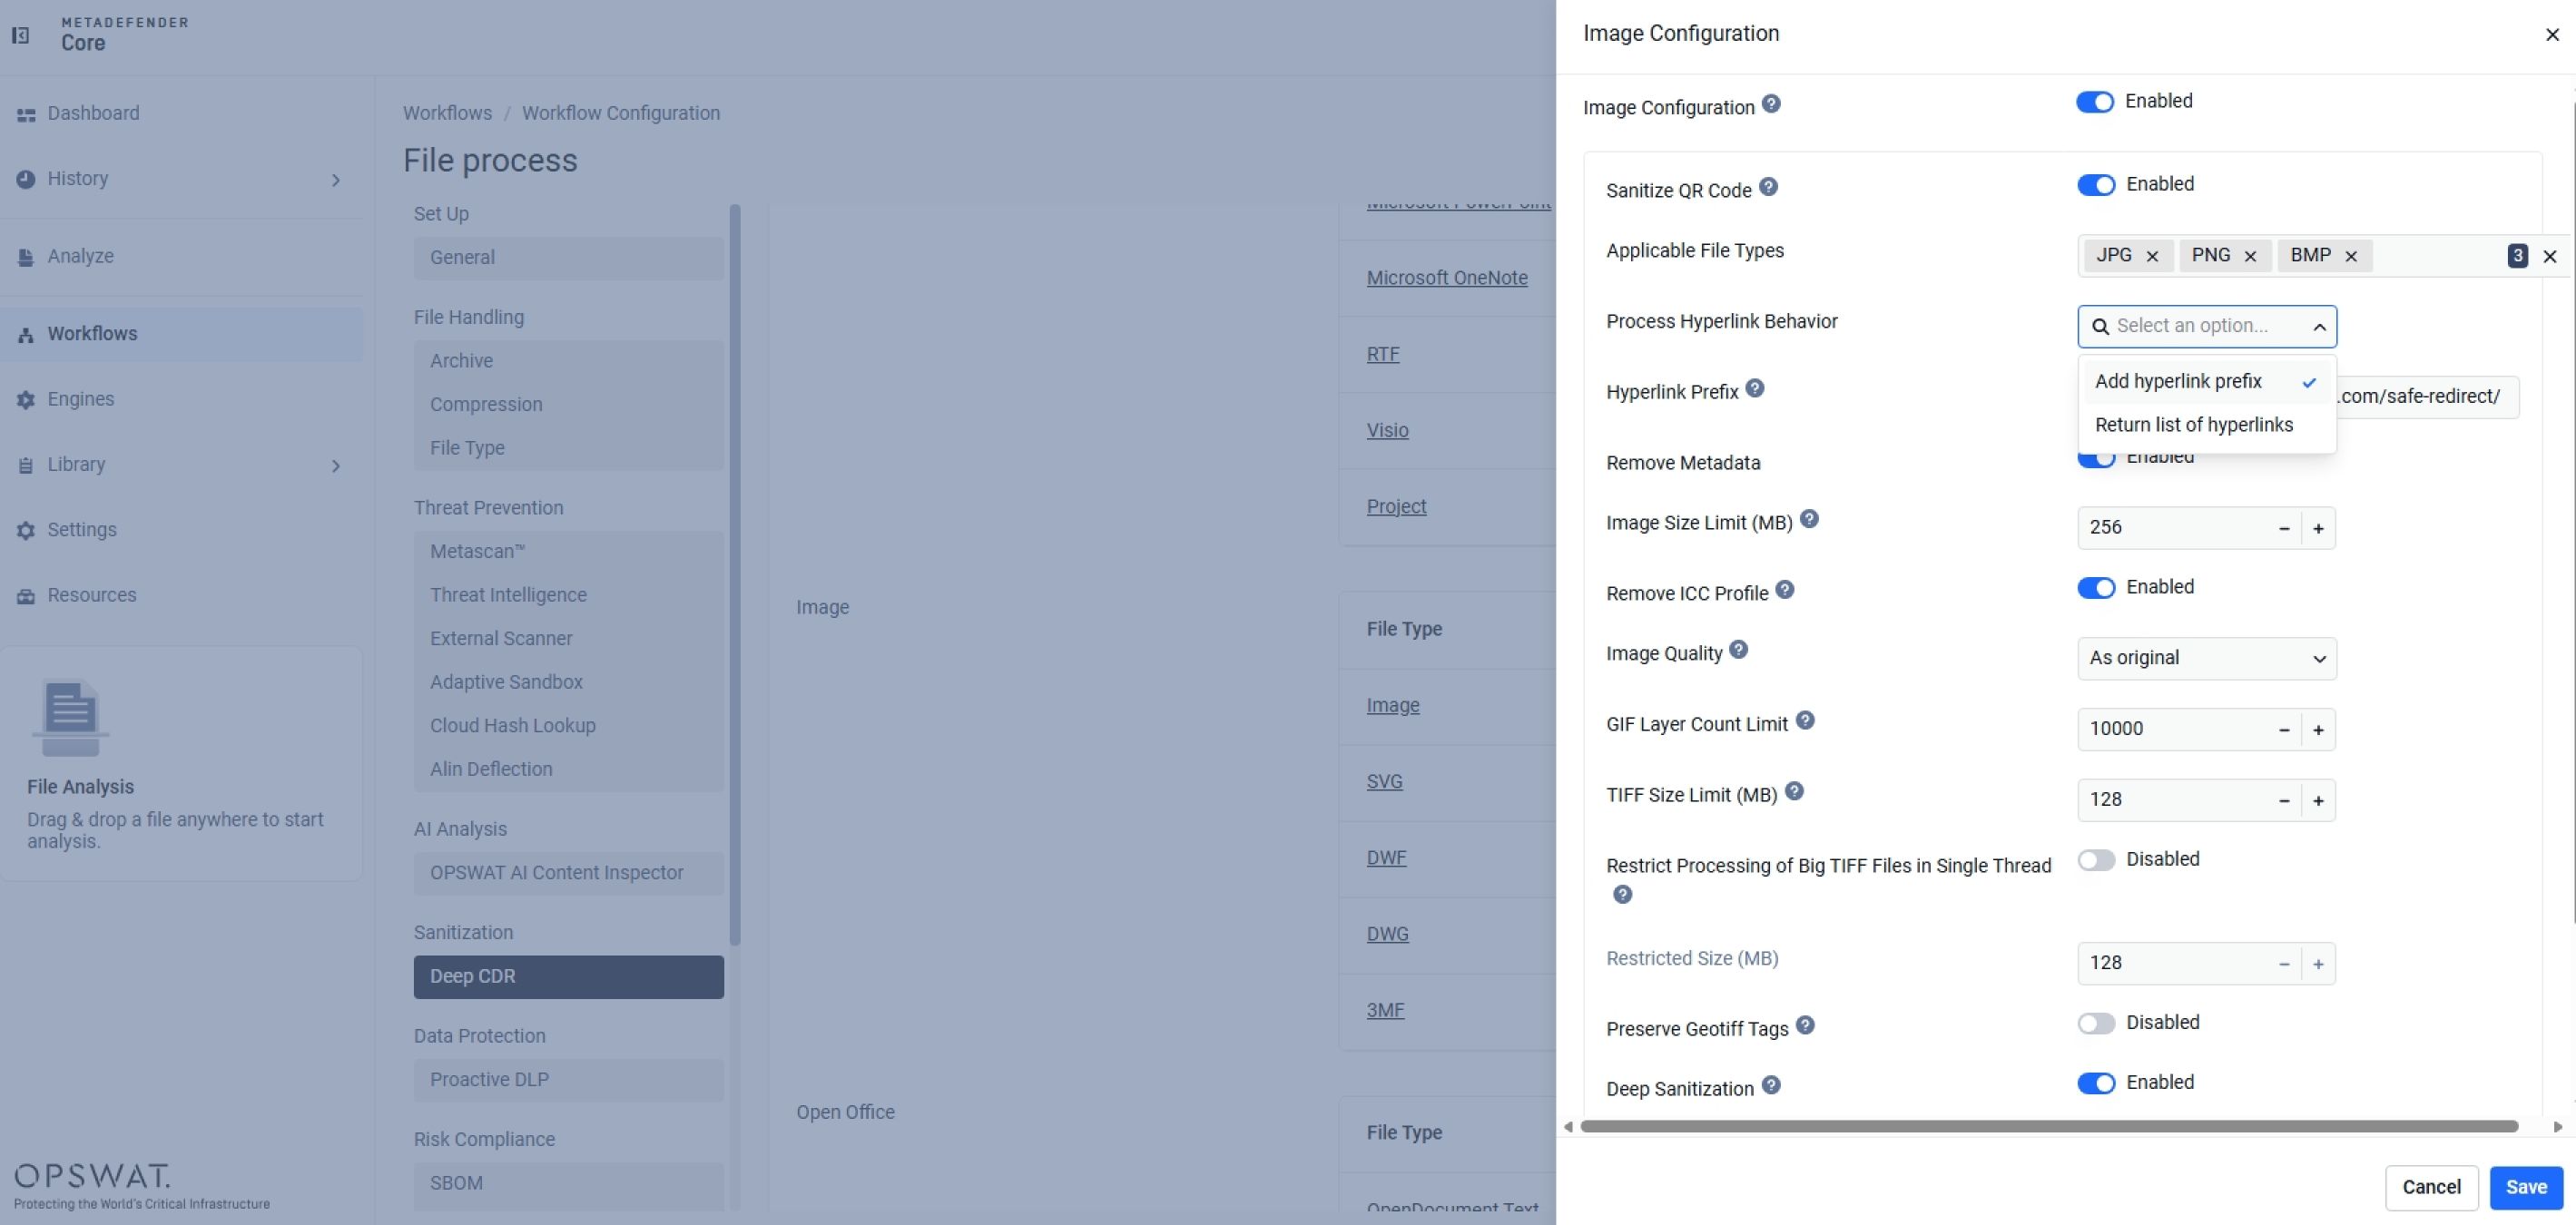
تعمل تقنية Deep CDR™ على فك تشفير عنوان URL القابل للقراءة بواسطة الإنسان وإظهاره، كما يمكنها توجيهه عبر عملية فحص سمعة عنوان URL قبل تسليمه. وإذا كان رمز QR القائم على الصورة يحمل أيضًا حمولة مخفية، فإن نفس عملية التنقية على مستوى البكسل المستخدمة ضد البرامج الضارة المنقولة عبر الصور تنطبق هنا أيضًا.
ما الذي يعنيه ذلك بالنسبة للكشف؟
ورغم أن محركات برامج مكافحة الفيروسات الحديثة تُسجل بشكل روتيني معدلات كشف تتجاوز 99٪، إلا أنه لا تزال هناك نسبة ضئيلة تبلغ جزءًا من النسبة المئوية، وفقًا لاختبارات أجريت مؤخرًا، حيث تتمكن تهديدات جديدة أو مراوغة من التسلل لمجرد أن المحركات لم تسبق لها أن واجهت شيئًا مشابهًا لها من قبل.
تعمل تقنية Deep CDR™ على سد الفجوة التي لا تستطيع برامج مكافحة الفيروسات سدها بحكم تصميمها ذاته. ومع ذلك، لا يُعد أي من هذا حجةً للتخلي عن برامج مكافحة الفيروسات أو الأدوات القائمة على الكشف، وقد أوضحت منظمة AV-Comparatives هذه النقطة بوضوح في استنتاجها: ينبغي النظر إلى تقنية CDR كإجراء تكميلي وليس كبديل لحماية النقاط الطرفية أو أنظمة الكشف والتصدي المتقدمة (EDR) أو بيئات الحماية المعزولة (sandboxing).
OPSWAT MetaDefender تم بناء المنصة على أساس يدمج تقنية Deep CDR™، وPredictive Alin AI، وMetascan™ Multiscanning ، وAI Content Inspector، وProactive DLP™، و Adaptive Sandbox ، وغيرها من التقنيات في سير عمل شامل لأمن الملفات، وذلك لتوفير حماية كاملة ضد تهديدات «اليوم صفر».
استنتاج
تتوافق نتائج تقييم «AV-Comparatives» مع ما توصلت إليه الاختبارات المستقلة السابقة: حيث تثبت تقنية «Deep CDR™» التي تعتمد على مبدأ «الوقاية أولاً» فعاليتها في التصدي للتهديدات التي تنتقل عبر الملفات، سواء كانت تقليدية أو مدعومة بالذكاء الاصطناعي، بما في ذلك ثغرات «اليوم صفر» التي لا توجد لها بصمة معروفة.
وقد توصلت التقييمات المستقلة السابقة التي أجرتها كل من SE Labs وSecureIQ Lab إلى نفس النتيجة، وهي معدل تطهير بنسبة 100% لتقنية Deep CDR™.
مع قيام الذكاء الاصطناعي بتخفيف العوائق التي تحول دون صياغة مستندات إغراء مقنعة، ووحدات ماكرو مشوشة، وحمولات خادعة من الناحية الهيكلية، فإن التحول من نهج الأمن السيبراني الذي يركز على «الكشف أولاً» إلى نهج يركز على «الوقاية أولاً» لم يعد عاملاً مميزاً بقدر ما أصبح متطلباً أساسياً.