يُعد عزل شبكة التكنولوجيا التشغيلية (OT) أو شبكة أنظمة التحكم الصناعية (ICS) (Industrial ) عن الإنترنت أحد أكثر الإجراءات الوقائية فعاليةً المتاحة. ويؤدي هذا العزل إلى صعوبة تحديث الأنظمة بالتصحيحات عندما يتم فصلها عمدًا عن الشبكات التي توزع هذه التصحيحات.
تم الكشف عن عدد قياسي من الثغرات الأمنية الجديدة (CVE) في عام 2025، أكثر من 48,000، وصُنفت حوالي 40% منها على أنها ذات خطورة حرجة أو عالية. ونتيجة لذلك، أظهرت الأبحاث الصناعية في بيئات OT و ICS أن معظم المؤسسات لا تقوم بتحديث هذه الأنظمة وفقًا لجدول زمني منتظم، ويرجع ذلك في الغالب إلى مخاوف من حدوث تعطل غير مخطط له.
لماذا تفشل عملية تطبيق التصحيحات في الشبكات المعزولة
تُصمم الشبكات المعزولة عن الإنترنت (Air-gapped) بحيث لا يكون لها مسار روتيني للاتصال بالإنترنت. وهذا يعني أن الطريقة المعتادة لتثبيت التصحيحات، عن طريق الاتصال بخدمة التحديث الخاصة بالمورد، غير متاحة. وعادةً ما تتغلب المؤسسات على هذه المشكلة عن طريق تصدير ملفات التحديث عبر وسائط قابلة للإزالة ونقلها يدويًّا عبر الحدود.
تنطوي هذه الطريقة اليدوية على مخاطرها الخاصة. فهي تعتمد على قيام الشخص بتنفيذ كل خطوة بشكل صحيح وفي الموعد المحدد، كما أن الوسائط القابلة للإزالة تُعد وسيلة معروفة جيدًا لدخول البرامج الضارة إلى بيئة محمية.
في ظل الضغوط التشغيلية المستمرة، غالبًا ما لا تستطيع الأنظمة الحيوية تحمل أي توقف غير مخطط له عن العمل، كما أن العديد من مكونات تكنولوجيا التشغيل (OT) تعمل على منصات قديمة خاصة بموردين معينين، حيث قد يكون من الصعب اختبار التصحيحات أو قد تكون غير متوفرة. وإلى جانب الحجم المتزايد للثغرات الأمنية التي يتم الكشف عنها، فإن هذا يمثل أحد الأسباب التي دفعت الأبحاث إلى التوصل إلى أن معظم مؤسسات تكنولوجيا التشغيل (OT) لا تقوم بتطبيق التصحيحات وفق جدول زمني منتظم.
تشديد المتطلبات التنظيمية المتعلقة بتطبيق التصحيحات في الشبكات الحيوية
NERC (شركة موثوقية الكهرباء في أمريكا الشمالية) CIP-007 تتطلب وجود برنامج موثق لإدارة التصحيحات للأصول السيبرانية في شبكات الكهرباء الكبيرة. IEC (اللجنة الكهروتقنية الدولية) 62443-2-3 و 62443-4-1 تحدد متطلبات إدارة التصحيحات ونقاط الضعف لأنظمة الأتمتة والتحكم الصناعية، وأطر العمل مثل NIS2 (التوجيه الثاني للاتحاد الأوروبي بشأن أمن الشبكات والمعلومات) والمعهد الوطني للمعايير والتكنولوجيا (NIST) SP 800-40 يتوقع بشكل متزايد من المؤسسات تقديم أدلة توضح كيف ومتى تم إصلاح الثغرات في الأنظمة.
Hardware-تدفق البيانات أحادي الاتجاه المفروض
الصمام الثنائي للبيانات هو جهاز أمان يعمل عبر الأجهزة، ويسمح بانتقال البيانات في اتجاه مادي واحد فقط بين شبكتين. MetaDefender Optical Diode وهو متوفر في شكل جهاز مركب على حامل 1U، وقضيب DIN، وجهاز Fend (XE/SE/CE) . ويستخدم بنية بصرية لفرض هذا التدفق أحادي الاتجاه من خلال فصل حقيقي للبروتوكول. ولا يوجد اتصال قابل للتوجيه يعود إلى شبكة المصدر، بغض النظر عن سلوك البرامج على أي من الجانبين. كما يدعم بشكل أصلي العديد من البروتوكولات التي يعتمد عليها توزيع التصحيحات، بما في ذلك نقل المجلدات والملفات، وSMB/CIFS، وتحديثات التصحيحات وتعريفات برامج مكافحة الفيروسات المستندة إلى WSUS.
ونظرًا لأن الاتصال يدعم الإرسال في اتجاه واحد فقط، فإن بروتوكولات الشبكة القياسية ثنائية الاتجاه التي تعتمد على إقرارات الاستلام لا تمر عبره دون تعديل. وعادةً ما تُستخدم خوادم الوكيل أو تحويل البروتوكولات على الصمام الثنائي لتحويل بروتوكولات نقل الملفات وتوزيع التصحيحات العادية إلى تدفق بيانات أحادي الاتجاه والعكس بالعكس، دون إعادة إنشاء مسار عبر الحدود.
لا تتطلب العديد من الثغرات الأمنية وجود جلسة تواصل ثنائية الاتجاه لإحداث الضرر. فقد يكفي مرور ملف واحد في الاتجاه المسموح به. ولمواجهة هذا التحدي، تقدم شركة « OPSWAT » منتج « MetaDefender Diode X»، الذي يوفر نفس النقل الأحادي الاتجاه عبر الأجهزة، مقترناً بفحص المحتوى، وذلك في حالات مثل توصيل التصحيحات والتحديثات.
إضافة التحقق من صحة المحتوى إلى «ديود»
لا تُعتبر البنية التحتية الخاصة بالتحديثات موثوقة تلقائيًا. على سبيل المثال، لا يقوم نظام WSUS، الذي توصي به مايكروسوفت لتصحيح الشبكات غير المتصلة بالإنترنت، لا يقوم بالتوقيع الرقمي على بيانات تعريف التحديثات التي يصدرها بشكل افتراضي. بل يتم التوقيع فقط على حزم التحديثات نفسها. وقد أظهر باحثو الأمن هذه الثغرة باستخدام أداة أدوات مثل WSUSpect (2015) و WSUSpendu (2017)، التي عدلت بيانات تعريف WSUS بحيث يقوم العميل بتثبيت ملف تنفيذي اختاره المهاجم وموقع من مايكروسوفت تحت ستار تحديث روتيني. ونظرًا لأن الملف التنفيذي نفسه كان يحمل توقيعًا صالحًا، فإن التحقق من التوقيع وحده لم يكشف عنه.
MetaDefender Diode X يجمع بين نفس النقل أحادي الاتجاه غير القابل للتوجيه والمدعوم بالأجهزة مع ميزة MetaDefender™ Core. بالنسبة لتسليم التصحيحات، يعني ذلك أن كل ملف يعبر الحدود يمكن أن يكون:
- تم فحصها باستخدام ما يصل إلى عشرة محركات لمكافحة البرامج الضارة عبر Metascan™ Multiscanning لتعزيز الكشف عن البرامج الضارة المعروفة
- تم فحصها للكشف عن الثغرات الأمنية في برامج التثبيت والملفات الثنائية والتطبيقات باستخدام File-Based Vulnerability Assessment
- تم تطهيرها باستخدام تقنية Deep CDR™، التي تعمل على إزالة التهديدات المضمنة داخل الملفات بدلاً من الاكتفاء بوضع علامة عليها
- تمت مقارنتها بمعلومات استخباراتية حول التهديدات بحثًا عن مؤشرات الاختراق المعروفة للمساعدة في الكشف عن تهديدات «يوم الصفر» والتهديدات التي لم يسبق رصدها من قبل
- تم التحقق من صحة البنية، بما في ذلك فحوصات نوع الملف ومطابقته للمخطط، للتأكد من أن الحزمة تتوافق مع متطلبات قناة التحديث
بنية متعددة الطبقات لتوصيل البقع باستخدام الثنائيات
للمؤسسات التي تحتاج إلى توزيع تصحيحات أنظمة التشغيل Windows أو Linux أو تصحيحات موردي OEM/ICS من مستودع تحديثات متصل بالإنترنت إلى شبكة محمية. MetaDefender يمكن لـ Diode X فحص كل ملف تصحيح وتقييمه وتنقيته باستخدام MetaDefender Core ، ثم نقل الملف الذي تم التحقق من صحته فقط عبر اتصال بصري غير قابل للتوجيه ومُفروض عبر الأجهزة. بالنسبة لعمليات النقل أحادية الاتجاه الأبسط التي لا تتطلب فحصًا على مستوى الملف، مثل القياس عن بُعد وعرض الشاشة وإعادة توجيه السجلات، تتوفر نفس البنية الأساسية للأجهزة بشكل منفصل باسم MetaDefender Optical Diode .
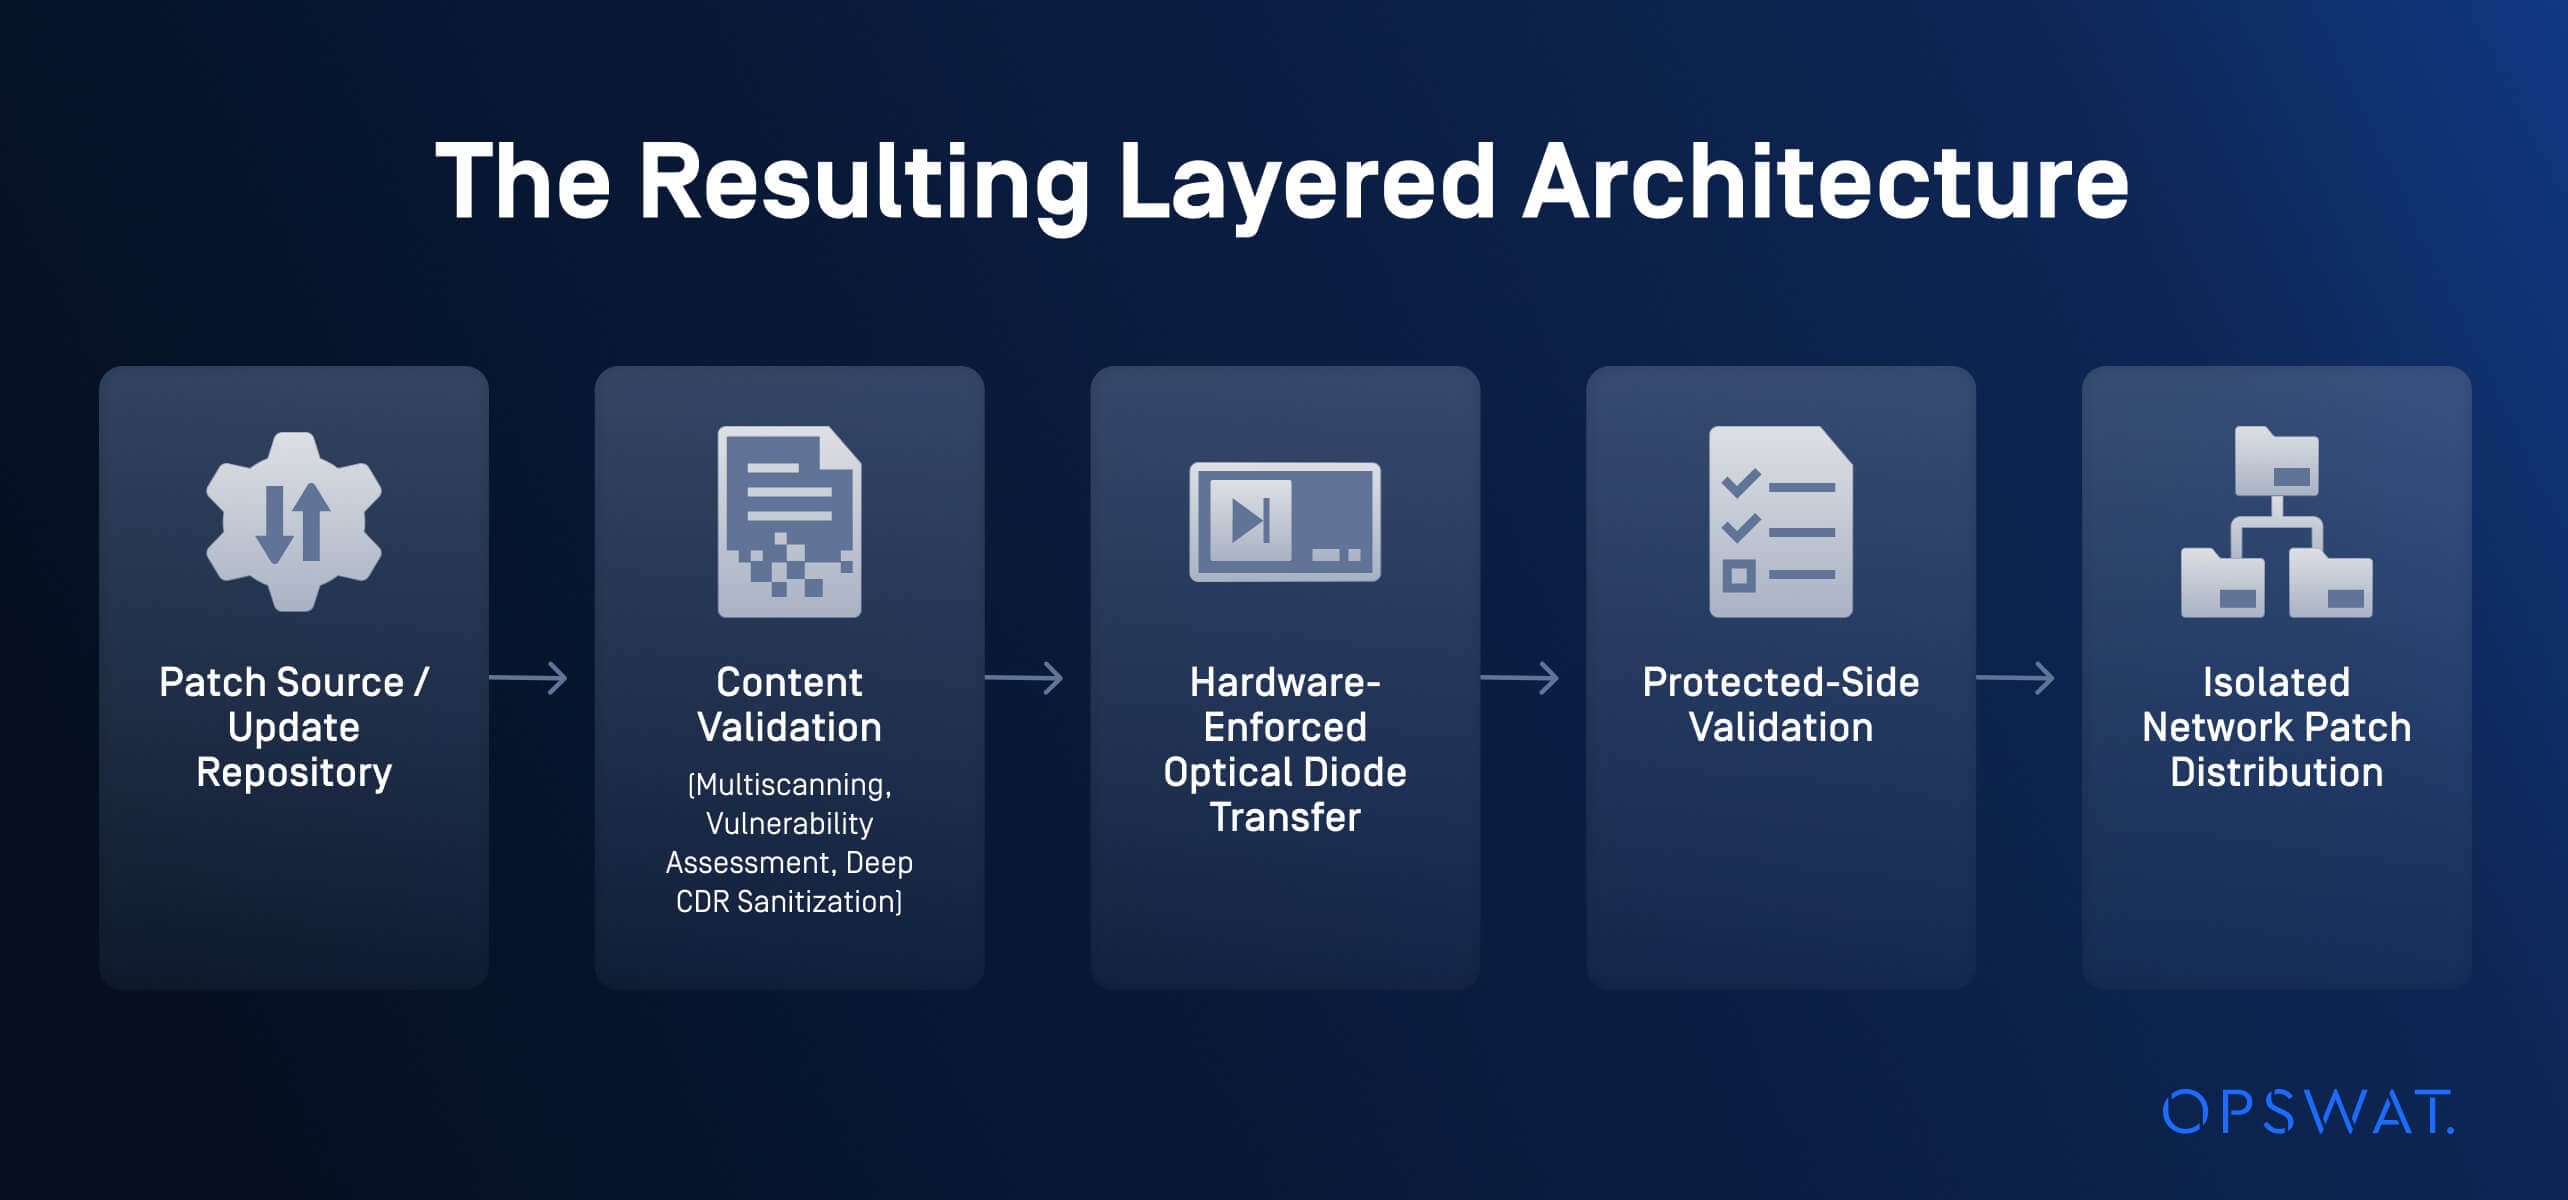
يُعد التحقق من صحة البيانات على جانبي الصمام الثنائي أمرًا مهمًا. فالتحقق من الجانب السفلي يمنع الملفات التالفة بشكل واضح من الوصول إلى الحدود أصلًا، بينما يتحقق الجانب العلوي من سلامة ما وصل فعليًّا قبل إدخاله في عملية توزيع التصحيحات الخاصة بالشبكة المحمية. ويؤدي تسجيل نتائج كل خطوة على كلا الجانبين إلى توفير سجل للبيئة يغطي كل من التحكم في الشبكة والملف. ويُعد هذا مفيدًا عندما تحتاج المؤسسة إلى عرض العملية على مدقق أو هيئة اعتماد.
التطبيقات في قطاعات البنية التحتية الحيوية
Hardware-يمكن أن يدعم تدفق البيانات أحادي الاتجاه المفروض مع التحقق من صحة المحتوى مجموعة من سيناريوهات توزيع التصحيحات الآمنة:
- الطاقة والمرافق العامة: توفير تصحيحات مُثبتة لأنظمة التشغيل «ويندوز» و«لينكس» وموردي OEM/ICS لشبكات التحكم في المحطات الفرعية ومحطات توليد الطاقة وشبكات المياه/مياه الصرف الصحي، دون توسيع نطاق الاتصال بالإنترنت ليشملها، كجزء من استراتيجية أوسع نطاقًا لإدارة التصحيحات
- التكنولوجيا التشغيلية (OT) في قطاعي التصنيع والصناعة: الحرص على تحديث محطات العمل الهندسية وبرامج أنظمة التحكم باستمرار، كما هو الحال في بيئات الإنتاج الصيدلانية والتكنولوجية الحيوية
- القطاع الحكومي والدفاعي: تطبيق تحديثات الأمان الصادرة عن الموردين على الأنظمة السرية أو أنظمة المهام، مع الحفاظ على الحدود أحادية الاتجاه المطلوبة للحصول على الاعتماد
- مشغلو البنية التحتية الحيوية الخاضعة للتنظيم: إنشاء عملية قابلة للتكرار وقابلة للتدقيق لتوزيع التصحيحات، تدعم متطلبات الأدلة بموجب أطر عمل مثل NERC CIP وIEC 62443 وNIS2
- شبكة معزولة ومنفصلة عن الشبكة الخارجية: استبدال عمليات نقل التحديثات عبر الوسائط القابلة للإزالة (ad hoc) بمسار خاضع للرقابة ومسجل ومفروض عبر الأجهزة لنقل محتوى التصحيحات والتحديثات
تواصل مع أحد الخبراء اليوم لتتعرف على كيفية قيام كل من MetaDefender وOptical Diode و MetaDefender Diode X بتوفير نقل بيانات أحادي الاتجاه مدعوم بالأجهزة مع فحص المحتوى، للمساعدة في تأمين إدارة التصحيحات في شبكاتك المعزولة عن الإنترنت وشبكات التكنولوجيا التشغيلية (OT).