Email Security تستند إلى خبرة تزيد عن 20 عامًا في مجال البنية التحتية الحيوية
فحص الرسائل الإلكترونية والمرفقات والروابط الضارة وتعقيمها ومراقبتها قبل أن تعرض المستخدمين لخطر التصيد الاحتيالي أو البرامج الضارة أو تهديدات «يوم الصفر».
- التثبيت المرن
- الأمن القائم على مبدأ «الوقاية أولاً»
- الأمان الشامل للملفات
هجمات مصممة لتجاوز الأنظمة التقليدية Email Security

حكومة
تعتمد المؤسسات الحكومية والقطاع العام على البريد الإلكتروني لتنسيق الأمور الأساسية الخدمات. وقد يؤدي التغاضي عن أي تهديد إلى تشغيل برامج ضارة، وسرقة بيانات الاعتماد، وتعطيل العمليات، وفقدان ثقة الجمهور.

الدفاع
تتبادل الفرق العسكرية والدفاعية والفضائية رسائل البريد الإلكتروني والمرفقات الحساسة عبر بيئات مصنفة على أنها «سرية» و«سرية للغاية» و«سرية للغاية جدًا»، حيث يمكن لمرفق واحد تم التعامل معه بشكل خاطئ أو كان ذو نية خبيثة أن يخترق حدود التصنيف، وينتهك سياسة الإفصاح، ويعرض بيانات المهمة للخطر.

الأعمال المصرفية
تعتمد الشركات المصرفية والمالية الخدمات وشركات التأمين على البريد الإلكتروني وقنوات التعاون لنقل ملفات العملاء وموافقات الدفع والاتصالات التشغيلية. ويستخدم المهاجمون رسائل وملفات تبدو شرعية لسرقة بيانات الاعتماد ونشر البرامج الضارة، مما يتسبب في تعطيل العمليات التشغيلية.
التصنيع
تعتمد منشآت التصنيع على البريد الإلكتروني في تلقي الطلبات وملفات الموردين والبيانات الهندسية وسير عمل الإنتاج. وقد يؤدي التصيد الاحتيالي أو البرامج الضارة التي تتسلل عبر البريد الإلكتروني إلى تعطيل الأنظمة، وتعطيل خطوط الإنتاج، وتأخير عمليات التسليم، وتكبد خسائر مالية.
الطاقة
تعتمد مؤسسات الطاقة والمرافق العامة على البريد الإلكتروني في حفظ سجلات الصيانة والتقارير التشغيلية والأدلة التنظيمية. ويمكن أن يؤثر أي ملف ضار على المرونة التشغيلية ووقت التشغيل والاستعداد للامتثال.
- حكومة
حكومة
تعتمد المؤسسات الحكومية والقطاع العام على البريد الإلكتروني لتنسيق الأمور الأساسية الخدمات. وقد يؤدي التغاضي عن أي تهديد إلى تشغيل برامج ضارة، وسرقة بيانات الاعتماد، وتعطيل العمليات، وفقدان ثقة الجمهور.
- الدفاع
الدفاع
تتبادل الفرق العسكرية والدفاعية والفضائية رسائل البريد الإلكتروني والمرفقات الحساسة عبر بيئات مصنفة على أنها «سرية» و«سرية للغاية» و«سرية للغاية جدًا»، حيث يمكن لمرفق واحد تم التعامل معه بشكل خاطئ أو كان ذو نية خبيثة أن يخترق حدود التصنيف، وينتهك سياسة الإفصاح، ويعرض بيانات المهمة للخطر.
- الأعمال المصرفية
الأعمال المصرفية
تعتمد الشركات المصرفية والمالية الخدمات وشركات التأمين على البريد الإلكتروني وقنوات التعاون لنقل ملفات العملاء وموافقات الدفع والاتصالات التشغيلية. ويستخدم المهاجمون رسائل وملفات تبدو شرعية لسرقة بيانات الاعتماد ونشر البرامج الضارة، مما يتسبب في تعطيل العمليات التشغيلية.
- التصنيع
التصنيع
تعتمد منشآت التصنيع على البريد الإلكتروني في تلقي الطلبات وملفات الموردين والبيانات الهندسية وسير عمل الإنتاج. وقد يؤدي التصيد الاحتيالي أو البرامج الضارة التي تتسلل عبر البريد الإلكتروني إلى تعطيل الأنظمة، وتعطيل خطوط الإنتاج، وتأخير عمليات التسليم، وتكبد خسائر مالية.
- الطاقة
الطاقة
تعتمد مؤسسات الطاقة والمرافق العامة على البريد الإلكتروني في حفظ سجلات الصيانة والتقارير التشغيلية والأدلة التنظيمية. ويمكن أن يؤثر أي ملف ضار على المرونة التشغيلية ووقت التشغيل والاستعداد للامتثال.
احمِ نفسك من التهديدات التي تنتقل عبر البريد الإلكتروني باستخدام« MetaDefender™» Email Security قبل تعرض المستخدم لها
اجمع بين تقنية Deep CDR™ وMetascan™ Multiscanning و MetaDefender وAether™ وProactive DLP™ وتقنية مكافحة التصيد الاحتيالي لتقليل التعرض للتهديدات التي تنتقل عبر البريد الإلكتروني.
الحكومة والقطاع العام
قلل من التعرض للمخاطر، وقلل من التأثير على العمليات، وحافظ على استمرار عمل الخدمات الأساسية الخدمات من خلال الحماية متعددة الطبقات للبريد الإلكتروني الخاصة بالاتصالات الحكومية والقطاع العام عبر Microsoft 365، والبيئات المحلية، والبيئات المعزولة شبكيًّا.
الشؤون العسكرية والدفاعية والفضائية
تحكم في ما يتم نقله بين البيئات ذات التصنيف «رسمي» و«سري» و«سري للغاية» من خلال الفحص المراعي للتصنيف، والإفراج القائم على السياسات، وتنقية المرفقات.
الخدمات المصرفية والمالية الخدمات والتأمين
حماية الاتصالات المتعلقة بملفات العملاء وموافقات الدفع والعمليات المالية من سرقة بيانات الاعتماد والبرامج الضارة والتصيد الاحتيالي وفقدان البيانات الحساسة.
التصنيع
منع عمليات التصيد الاحتيالي واكتشاف البرامج الضارة قبل أن تؤدي التهديدات التي تنتقل عبر البريد الإلكتروني إلى تعطيل الطلبات أو أنظمة الإنتاج أو عمليات المصانع في مؤسسات المعدات الصناعية والفضاء والدفاع، مما يساعد على تقليل فترات التعطل وتأخر التسليم والخسائر المالية.
الطاقة والمرافق
حماية سجلات الصيانة والأدلة التنظيمية والاتصالات الخاصة بمرافق الكهرباء وقطاعات النفط والغاز والطاقة النووية والطاقة المتجددة، سواء في بيئات السحابة أو في بيئات النشر المحلية.
حالات الاستخدام
منع عمليات التصيد الاحتيالي قبل وصول الرسائل إلى صندوق الوارد
اكتشاف محاولات التصيد الاحتيالي وعناوين URL الضارة والنطاقات المزيفة والرسائل التي تستخدم الهندسة الاجتماعية قبل أن يتفاعل المستخدمون معها، مما يساعد على الحد من اختراق بيانات الاعتماد والاستيلاء على الحسابات وتعطيل سير الأعمال.
الوقاية من البرامج الضارة والتهديدات من نوع «يوم الصفر»
تحليل مرفقات البريد الإلكتروني وفحصها بحثًا عن البرامج الضارة والتهديدات من نوع «يوم الصفر»، مما يساعد على الحد من التعرض للمخاطر قبل وصول المحتوى الضار إلى المستخدمين أو الأنظمة الحيوية للأعمال.
إبطال مفعول المرفقات التي يُحتمل أن تكون ضارة
استخدم تقنية Deep CDR™ لفحص المرفقات وإعادة بنائها وتطهيرها، بما في ذلك الملفات المحمية بكلمة مرور، حتى تتمكن الفرق من مواصلة استخدام المستندات المهمة للأعمال مع الحد من مخاطر البرامج الضارة المنقولة عبر الملفات. قم بتحويل الملفات المشبوهة أو التي يتعذر تطهيرها أو التي تتعارض مع السياسات إلى MetaDefender Aether لإجراء التنبؤ قبل التنفيذ والتحليل السلوكي القائم على المحاكاة.
فرض الامتثال وحماية البيانات الحساسة
قم بتطبيق تقنية DLP، وفرض السياسات، وضوابط المحتوى على رسائل البريد الإلكتروني الواردة والصادرة، مما يساعد في دعم الامتثال للوائح، والحد من تسرب البيانات، وتبسيط عملية جمع الأدلة.
الحد من المخاطر التي تنقلها رسائل البريد الإلكتروني إلى البيئات التشغيلية
مساعدة المؤسسات الخاضعة للرقابة والمؤسسات التشغيلية على الحد من تعرضها للتهديدات التي تنتقل عبر البريد الإلكتروني، والتي قد تؤثر على استمرارية الإنتاج، ووقت التشغيل، و الخدمات الأساسية، والجاهزية للامتثال، أو بيئات التكنولوجيا التشغيلية (OT) وأنظمة التحكم الصناعية (ICS).
- الحماية من التصيد الاحتيالي
منع عمليات التصيد الاحتيالي قبل وصول الرسائل إلى صندوق الوارد
اكتشاف محاولات التصيد الاحتيالي وعناوين URL الضارة والنطاقات المزيفة والرسائل التي تستخدم الهندسة الاجتماعية قبل أن يتفاعل المستخدمون معها، مما يساعد على الحد من اختراق بيانات الاعتماد والاستيلاء على الحسابات وتعطيل سير الأعمال.
- منع البرامج الضارة
الوقاية من البرامج الضارة والتهديدات من نوع «يوم الصفر»
تحليل مرفقات البريد الإلكتروني وفحصها بحثًا عن البرامج الضارة والتهديدات من نوع «يوم الصفر»، مما يساعد على الحد من التعرض للمخاطر قبل وصول المحتوى الضار إلى المستخدمين أو الأنظمة الحيوية للأعمال.
- أمن المرفقات
إبطال مفعول المرفقات التي يُحتمل أن تكون ضارة
استخدم تقنية Deep CDR™ لفحص المرفقات وإعادة بنائها وتطهيرها، بما في ذلك الملفات المحمية بكلمة مرور، حتى تتمكن الفرق من مواصلة استخدام المستندات المهمة للأعمال مع الحد من مخاطر البرامج الضارة المنقولة عبر الملفات. قم بتحويل الملفات المشبوهة أو التي يتعذر تطهيرها أو التي تتعارض مع السياسات إلى MetaDefender Aether لإجراء التنبؤ قبل التنفيذ والتحليل السلوكي القائم على المحاكاة.
- حماية البيانات
فرض الامتثال وحماية البيانات الحساسة
قم بتطبيق تقنية DLP، وفرض السياسات، وضوابط المحتوى على رسائل البريد الإلكتروني الواردة والصادرة، مما يساعد في دعم الامتثال للوائح، والحد من تسرب البيانات، وتبسيط عملية جمع الأدلة.
- البنية التحتية الحيوية
الحد من المخاطر التي تنقلها رسائل البريد الإلكتروني إلى البيئات التشغيلية
مساعدة المؤسسات الخاضعة للرقابة والمؤسسات التشغيلية على الحد من تعرضها للتهديدات التي تنتقل عبر البريد الإلكتروني، والتي قد تؤثر على استمرارية الإنتاج، ووقت التشغيل، و الخدمات الأساسية، والجاهزية للامتثال، أو بيئات التكنولوجيا التشغيلية (OT) وأنظمة التحكم الصناعية (ICS).
دعم جهود الامتثال من خلال الضوابط الوقائية للبريد الإلكتروني
MetaDefender Email Security يوفر ضوابط وقائية للبريد الإلكتروني تشمل الاتصالات الواردة والصادرة، بما في ذلك منع تسرب البيانات (DLP)، وتطهير المرفقات، وكشف البرامج الضارة، وتطبيق السياسات، وإعداد التقارير، والسجلات التي يمكن للمؤسسات استخدامها كأدلة أمام المراجعين، مما يساعد في تلبية متطلبات الامتثال.
إيقاف التهديدات يبدأ بالتكنولوجيا الرائدة في السوق
تمنع تكنولوجيا OPSWAT، المثْبَتة والموثوقة عالميًا والحائزة على جوائز والرائدة في السوق، دخول البرمجيات الضارة التي تحملها الملفات إلى بيئاتك الأساسية وتحُول دون انتشارها فيها.
التنبؤ بأمن «اليوم صفر» المدعوم بالذكاء الاصطناعي على مستوى الحدود الخارجية للشبكة
- الكشف عن التهديدات قبل التنفيذ وتحييدها
- نموذج ML تم تدريبه على سير عمل الملفات المؤسسية
محركاتٌ أفضل من محرك واحد
- كشف البرمجيات الضارة بنسبة 100% تقريبًا
- فحص آني بما يزيد على 30 محركًا رائدًا مكافحًا للفيروسات
إيقاف التهديدات التي يفوتها الآخرون
- يدعم أكثر من 200 تنسيق ملف
- يُزيل المحتوى الضار باستمرار من الأرشيفات المتداخلة المتعددة المستويات
- يُعيد إنشاء ملفات آمنة وقابلة للاستخدام
منع فقدان البيانات الحساسة
- استخدام نماذج مدعومة بالذكاء الاصطناعي لتحديد النصوص غير المنظمة وتصنيفها إلى فئات محددة مسبقًا
- حجب المعلومات الحساسة المحددة تلقائيًا، مثل المعلومات الشخصية (PII) والمعلومات الصحية الشخصية (PHI) ومعلومات بطاقات الدفع (PCI)، في أكثر من 125 نوعًا من الملفات
- دعم التعرف الضوئي على الرموز OCR في الصور
الكشف عن البرمجيات الخبيثة المراوغة باستخدام وضع الحماية المتقدم القائم على المحاكاة
- تحليل الملفات بسرعة عالية
- يستخرج محرك مكافحة التهرب من الرمل محرك مكافحة التهرب من المركبات العضوية المستقلة
- تحديد تهديدات يوم الصفر
- تمكين التصنيف العميق للبرامج الضارة عبر API أو التكامل المحلي
عمليات الدمج
MetaDefender Email Security يتكامل مع بيئات البريد الإلكتروني الحالية، سواء كانت سحابية أو محلية أو مختلطة، مع تكاملات رئيسية عبر المنصات الأساسية و حلول. ويساعد ذلك الفرق على نشر الحماية للبريد الإلكتروني عبر تدفقات البريد الحالية، ومركزية الرؤية، وفرض السياسات، ودعم المراقبة دون الحاجة إلى إعادة تصميم بنية الأمان الخاصة بهم.
نتائج مثبتة لـ « Email Security » في القطاعات عالية المخاطر
- "نظرًا لأننا قمنا بنشر تقنية Deep CDR™ في قناة البريد الإلكتروني، فإنهم [البنك] واثقون تمامًا من أن هناك انخفاضًا بنسبة 95٪ تقريبًا في البرامج الضارة الواردة عبر قناة البريد الإلكتروني."لامبرت لينمستشار في أمن المعلومات
- "يساعدنا نظام OPSWAT على منع [الملفات التي قد تحتوي على] برمجيات ضارة من الدخول إلى الشبكة".توبياس مولررئيس فريق الهندسة التقنية في شركة Luzerner Psychiatrie AG
- "خلال عملية التقييم هذه، برزت منصة " MetaDefender " التابعة لشركة " OPSWAT"Email Security باعتبارها الحل المثالي بفضل تقنية Multiscanning التي تتميز بها، وقدراتها على التكامل السلس، وتجربة المستخدم الرائعة."جاي الميلممدير تكنولوجيا المعلومات والبنية التحتية الإلكترونية
عملية التنفيذ
ابدأ بتحديد تدفقات البريد الإلكتروني، والمستخدمين، والبيانات الحساسة، وسيناريوهات التهديدات، والتزامات الامتثال التي تحتاج إلى حمايتها عبر البيئات السحابية أو المحلية أو المعزولة شبكيًّا.
اختر الطراز الذي يناسب بيئة التشغيل لديك: MetaDefender™ for Microsoft 365 للحماية السحابية، أو MetaDefender™ Email Gateway Security للبيئات القائمة على بروتوكول SMTP أو البيئات المحلية أو المعزولة.
اربط هذا الحل بسير عمل البريد الإلكتروني، وإعداد التقارير، وعمليات الأمن، حتى تتمكن الفرق من تطبيق السياسات، ومراجعة المحتوى الموضوع في الحجر الصحي، والحفاظ على رؤية واضحة جاهزة للتدقيق.
تأكد من أن السياسات وإجراءات الكشف وإعداد التقارير تلبي متطلباتك، ثم حدد الجهات المسؤولة ودورات المراجعة لضمان توافق أمن البريد الإلكتروني مع الاحتياجات التشغيلية.
موارد موصى بها
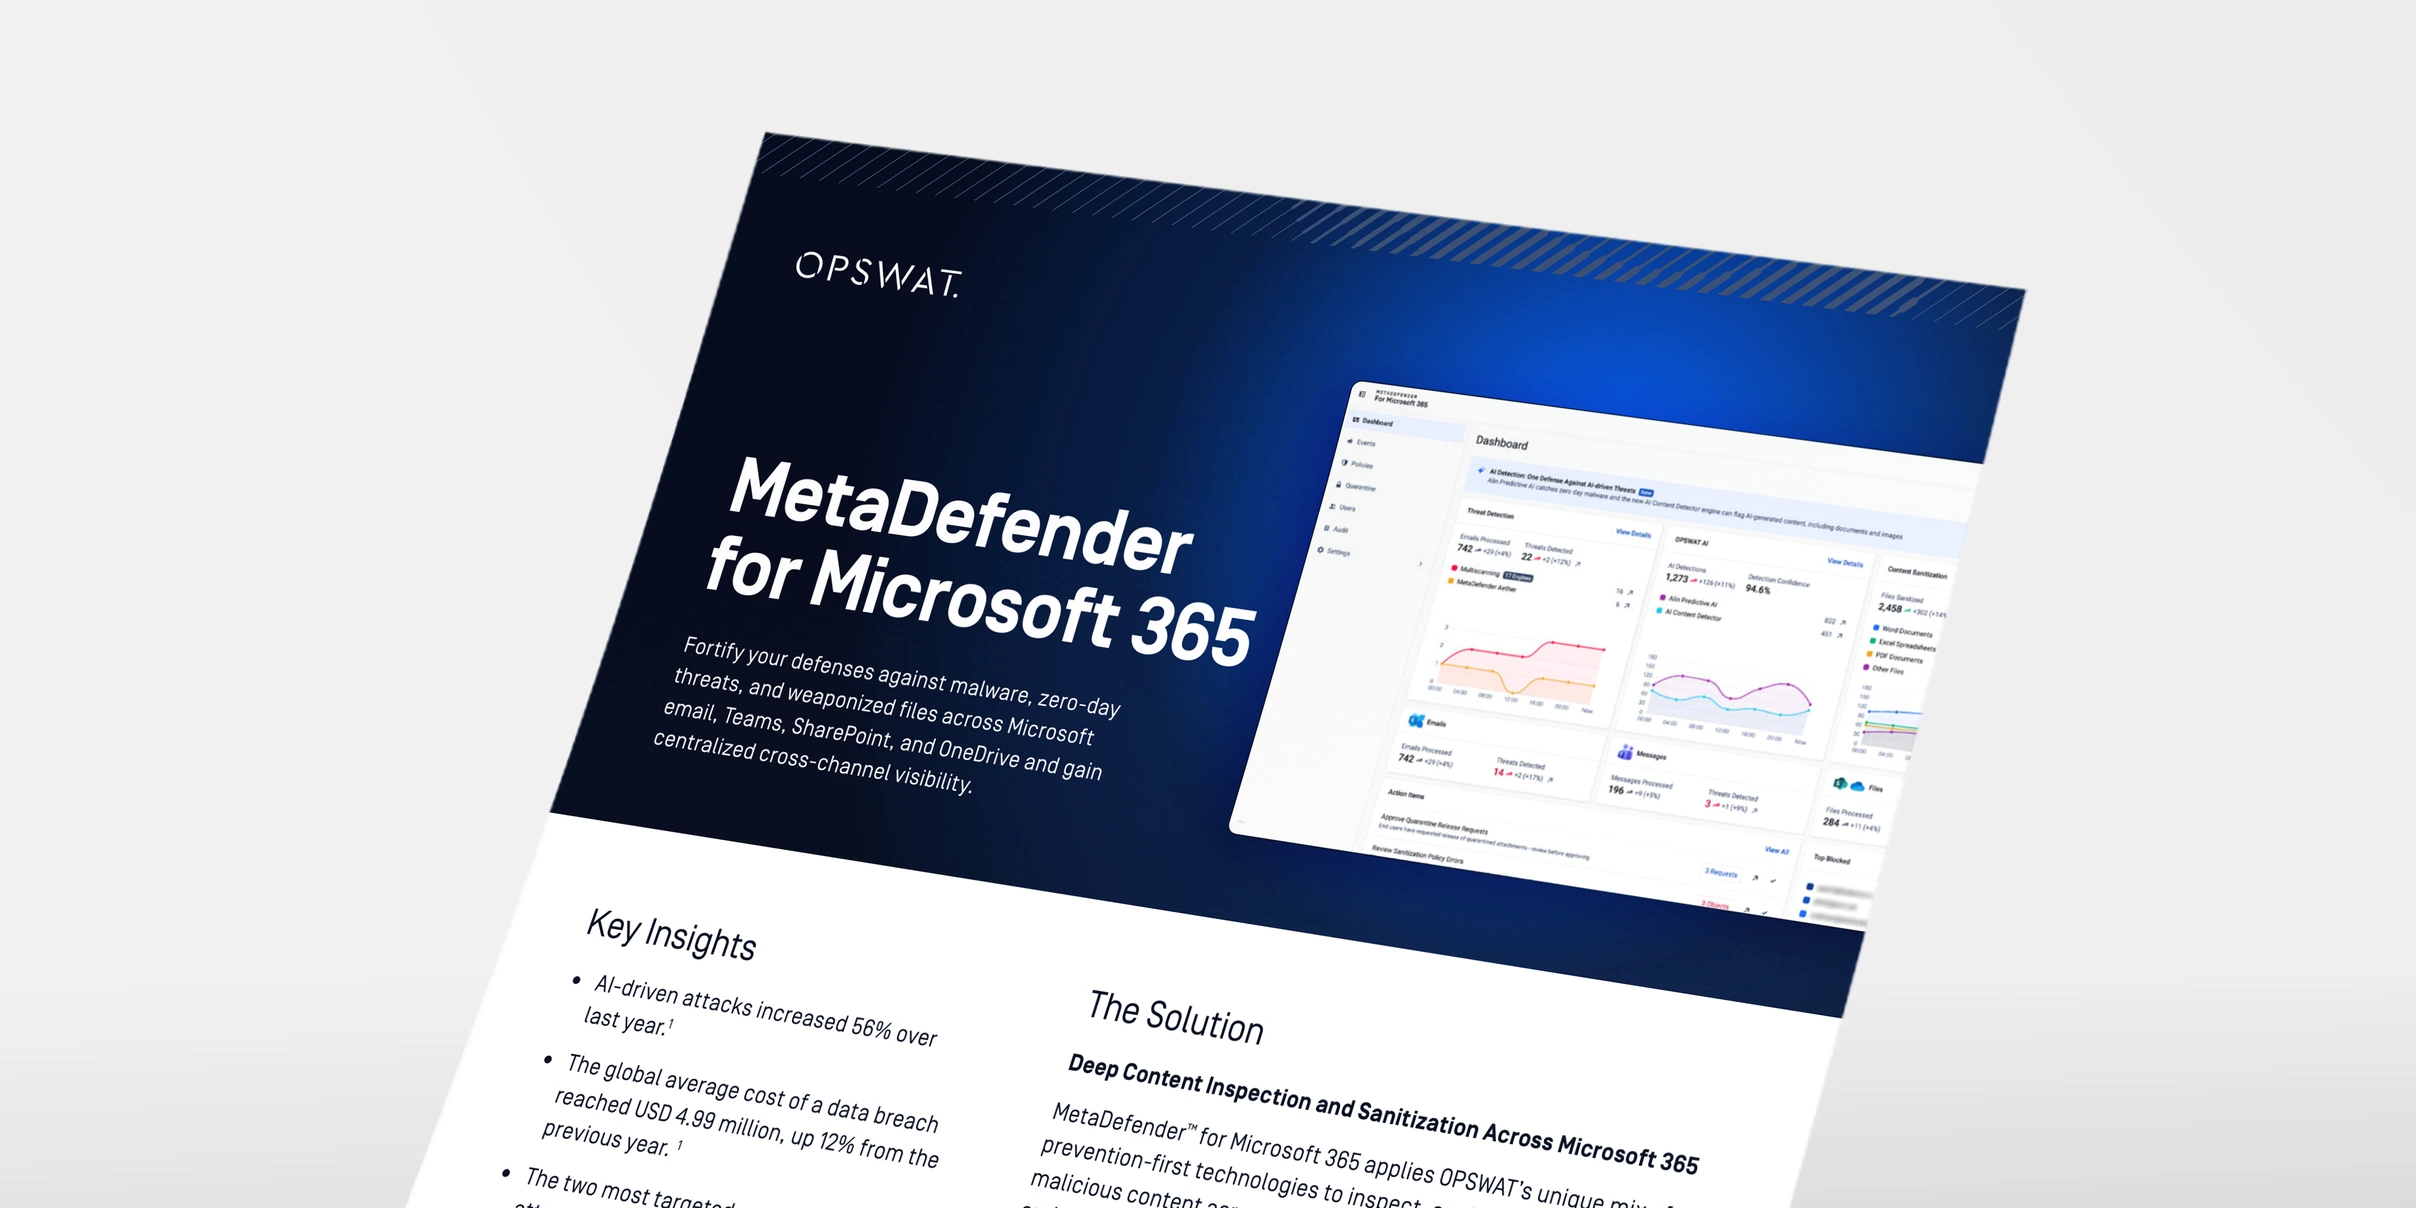
منصة MetaDefender لمايكروسوفت 365 Microsoft
قبل الشراء: 7 Email Security
Email Security الامتثال
Email Security للشركات المصرفية والمالية الخدمات وشركات التأمين
Email Security: قائمة مرجعية للمشتري
الأسئلة الشائعة
MetaDefender Email Security وقد صُمم هذا النظام للقطاعات الخاضعة للتنظيم والحساسة من الناحية التشغيلية، حيث تُستخدم رسائل البريد الإلكتروني لنقل ملفات العملاء، و الخدمات ، ووثائق الموردين، والموافقات التشغيلية، أو أدلة الامتثال. وتشمل القطاعات ذات الأولوية الحكومة والقطاع العام، والجيش، والدفاع والفضاء، والبنوك والتأمين، والتصنيع، والطاقة والمرافق العامة.
OPSWAT يساعد في الحد من التعرض لعمليات التصيد الاحتيالي، واختراق بيانات الاعتماد، وبرامج الفدية، والبرامج الضارة، والتهديدات من نوع «يوم الصفر»، وعناوين URL الضارة، والمرفقات المشبوهة، والملفات المشفرة، وفقدان البيانات الحساسة، وذلك من خلال فحص محتوى البريد الإلكتروني وتنقيته والتحكم فيه قبل أن يتفاعل المستخدمون معه.
وهذا يعني أن الرسائل والروابط والمرفقات الضارة يتم فحصها أو تنقيتها أو التحكم فيها قبل أن يتفاعل المستخدمون معها، مما يقلل من الاعتماد على الكشف بعد التسليم، والإبلاغ من جانب المستخدمين، وإجراءات التصحيح.
MetaDefender Email Security يساعد الفرق على تطبيق الضوابط الوقائية، ونظام منع تسرب البيانات (DLP)، وكشف البرامج الضارة، وتطهير المرفقات، وفرض السياسات، وإعداد التقارير، وسجل الحجر الصحي، والسجلات الجاهزة للتدقيق عبر رسائل البريد الإلكتروني الواردة والصادرة، وذلك لدعم أطر العمل مثل DORA وNIS2 وPCI DSS وGDPR وISO/IEC 27001.
نعم. توفر خدمة « MetaDefender » لـ Microsoft 365 الحماية لبيئات Microsoft 365 دون الحاجة إلى إجراء تغييرات على سجلات MX، بينما تدعم خدمة « MetaDefender »Email Gateway Security البيئات القائمة على بروتوكول SMTP، والبيئات المحلية، والبيئات المعزولة تمامًا التي تتطلب مزيدًا من التحكم في تدفق البريد، أو حوكمة البيانات، أو عزل البنية التحتية.
OPSWAT يجمع بين تقنية Metascan Multiscanning للكشف عن البرامج الضارة المعروفة، وتقنية Deep CDR™ لتطهير المستندات التجارية المدعومة، و MetaDefender Aether لتحليل الملفات المشبوهة أو المجهولة أو التي تتجنب الفحص والتي تتطلب تقييمًا أعمق.
تقوم تقنية DLP وضوابط السياسات بفحص رسائل البريد الإلكتروني والمرفقات بحثًا عن أي محتوى حساس أو خاضع للوائح التنظيمية، مما يساعد المؤسسات على الحد من الكشف العرضي أو المتعمد عن بيانات العملاء، ومعلومات المواطنين، وسجلات المرضى، والبيانات المالية، والوثائق التشغيلية، والملكية الفكرية.
توفر «سمعة التهديدات» و«الذكاء الاصطناعي التنبئي Alin» قرارات مبكرة قبل الحاجة إلى إجراء تحليل ديناميكي أعمق. ولا تحتاج سوى الملفات المشبوهة أو التي لم يتم حلها إلى تحليل « Adaptive »Sandbox ، مما يساعد في الحفاظ على معدل الإنتاجية مع ضمان تغطية أعمق لتهديدات «اليوم صفر». MetaDefender يضع Aether «الذكاء الاصطناعي التنبئي Alin» قبل Adaptive Sandbox على وجه التحديد لاتخاذ قرارات عالية الثقة في وقت مبكر وتقليل الطلب غير الضروري على بيئة الاختبار الآمنة.