الوجبات الجاهزة الرئيسية
MetaDefender Core كما أن كل من MetaDefender وCloud يعملان باستخدام نفس تقنية أمان الملفات OPSWAT ، لكن بطريقة مختلفة؛ أحدهما يتم نشره داخل البنية التحتية الخاصة بك، والآخر كخدمة SaaS مُدارة. ويعتمد الاختيار الصحيح على التزاماتك المتعلقة بالامتثال، واحتياجاتك من حيث قابلية التوسع، وعرض النطاق الترددي المتاح لإدارة البنية التحتية، وليس على أي المنتجين «أفضل».
تتوقع شركة «غارتنر» أن يتجاوز إنفاق المستخدمين النهائيين على السحابة العامة الخدمات في جميع أنحاء العالم تريليون دولار في عام 2027، في حين يُتوقع أن تصبح الحوسبة السحابية ضرورة تجارية لمعظم المؤسسات بحلول عام 2028. وعادةً ما تكون قابلية التوسع والمرونة هما السببان وراء ذلك.
ولكن عندما يُطبق هذا المنطق على مجال الأمن على وجه التحديد، تتردد العديد من الفرق في الانتقال إلى السحابة. فقد يبدو إسناد أمن الملفات إلى بنية تحتية تابعة لجهة أخرى إما وكأنه تسليم زمام الإدارة والسيطرة، أو فتح ثغرات جديدة للهجمات. وهذا التردد هو بالضبط السبب الذي يجعل من الضروري تقديم الحجج الداعمة لأمن الملفات في السحابة وفقًا لشروطها الخاصة، وليس اعتبارها أمرًا مفروغًا منه لمجرد أن كل شيء آخر ينتقل إلى السحابة.
تقارن هذه المقالة بين MetaDefender™ Core و MetaDefender™ Cloud حتى تتمكن من تحديد الخيار الأنسب لمؤسستك.
ما الفرق بين MetaDefender Core و MetaDefender Cloud ؟
MetaDefender Core هي منصة لأمن الملفات تُنشر وتُدار بالكامل داخل البنية التحتية الخاصة بك. وبالنسبة للمؤسسات التي تعمل بالفعل بنظام «SaaS أولاً»، فإن خدمة أمن الملفات عبر SaaS من خلال MetaDefender Cloud تُوسّع نطاق هذا النموذج نفسه؛ حيث تُقدَّم نفس تقنية أمن الملفات كخدمة SaaS مُدارة، يتم استضافتها وصيانتها بواسطة OPSWAT.
الاعتبارات | MetaDefender Core | سحابة منصّة MetaDefender السحابية |
التثبيت | تديرها الجهة العميلة | ادارة العلاقات مع |
إدارة البنية التحتية | أنت | OPSWAT |
التحكم في البنية التحتية | تحكم كامل ومباشر | الخدمة المُدارة |
التحجيم | أنت تخطط لذلك | Cloud- قائمة على الطلب |
النطاق الجغرافي | أينما قمت بنشره | مناطق متعددة تابعة لشركة « OPSWAT » (الولايات المتحدة، ألمانيا، كندا، أستراليا، اليابان، الهند، سنغافورة، إسرائيل) |
API التكامل | مدعم | صُمم خصيصًا لهذا الغرض |
الأفضل لـ | بيئات خاضعة للرقابة، ومعزولة، ومحمية بالسيادة | الخدمات القائمة على النمط SaaS، والعمليات الموزعة، والعمليات التي تعطي الأولوية للسحابة |
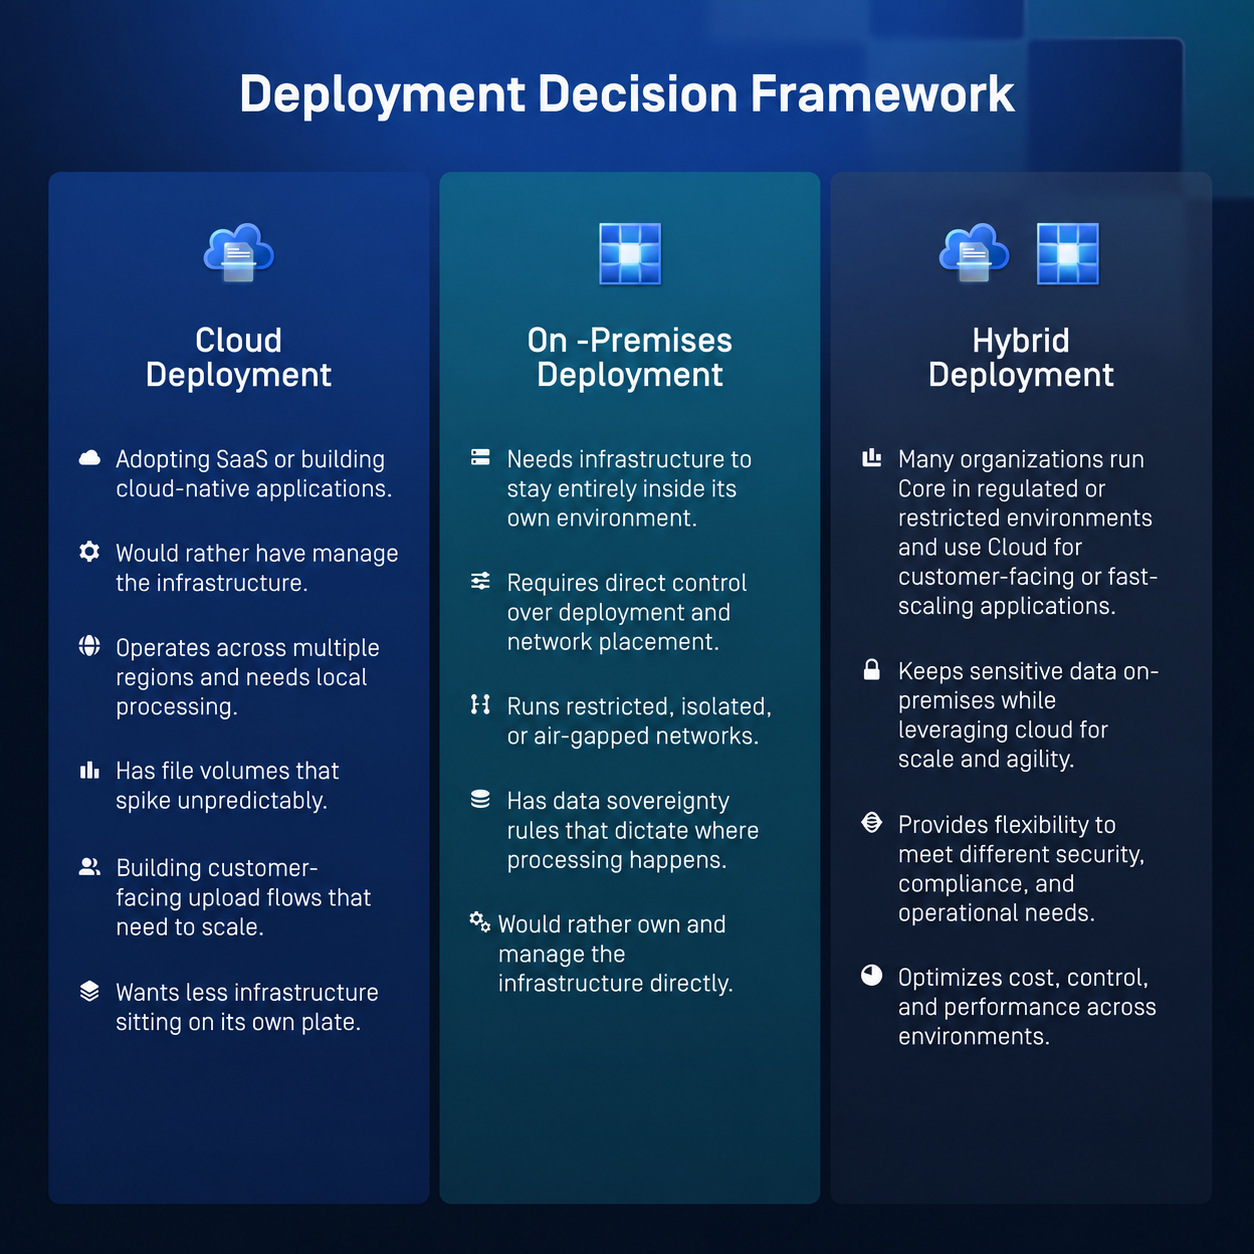
ما هو نموذج النشر الذي يتناسب مع نموذجك التشغيلي؟
يعتمد اختيار نموذج النشر المناسب على مدى الحاجة إلى التحكم المباشر الذي تحتاجه مؤسستك في البنية التحتية نفسها.
MetaDefender Core يكون ذلك منطقيًّا عندما تحتاج إلى:
- بنية تحتية تخضع لسيطرتك الكاملة؛ لأن بعض المؤسسات لا يمكنها الاعتماد على بنية تحتية لا تملكها.
- النشر داخل بيئتك الخاصة، بما في ذلك الشبكات المعزولة أو المنفصلة عن الإنترنت؛ حيث لا يمكن لهذه الشبكات الوصول إلى أي خدمة خارجية على الإطلاق، وذلك بحكم تصميمها.
- بنية شبكة تحددها سياسات داخلية صارمة؛ حيث يتعين أن توجد أنظمة معينة في مواقع محددة لتلبية متطلبات تلك السياسات.
- السيطرة الكاملة على البنية التشغيلية؛ حيث تحتاج بعض الفرق إلى هذا المستوى من التحكم المباشر لتلبية متطلبات التدقيق الداخلي أو المتطلبات التشغيلية.
- لتلبية المتطلبات التنظيمية أو المتعلقة بالسيادة التي تنص على أن «هذا يبقى داخل المنشأة، نقطة». في بعض القطاعات والسلطات القضائية، يُعد ذلك شرطًا قانونيًا. وعادةً ما ينطبق ذلك على البنية التحتية الحيوية أو الجهات الحكومية، حيث يكون هذا المستوى من التحكم في كثير من الأحيان غير قابل للتفاوض.
MetaDefender Cloud، من ناحية أخرى، يُعد هذا الخيار مناسبًا للمؤسسات التي تفضل — وتتمتع بالقدرة القانونية — على نشر حلول أمان الملفات كخدمة مُدارة بدلاً من تشغيلها بنفسها. وهذا يعني أن عمليات إصلاح الثغرات الأمنية والتحديثات والبنية التحتية تقع ضمن نطاق مسؤولية شركة « OPSWAT » بدلاً من مسؤوليتكم.
- وهي تغطي مناطق متعددة، بما في ذلك الولايات المتحدة وألمانيا وكندا وأستراليا واليابان والهند وسنغافورة وإسرائيل؛ لذا، إذا كنت تعمل على نطاق عالمي، فإن لديك خيارات لإبقاء معالجة البيانات داخل المنطقة وضمن حدود محددة.
- وهو يتناسب بشكل طبيعي مع استراتيجية «SaaS أولاً». إذا كانت مؤسستك تعتمد بالفعل على خدمات SaaS في معظم عملياتها الأخرى، فإن إضافة خدمة « MetaDefender »Cloud تُوسع نطاق هذا النموذج نفسه.
كيف تختلف إدارة البنية التحتية بين Core و Cloud ؟
مع خدمة « MetaDefender »Core ، يتولى فريقك إدارة البنية التحتية: توفير الخوادم، وتطبيق التحديثات، ومراقبة وقت التشغيل، وتخطيط السعة. أما مع خدمة « MetaDefender »Cloud ، فتتولى « OPSWAT » إدارة البنية التحتية الأساسية لخدمات SaaS، والصيانة، وتحديثات الخدمة.
هل تؤثر إدارة البنية التحتية على السياسات؟
سياساتكم، وعمليات التكامل، وسير العمل، والاستجابة للحوادث، وقرارات حماية البيانات؛ كلها لا تزال ملكًا لمؤسستكم. باختصار، مع خدمة « MetaDefender »Core ، يقع كل شيء تحت مسؤوليتكم، بدءًا من اتخاذ القرارات المتعلقة بالسياسات وصولاً إلى إدارة البنية التحتية. أما مع خدمة « MetaDefender »Cloud ، فتتولى « OPSWAT » صيانة البنية التحتية، لكنكم أنتم من يضع القواعد.
إذا كان فريقك يفضل قضاء يوم العمل في تصميم سياسات كشف أفضل بدلاً من إصلاح الثغرات وتخطيط السعة، فإن التحول إلى MetaDefender Cloud يعد خيارًا منطقيًّا. أما إذا كان فريقك بحاجة إلى الاحتفاظ بكل شيء داخل المؤسسة لأسباب تتعلق بالامتثال، فإن MetaDefender Core يتيح لك هذا الخيار.
كيف تتعامل خدمة « MetaDefender »Cloud مع تزايد الطلب على معالجة الملفات؟
نادرًا ما يظل حجم معالجة الملفات ثابتًا، خاصةً عند إضافة العملاء أو إطلاق تطبيق جديد أو التوسع في منطقة جديدة. فأنت لا تريد أن تجد نفسك في موقف حيث تصبح بوابة التحميل التي تعالج عادةً 1,000 ملف يوميًا مضطرة فجأةً إلى معالجة 50,000 ملف.
مع MetaDefender Core ، يعني التوسع أن فريقك يقوم بالتنبؤ بالطلب وتوفير الموارد اللازمة مسبقًا. أما مع MetaDefender Cloud ، فإن نموذج الاستهلاك يتوسع وفقًا للاستخدام، وبالتالي لا تضطر إلى شراء البنية التحتية قبل الحاجة إليها.
وعادةً ما يكون لهذا الأمر أهمية أكبر بالنسبة لـ:
- الشركات سريعة النمو ذات المسارات غير المتوقعة
- المنظمات التي تتسم بأحمال عمل متغيرة أو متقلبة
- بوابات التحميل الموجهة للعملاء التي تشهد تقلبات في حجم حركة المرور
- المنظمات الموزعة التي تضيف مناطق أو وحدات أعمال
- مزودي خدمات البرمجيات كخدمة (SaaS) الذين يدمجون ميزات أمان الملفات في منتجاتهم الخاصة
هل يستخدم موقع MetaDefender Cloud نفس تقنية الأمان المستخدمة في موقع MetaDefender Core ؟
نعم. وسواء كانت مؤسستك تستخدم MetaDefender Core أو MetaDefender Cloud ، فإن الحماية تستند إلى نفس مجموعة التقنيات.
- Metascan™ Multiscanning: لا يوجد محرك واحد لمكافحة البرامج الضارة قادر على اكتشاف كل شيء؛ فكل مزود لديه منطق كشف خاص به ينطوي على نقاط ضعف لا توجد لدى المزودين الآخرين. يعمل Metascan على فحص الملفات عبر محركات متعددة بشكل متوازٍ، مما يقلل بشكل كبير من احتمالية تسلل أي تهديد عبر أي محرك من هذه المحركات، وبذلك تحصل على معدلات كشف أعلى بكثير مما يمكن لأي منتج مستقل لمكافحة الفيروسات أن يقدمه.
- تقنية Deep CDR™: تتمثل بعض التهديدات في شفرات خبيثة مدمجة في ملف يبدو شرعيًّا في ظاهره، مثل ماكرو أو كائن PDF تم استغلاله. تتجنب تقنية Deep CDR™ مشكلة الكشف تمامًا من خلال تفكيك كل ملف وإعادة بنائه باستخدام مكونات معروفة بأمانها فقط. وبذلك، يكون الملف الذي يصل إلى المستخدم خاليًّا من الفيروسات بحكم طبيعته.
- Proactive DLP™: قد يُعتبر الملف النظيف حادثة مخالفة للامتثال إذا كان يحتوي على معلومات لا ينبغي أن يتضمنها، مثل رقم الضمان الاجتماعي للعميل، أو رقم بطاقة الدفع، أو المعلومات الصحية المحمية. يقوم نظام « Proactive DLP » بفحص محتويات الملفات بحثًا عن أنماط البيانات الحساسة، ويمكنه حجبها أو حظرها قبل أن تغادر بيئتك، مما يسد ثغرة تسرب لم يُصمم فحص البرامج الضارة للكشف عنها.
- MetaDefender Aether: يجمع بين «سمعة التهديدات» (Threat Reputation) و«الذكاء الاصطناعي التنبئي» (Predictive AI) و«التحليل التلقائي للأنماط» ( Adaptive )Sandbox و«تقييم درجة خطورة التهديدات» (Threat Scoring) و«البحث عن التهديدات المدعوم بالتعلم الآلي» (ML-powered Threat Hunting) للكشف عن البرامج الضارة المعروفة والمجهولة والمتخفية. ويقوم بتوحيد النتائج في حكم واحد، مما يساعد فرق مراكز العمليات الأمنية (SOC) على الاستجابة بشكل أسرع، وتقليل التنبيهات غير المهمة، وتعزيز أنظمة SIEM/SOAR وسير عمل البحث عن التهديدات.
- الذكاء الاصطناعي التنبئي ALIN: على عكس الكشف القائم على التوقيعات الذي يكتفي باكتشاف التهديدات المدرجة في قاعدة البيانات، فإن الذكاء الاصطناعي التنبئي ALIN مدرب على التعرف على سلوك الملفات الضارة وبنيتها، وبالتالي يتنبأ بالإصابة دون الحاجة إلى فحص الملف.
- أداة فحص المحتوى بالذكاء الاصطناعي: مع تزايد انتشار المحتوى الذي يتم إنشاؤه أو تعديله بواسطة الذكاء الاصطناعي في سير العمل الرقمي، توفر أداة فحص المحتوى بالذكاء الاصطناعي رؤية أوضح لهذه الفئة الناشئة من المحتوى. فهي تقوم بتحليل الملفات والصور والمستندات للمساعدة في تحديد المحتوى الذي تم إنشاؤه بواسطة الذكاء الاصطناعي، مما يمكّن المؤسسات من فهم أصل وطبيعة المحتوى الذي يمر عبر بيئاتها بشكل أفضل.
Cloud كما توفر إمكانيات لا تكون مجدية إلا في نموذج البنية التحتية المشتركة:
- مسارات العمل الأمنية المخصصة: تختلف متطلبات استلام الملفات في المستشفيات عن تلك المطبقة في البنوك؛ وقد يؤدي فرض مسار عمل متطابق على كليهما إما إلى فرط في تأمين الملفات أو إلى نقص في تأمينها. تتيح لك ميزة مسارات العمل المخصصة تكوين التقنيات التي سيتم تشغيلها بالضبط، والترتيب الذي سيتم تشغيلها به، والظروف التي سيتم تشغيلها في ظلها.
- المسح والمعالجة بشكل خاص، بحيث لا تتم مشاركة بيانات ملفاتك بين المستأجرين
- إمكانية الاطلاع على معلومات الكائنات المعالجة لمعرفة بالضبط ما حدث لملف ما أثناء الفحص
- الوصول المؤقت إلى الملفات التي تمت معالجتها؛ يمكن استرجاع المخرجات النظيفة دون تخزينها إلى أجل غير مسمى
- تمنحك خدمة BYOK التحكم في مفاتيح التشفير المستخدمة لحماية ملفاتك التي تمت معالجتها، بينما تظل البنية التحتية الأساسية خاضعة لإدارة OPSWAT.
ما الذي يجب على المؤسسات والمنظمات الموزعة أخذه في الاعتبار قبل الانتقال إلى نظام « Cloud »؟
لا يزال اعتماد منصة أمان SaaS على نطاق المؤسسة يستلزم مراعاة عوامل إضافية لا تظهر في جدول مقارنة الميزات.
الإدارة المركزية عبر الفرق ووحدات الأعمال
عندما يتم تطبيق إجراءات أمان الملفات عبر الأقسام المختلفة، تحدث تباينات في السياسات: فهناك فريق يعزز قواعد منع تسرب البيانات (DLP) بعد وقوع حادث، في حين أن فريقًا آخر لا يقوم مطلقًا بتحديث إعدادات الفحص الخاصة به. وتعني الحوكمة المركزية تطبيق إطار سياسات واحد في كل مكان، بحيث ينتقل أي قرار أمني يتم اتخاذه على المستوى الإداري الأعلى إلى جميع النقاط التي تدخل منها الملفات إلى المؤسسة.
التوافق مع الهياكل التنظيمية الحالية
يجب أن تتوافق منصة الأمان مع الهيكل التنظيمي؛ سواءً كانت وحدة أعمال أو منطقة جغرافية أو خط إنتاج. ويجب أن يتوافق الوصول القائم على الأدوار أو ملكية السياسات مع التسلسل الإداري والحدود التشغيلية.
تكامل نظام SIEM
أحداث أمان الملفات التي تظل معزولة في وحدة تحكم منفصلة هي أحداث لا يراها مركز عمليات الأمن (SOC) الخاص بكم أبدًا في سياقها الصحيح. يجب ربط التهديدات المنقولة عبر الملفات ببقية بيانات القياس عن بُعد من خلال إدخال نتائج الفحص، وعمليات كشف التهديدات، وإجراءات السياسات إلى نظام SIEM الحالي الخاص بكم.
التوافر الإقليمي وزمن الاستجابة
لضمان بقاء الأداء متوقعًا مع تزايد الاستخدام، ينبغي على المؤسسات معالجة الملفات في منطقة قريبة من المكان الذي يتم إنشاؤها فيه؛ وإلا فقد تحدث تأخيرات، وهي مشكلة تتفاقم مع توسع نطاق التشغيل، لا سيما في المؤسسات الكبيرة.
قواعد مكان تخزين البيانات
تخضع بعض القطاعات لقيود قانونية بموجب قوانين إقامة البيانات، حيث يُطلب منها منع بعض البيانات من عبور الحدود تمامًا. ويحدد المكان الذي تتم فيه المعالجة الفعلية للملف ما إذا كان النشر متوافقًا مع القوانين أم لا.
ضوابط متسقة
تكون السياسات الأمنية في أقوى حالاتها عندما يتم تنفيذها وتطبيقها بشكل متسق في جميع وحدات الأعمال، مما يقلل من الثغرات الناجمة عن الضوابط القديمة أو غير المتسقة.
MetaDefender Cloud تطبق ضوابط أمنية متسقة على الملفات عبر فرق وتطبيقات ومناطق متعددة، مع توفر خدمات المعالجة في الولايات المتحدة وألمانيا وكندا وأستراليا واليابان والهند وسنغافورة وإسرائيل. وفي الواقع العملي، قد يكون تحقيق هذا الاتساق أكثر صعوبة في حالة البنية التحتية المحلية المنتشرة عبر مواقع عديدة مقارنةً بخدمة مُدارة واحدة تُطبق القواعد نفسها في كل مكان.
على صعيد الامتثال، يدعم برنامج « MetaDefender »Cloud المعايير التنظيمية مثل HIPAA وPCI DSS وGDPR من خلال تحديد البيانات الحساسة والتحكم فيها عبر مجموعة واسعة من أنواع الملفات قبل خروجها من بيئتك. يمكنك الاطلاع على معلومات الامتثال والشهادات الخاصة بـ « MetaDefender »Cloudهنا.
كيف يعمل نظام أمان الملفات القائم على تقنية « API »؟
APIيعمل نظام أمان الملفات القائم على «-driven» من خلال فحص الملفات وتطهيرها فور دخولها إلى أنظمتك، بدلاً من أن يكون ذلك خطوة منفصلة يتعين على شخص ما تنفيذها.
MetaDefender Cloudتتيح لك ميزة فحص الملفات API دمج فحص البرامج الضارة مباشرةً في تطبيقك. يتم فحص الملف وتطهيره عند وصوله إلى التطبيق، ثم يتم تطبيق قرار السياسة، ويستمر التطبيق في العمل. ولا يحتاج أي شخص إلى النقر على أي شيء حتى يتم تشغيل عملية الفحص API لضمان أمان الملف.
وعمليًّا، يتجلى ذلك في:
- بوابات التحميل الموجهة للعملاء، حيث يتعين فحص كل ملف يقوم العميل بتحميله قبل وصوله إلى أنظمتكم.
- تطبيقات SaaS، حيث غالبًا ما تشكل معالجة الملفات جزءًا أساسيًّا من تجربة المنتج ذاتها.
- Cloud عمليات التخزين، حيث يتم التقاط الملفات فور وصولها إلى حاوية التخزين أو محرك الأقراص، قبل أن يطلع عليها الوكلاء أو الموظفون.
- أنظمة معالجة المستندات، حيث يتم إدخال الملف الممسوح ضوئيًا أو المقدم مباشرةً في عملية تجارية دون أن يقوم أحد بمراجعته أولاً.
- منصات التعاون، التي تتيح تبادل الملفات بسرعة بين الأفراد والفرق والشركاء الخارجيين.
إذا كنت تعمل على تطوير منتج سحابي أصلي، فهذا هو النموذج الذي تبحث عنه. أمان يتم تنفيذه بشكل متكامل، وبسرعة تطبيقك، وليس أمانًا يتم تنفيذه فقط عندما يقوم شخص ما بإجراء فحص أو في فترات زمنية محددة. اطلع على أحدث وثائق « API » في الصفحة الفنية.
كيف يمكن للمؤسسات مواءمة قدراتها الأمنية مع الطلب الفعلي؟
تقوم المؤسسات بمواءمة قدراتها مع الطلب من خلال زيادة موارد فحص البرامج الضارة في السحابة أو تقليصها تبعًا لتغيرات الاستخدام، بدلاً من تخصيص حد أقصى ثابت منذ اليوم الأول.
ما الذي ستحصل عليه بذلك، من الناحية العملية:
- قدرة فحص البرامج الضارة في السحابة بناءً على الموارد التي تستهلكها.
- فصل تام بين أحمال العمل، بحيث لا يؤدي نمو أحد التطبيقات إلى تدهور أداء تطبيق آخر.
- بنية لا تحتاج إلى إعادة تصميم كلما أضفت حالة استخدام جديدة.
- القدرة على توسيع نطاق حمل عمل واحد دون التأثير على الأحمال الأخرى على الإطلاق.
- رؤية واضحة حول أي عملية تستهلك أي موارد.
لا يُعد أمن الملفات عادةً قرارًا قائمًا بذاته. بل يميل إلى أن يكون جزءًا من تحول أوسع نطاقًا نحو بنية تحتية تعتمد على «السحابة أولاً» عبر كامل المكونات. وتميل الشركات التي تنقل أمن الملفات إلى MetaDefender Cloud إلى إجراء تغييرات متعددة في وقت واحد. وهي:
- تقليل حجم البنية التحتية التي يتعين على فريقهم صيانتها بشكل مباشر.
- توحيد معايير الحصول على خدمات الأمن بدلاً من تشغيلها بأنفسهم.
- تبسيط البنية التحتية وإزالة البنية التحتية التي لا داعي لإبقائها داخل المنشأة.
- دعم التطبيقات المصممة لتكون موزعة عبر المناطق.
- التحول في العمليات الأمنية نحو سير عمل آلي يعتمد على " API".
- إنشاء تطبيقات سحابية أصلية ونشرها بسرعة أكبر.
إذا كانت بقية مكونات «الستاك» الخاص بك تأخذ التغييرات المذكورة أعلاه في الاعتبار، فلا ينبغي أن تظل خدمات أمن الملفات داخل المنشأة. وعادةً ما يكون نقلها إلى السحابة ( Cloud ) هو الخطوة المنطقية.
متى يكون استخدام MetaDefender Cloud مناسبًا، ومتى لا يكون كذلك
نفس التكنولوجيا، طريقتان لتطبيقها
هذه ليست مقارنة صارمة بين الخيارين، لا تهدف إلا إلى تفضيل أحدهما على الآخر. MetaDefender Core و MetaDefender Cloud تعمل بنفس تقنيات OPSWAT ، ولكنها مصممة لتلبية احتياجين مختلفين:
- MetaDefender Core عندما تحتاج إلى أن تكون البنية التحتية تحت سيطرتك.
- MetaDefender Cloud عندما تفضل تفويض إدارة البنية التحتية والاستفادة من خدمات الأمان عبر نموذج « API ».
قم بتقييم البنية التحتية لشركتك، والتزاماتك المتعلقة بالامتثال، ومسار نموك، ومدى استعدادك لإدارة البنية التحتية، وستجد أن السؤال «أيهما» يجيب عن نفسه في الغالب.
وإذا لم يكن الأمر كذلك، فهذا هو دورنا. تواصل معنا، وسيقوم أحد خبرائنا بإرشادك خلال عملية اتخاذ القرار بناءً على بيئتك الخاصة.
الأسئلة الشائعة: MetaDefender Core مقابل MetaDefender Cloud
ما الفرق بين MetaDefender Core و MetaDefender Cloud ؟
يكمن الاختلاف الأساسي في طريقة النشر: MetaDefender Cloud هي خدمة SaaS مُدارة تستضيفها OPSWAT ، في حين أن MetaDefender Core يتم نشرها وتشغيلها بالكامل ضمن البنية التحتية الخاصة بك. تعمل كلتا الخدمتين على نفس مجموعة التقنيات الأساسية لأمن الملفات، لذا فإن الاختيار يتوقف على مدى الحاجة التي تحتاجها مؤسستك للتحكم في البنية التحتية، وليس على أيهما يوفر حماية أقوى.
هل سيحل موقع MetaDefender Cloud محل موقع MetaDefender Core ؟
رقم MetaDefender Cloud هو نموذج نشر مختلف مخصص للمؤسسات التي تحولت احتياجاتها من البنية التحتية نحو خدمات البرمجيات كخدمة (SaaS) والعمليات السحابية الأصلية. OPSWAT تواصل دعم وتطوير MetaDefender Core للمؤسسات التي تحتاج إلى النشر داخل المقر أو النشر المعزول عن الشبكة الخارجية.
هل ينبغي لنا نقل عملية فحص الملفات إلى السحابة؟
يعتمد ذلك على إعداداتك. إذا كنت تعتمد نموذج «SaaS أولاً»، أو تعمل في مناطق متعددة، أو تتعامل مع أحجام متغيرة، أو ترغب في تكامل يعتمد على « API »، فإن MetaDefender Cloud هو الخيار الأنسب لك. أما إذا كانت لديك قواعد تتعلق بالسيادة أو شبكات معزولة (air-gapped)، فإن MetaDefender Core هو على الأرجح الحل المناسب لك.
هل برنامج « Cloud File Security» مناسب للاستخدام المؤسسي؟
نعم. يدعم نظام إدارة الأمان ( MetaDefender )Cloud الحوكمة المركزية، والتكامل مع أنظمة SIEM، والتوافر في مناطق متعددة، وضوابط متسقة عبر الفرق ووحدات الأعمال. يمكنك التحقق من مطابقة متطلبات الامتثال المحددة مع الوثائق المتوفرة على OPSWAT.
هل يمكن لـ MetaDefender وCloud فحص الملفات التي يتم تحميلها إلى التطبيقات؟
نعم. تتيح خدمة " API " من شركة " MetaDefender " (Cloud) للتطبيقات إرسال الملفات للفحص عند التحميل، بحيث يتم فحص الملف وتنقيته قبل قبوله في التطبيق أو في مساحة التخزين الخاصة به. وتعمل هذه الخدمة مع بوابات التحميل الموجهة للعملاء، وتطبيقات SaaS، وخدمات التخزين السحابية على حد سواء.
هل يدعم موقع MetaDefender Cloud خدمة Multiscanning وخدمة CDR؟
نعم. يوفر موقع MetaDefender Cloud نفس تقنيات Metascan™ Multiscanning و Deep CDR™ المتوفرة في موقع MetaDefender Core . يتم فحص الملفات عبر عدة محركات لمكافحة البرامج الضارة، ثم يتم تطهيرها من خلال عملية «إبطال مفعول المحتوى وإعادة بنائه»، بغض النظر عن نموذج النشر الذي تستخدمه.
كيف يمكننا توسيع نطاق أمان الملفات في بيئات SaaS؟
MetaDefender Cloudيتكيف نموذج الاستهلاك هذا مع متطلبات تطبيقك. كما تتيح لك مجموعات « API » المخصصة توسيع نطاق أحمال العمل الفردية بشكل مستقل.
كيف يمكن دمج أمان الملفات من خلال واجهات برمجة التطبيقات (API)؟
MetaDefender Cloud يتيح إجراء عمليات الفحص والتطهير واتخاذ القرارات المتعلقة بالسياسات عبر واجهة REST API ؛ حيث يمكنك إرسال ملف، والحصول على النتائج، وتطبيق القرار، ثم المضي قدمًا.
يعمل مع بوابات التحميل، والتخزين السحابي، وأنظمة المستندات، ومسارات CI/CD على حد سواء.
هل يمكننا استخدام كل من MetaDefender Core و MetaDefender Cloud ؟
بالتأكيد. MetaDefender Core للبيئات المحمية والخاضعة للرقابة، MetaDefender Cloud للتطبيقات الموجهة للعملاء أو التي تتطلب التوسع السريع.
هل يستخدم موقع MetaDefender Cloud تقنية أمان مختلفة عن تلك المستخدمة في موقع MetaDefender Core ؟
لا. فهو يعمل على نفس حزمة تقنيات « OPSWAT » (Metascan Multiscanning ، تقنية Deep CDR™، Proactive DLP ، الذكاء الاصطناعي التنبئي)، بالإضافة إلى بعض الميزات الإضافية الخاصة بخدمات SaaS مثل الفحص الخاص و«BYOK».
لماذا ينبغي نقل أمن الملفات إلى السحابة؟
تقوم المؤسسات بنقل أمن الملفات إلى السحابة لتوسيع نطاق الحماية تبعًا للطلب دون الحاجة إلى توفير البنية التحتية المطابقة بنفسها، ولدمج عملية الفحص مباشرةً في التطبيقات من خلال واجهات برمجة التطبيقات (API). كما أن هذا النهج يتناسب بشكل طبيعي مع المؤسسات التي تعتمد بالفعل على نموذج «البرمجيات كخدمة» (SaaS) في بقية مكونات نظامها التقني.
متى ينبغي على المؤسسة الاحتفاظ بـ MetaDefender Core ؟
ينبغي على أي مؤسسة أن تلتزم بمبدأ «البقاء داخل المؤسسة» ( MetaDefender )Core عندما تحتاج إلى أن تظل البنية التحتية داخل بيئتها الخاصة بالكامل، مثل الشبكات المعزولة (air-gapped)، أو متطلبات سيادة البيانات الصارمة، أو الالتزامات التنظيمية التي لا تسمح بمعالجة البيانات خارج أنظمتها الخاصة. وينطبق هذا بشكل أساسي على البنية التحتية الحيوية، والهيئات الحكومية، والبيئات الأخرى الخاضعة لرقابة صارمة حيث لا يعد التحكم في البنية التحتية أمراً اختيارياً.