أكدت شركة «CareCloud»، وهي شركة متخصصة في برمجيات الرعاية الصحية ومقرها في سومرست بولاية نيوجيرسي، وقوع هجوم في مارس 2026 على إحدى بيئات السجلات الصحية الإلكترونية (EHR) التابعة لها. وقد أثر الهجوم على أكثر من 3.7 مليون شخص. وقد أشارت وزارة الصحة والخدمات الإنسانية (HHS) (Health and Human الخدمات) بوابة انتهاكات مكتب الحقوق المدنية الانتهاكات التابعة لمكتب الحقوق المدنية التابعة لوزارة الصحة والخدمات الإنسانية (HHS) هذا الانتهاك ضمن أكبر انتهاكات الرعاية الصحية لهذا العام. ويستند هذا التصنيف إلى مجلة HIPAA (أغسطس 2026). وقدر المحققون الجنائيون أن فترة الوصول غير المصرح به استمرت حوالي ستة أيام، وادعى المهاجم أنه تمكن من سرقة قواعد البيانات خلال تلك الفترة.
في غضون ستة أيام فقط من الوصول إلى البيانات، تم الحصول على ملايين من الهويات الكاملة للمرضى.
تلك الفجوة بين مدة البقاء والضرر هي الجزء الذي يستحق الدراسة. تحدد ضوابط الوصول المدة التي يبقى فيها المتسلل. أما محتويات الملفات التي يصل إليها، فهي التي تحدد مدى أهمية تلك الزيارة، وهذا هو المتغير الذي صُممت تقنية Proactive DLP™ لتغييره قبل أن يتمكن المهاجم من الوصول إلى تلك المرحلة.
ما توصل إليه المهاجم
أكدت شركة CareCloud فئات البيانات المعنية، وتعتبر المجموعة ككل أكثر أهمية من أي حقل بمفرده. وشملت السجلات المتأثرة مزيجًا من العناصر التالية:
- الأسماء وعناوين الإقامة
- تواريخ الميلاد
- أرقام الضمان الاجتماعي
- رخصة القيادة وأرقام الهوية الأخرى الصادرة عن الجهات الحكومية
- أرقام الحسابات المالية
- أرقام بطاقات الائتمان والخصم
- المعلومات الطبية وتفاصيل التأمين الصحي
ينتهي صلاحية رقم البطاقة المسروقة. أما تاريخ الميلاد المقترن برقم الضمان الاجتماعي والتشخيص الطبي، فلا تنتهي صلاحيتهما. احتوى كل سجل في هذه التسريبات على معلومات كافية لفتح حسابات ائتمانية وتقديم مطالبات احتيالية. كما احتوى على معلومات كافية لخلق ذريعة مقنعة للهجوم التالي ضد المريض أو مقدم الخدمة الطبية الخاص به.
لا تعتمد أي من هذه القيمة على إدراك المتسلل لما عثر عليه: فالسياسة التي تقوم بتشفير هذه الحقول أو حجبها قبل وصول الملف إلى وحدة التخزين تزيل هذه القيمة بغض النظر عمن يقرأها في النهاية.
طبقة البائع تتركز فيها الأضرار
تعمل CareCloud كشريك تجاري بموجب قانون HIPAA وتتعاون مع أكثر من 45,000 مقدم خدمة. وهكذا تمكنت بيئة واحدة تعرضت للاختراق من الوصول إلى المرضى في آلاف الكيانات المشمولة بالقانون، ولم يكن لأي منها سيطرة على البيئة المعنية.
لا يزال كل واحد من هؤلاء المزودين مدينًا لمرضاه بإخطار بحدوث خرق، ولا يزال يتحمل التكلفة المتعلقة بسمعته. إن تركيز الموردين يحول أي اختراق إلى مسؤولية مشتركة، ولهذا السبب تستحق البيانات التي يتم التعامل معها نيابة عن كيان مشمول نفس القدر من التدقيق الذي تخضع له البيانات المحفوظة داخل هذا الكيان. يقدر تقرير IBM لعام 2026 متوسط تكلفة خرق البيانات في قطاع الرعاية الصحية بـ 6.64 مليون دولار، وهو أعلى معدل بين جميع القطاعات للسنة الثالثة عشرة على التوالي، بينما يبلغ المتوسط في الولايات المتحدة 11.5 مليون دولار عبر جميع القطاعات. ولا يأخذ أي من هذين الرقمين في الحسبان كيفية انتشار حادثة واحدة عبر شبكة مقدمي الخدمات.
أين تُخزَّن بيانات المرضى الحساسة فعليًّا
غالبًا ما تركز المناقشات حول انتهاكات أمن المعلومات الصحية على سجلات قواعد البيانات. لكن في الواقع العملي، تتراكم «المعلومات الصحية المحمية» (PHI) في الملفات. ومن الأمثلة على ذلك: نماذج التسجيل الممسوحة ضوئيًّا، وبطاقات التأمين التي يتم تصويرها وإرفاقها كملفات PDF، ووثائق المطالبات، وجداول البيانات المُصدَّرة، ودراسات DICOM (التصوير الرقمي والاتصالات في الطب)، ومرفقات البريد الإلكتروني التي يتم تبادلها بين العيادة ومزود خدمات الفوترة التابع لها.
يصعب جرد هذه الملفات أكثر من جرد عمود في قاعدة البيانات، كما أنها تخفي البيانات في أماكن لا يصل إليها البحث النصي أبدًا:
- الوثائق الممسوحة ضوئيًّا والمصورة، التي لا توجد فيها العناصر المحددة للهوية إلا في شكل وحدات بكسل
- الصور المقطوعة داخل ملفات Microsoft Office، التي تحتفظ بالمنطقة التي اعتقد المؤلف أنه قد حذفها
- نص غير مرئي أو صغير جدًّا، يُستخدم لإخفاء البيانات عن المراجع
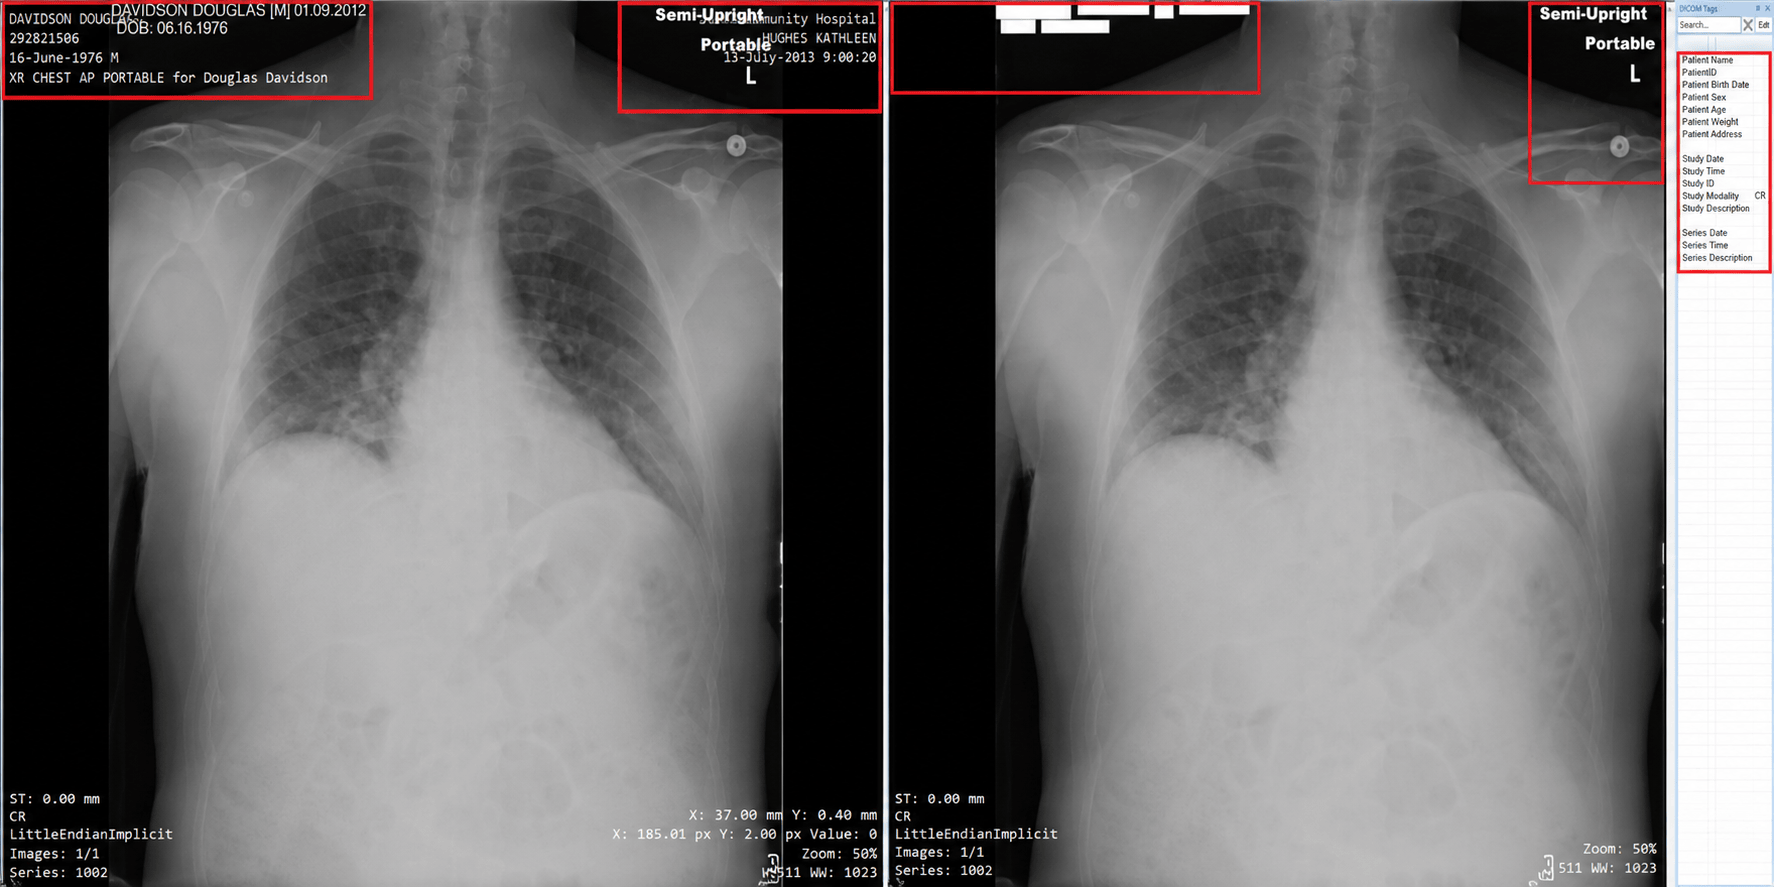
- رؤوس DICOM والتعليقات المدمجة، التي تتضمن تفاصيل المريض والطبيب والمؤسسة إلى جانب الصورة
- بيانات تعريف الملف مثل المؤلف، وإحداثيات GPS، وسجل التعديلات
كل نسخة من ملف يحتفظ بمعرّفاته في صيغة قابلة للقراءة هي سجل آخر متاح لأي شخص يصل إلى مساحة التخزين التي يوجد فيها هذا الملف.
تقنية Proactive DLP™ تحد من نطاق المعلومات التي قد تتعرض للكشف جراء أي خرق
تقوم تقنية Proactive DLP™ بفحص محتوى الملفات عند نقاط انتقالها، ثم تطبق إجراءً وفقًا للسياسة المعمول بها بناءً على النتائج التي تتوصل إليها. وهي تغطي أكثر من 125 نوعًا من الملفات وتجري الفحص بشكل متكرر، بحيث يتم فحص الملفات المضغوطة والكائنات المضمنة والطبقات المتداخلة بدلاً من تخطيها.
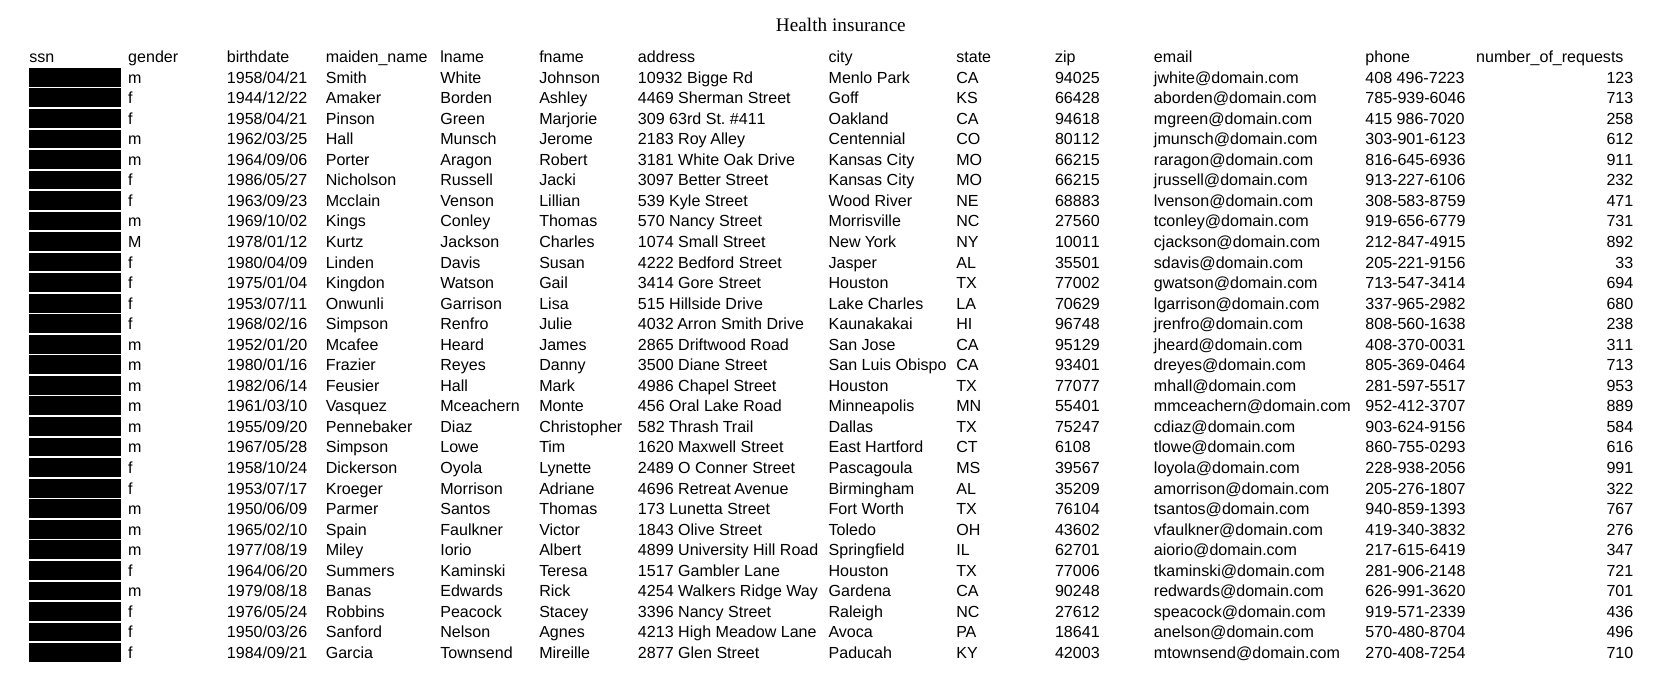
يتوافق نظام الكشف بشكل وثيق مع الفئات التي أوردتها CareCloud. تغطي أدوات الكشف المدمجة والقائمة على الذكاء الاصطناعي أرقام الضمان الاجتماعي، وأرقام بطاقات الائتمان، وأرقام رخص القيادة، وأرقام الهوية الوطنية، وأرقام جوازات السفر، وتواريخ الميلاد. وتمتد التغطية لتشمل الأسماء الشخصية، وأرقام الهواتف، والحالات الطبية الشائعة، وفصيلة الدم، ورموز الأدوية الوطنية، والأنماط المخصصة المحددة بواسطة التعبيرات العادية. ويوسع نظام التعرف الضوئي على الحروف (OCR) نطاق هذه التغطية ليشمل ملفات PDF وملفات الصور غير القابلة للبحث. يتم قراءة نموذج التأمين الممسوح ضوئيًّا بنفس الطريقة التي يُقرأ بها المستند النصي.
بمجرد تحديد المحتوى، تحدد السياسة ما سيحدث له:
- تعمل عمليات الحجب والاستبدال على إخفاء العناصر المُعرِّفة مع الحفاظ على بنية المستند وقابليته للقراءة، وذلك عبر مختلف التنسيقات بما في ذلك PDF وWord وExcel وPowerPoint وCSV والصور التي تمت معالجتها باستخدام تقنية التعرف الضوئي على الحروف (OCR)
- تعمل عملية التجزئة على استبدال المعرّف بقيمة لا يمكن عكسها باستخدام خوارزميات SHA-256 أو SHA-384 أو SHA-512، مما يتيح استمرار عمليات التحليل ومشاركة البيانات مع أطراف ثالثة دون نقل المعرّفات الفعلية
- تعمل عملية إخفاء الهوية وفقًا لمعيار DICOM على حذف بيانات المريض والفحص والطبيب من الرأس، كما تزيل بشكل اختياري التعليقات المدمجة، وذلك من خلال إعداد افتراضي مبني على أحكام «الملاذ الآمن» (Safe Harbor) في قانون HIPAA
- تؤدي إزالة البيانات الوصفية إلى مسح حقول «المؤلف» و«نظام تحديد المواقع العالمي (GPS)» و«الإصدار» من الصور وملفات Office وملفات PDF
- تؤدي ميزة «إزالة المساحة المقطوعة » إلى حذف مناطق الصورة المخفية نهائيًا من ملفات Microsoft Office
- تعمل عمليات وضع العلامات والتصنيف على تضمين نتيجة الكشف في الملف نفسه، مما يوفر لنظام SIEM (إدارة المعلومات والأحداث الأمنية) أو نظام إدارة المستندات أساسًا لاتخاذ الإجراءات اللازمة
- يؤدي الحظر إلى إيقاف الملف تمامًا عندما لا تسمح السياسة بنقل المحتوى
تعمل تقنية Proactive DLP™ ضمن كل من MetaDefender Core™، و MetaDefender ، وICAP ، وServer ، و MetaDefender ، وEmail Security ، و MetaDefender ، وKiosk ، و MetaDefender ، وManaged File Transfer. وتعمل هذه التقنية مجتمعة على تطبيق السياسات على عمليات التحميل عبر الويب، والبريد الإلكتروني، والوسائط القابلة للإزالة، وسير عمل نقل الملفات.
المتغير الذي لا يزال بإمكانك التحكم فيه
يحدد المهاجم الجدول الزمني للاختراق. أما إمكانية قراءة البيانات المتوفرة في نهاية هذا الجدول، فتتحدد وفقًا للسياسة المعمول بها، ويتم تحديدها قبل بدء الهجوم. ويُعد سجل المريض الذي تم تشفير رقم الضمان الاجتماعي الخاص به وحجب المرفقات الممسوحة ضوئيًا خسارة أقل بكثير من نفس السجل إذا تم تخزينه دون أي تعديل.
بالنسبة لمؤسسات الرعاية الصحية والموردين الذين يقدمون خدماتها، يعني ذلك التعامل مع عملية إزالة الهوية على أنها إجراء للتحكم في استيعاب البيانات ونقلها، وليس مجرد عملية تنقية تتم في مرحلة إعداد التقارير. يجب تحديد المعرّفات التي يحتاجها كل نظام فعليًّا، ثم تطبيق هذا القرار على كل ملف يدخل إلى النظام. ويمكن للفرق التي تسعى إلى سد هذه الفجوة أن تبدأ بالاطلاع على كيفية قيام تقنية Proactive DLP™ بتطبيق عمليات الحجب والتجزئة وإخفاء الهوية قبل أن تغادر البيانات وحدة التخزين.

