الأمن السيبراني في القطاع المالي الخدمات
Secure أنظمة بيانات العملاء والمعاملات، مع دعم الامتثال للوائح التنظيمية من خلال آليات متعددة المستويات لمنع التهديدات التي تستهدف الملفات والبيانات.
- الكشف عن التهديدات في الملفات
- الثقة التنظيمية
- المرونة التشغيلية
OPSWAT بثقة
7 من أصل 10
2,100+
100+
ما هو الأمن السيبراني في القطاع المالي الخدمات ؟
الأمن السيبراني في القطاع المالي الخدمات هو ممارسة تهدف إلى حماية البيانات والملفات وأنظمة المعاملات التي تعتمد عليها البنوك وشركات التأمين وشركات أسواق رأس المال، مع الالتزام بمتطلبات الامتثال المعمول بها، بما في ذلك تلك المنصوص عليها في قوانين DORA وPCI DSS وGLBA وSOX والجزء 500 من لائحة NYDFS.
ونظرًا لأن المؤسسات المالية تتبادل المستندات باستمرار مع العملاء والموردين والجهات التنظيمية، فإن كل ملف يتم تحميله يمثل نقطة دخول محتملة للبرامج الضارة.
OPSWAT تقدم حلولاً للأمن السيبراني مدعومة بالذكاء الاصطناعي للبنى التحتية الحيوية. تعمل منصة MetaDefender™ الخاصة بنا على تأمين طبقة الملفات والبيانات في النظام المالي، حيث تقوم بفحص وتطهير كل ملف يدخل بيئة المؤسسة المالية، إلى جانب ضوابط نقاط النهاية والشبكة والهوية المعمول بها بالفعل.
لماذا يُعد خطر الملفات خطرًا ماليًّا؟
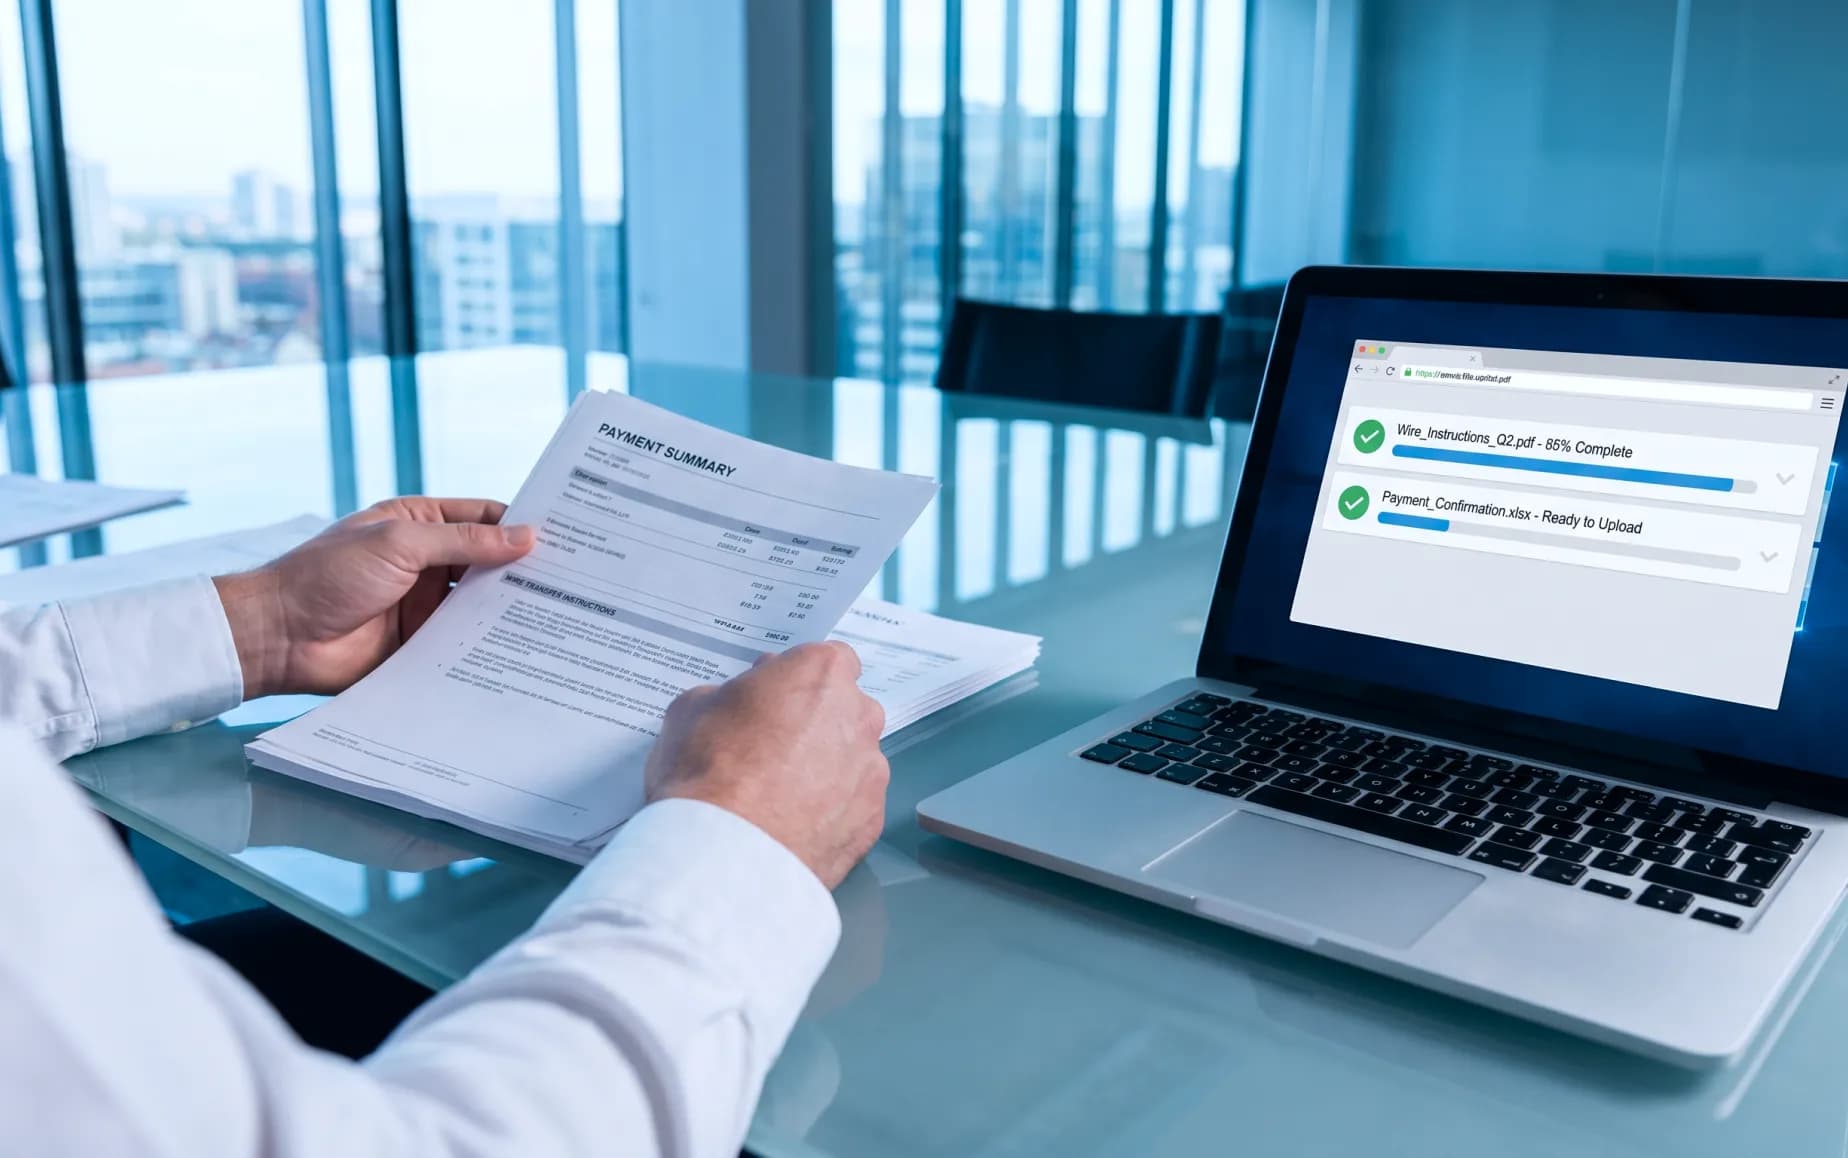
قد تحتوي ملفات «اعرف عميلك» (KYC) وملفات التداول ووثائق الدفع على برامج ضارة أو معلومات مزورة. ويمكن للملفات الخبيثة أن تعرض الأنظمة المالية للخطر، في حين أن وثائق الهوية المزورة قد تسهم في ارتكاب جرائم الاحتيال باستخدام الهوية المزيفة وتقوض عملية التحقق من هوية العملاء.
تحدد معايير DORA وPCI DSS وGLBA وGDPR والجزء 500 من لائحة NYDFS الالتزامات المتعلقة بالأمن وحماية البيانات، مع متطلبات التوثيق والإثبات التي تختلف باختلاف الإطار. وتساعد إجراءات الوقاية من البرامج الضارة المؤسسات على الوفاء بهذه الالتزامات.
قد يؤدي تطبيق إجراءات أمنية منفصلة أدوات على عمليات التحميل والنقل والتخزين إلى عدم اتساق السياسات وتجزئة الرؤية. وتحتاج المؤسسات المالية إلى حماية منسقة للملفات أينما كانت بياناتها.
لا تثق بأي ملف طوال دورة حياة الملفات المالية
OPSWAT يقوم بفحص كل ملف وتعقيمه وتسجيله قبل وأثناء وبعد مروره عبر سير العمل المالي.
فحص عميق للمحتوى
يعمل الكشف المتعدد المحركات عن البرامج الضارة، والتحليل التنبئي المدعوم بالذكاء الاصطناعي، ومعلومات الاستخبارات المتعلقة بالتهديدات، على تحديد وحجب التهديدات المعروفة والمجهولة القائمة على الملفات قبل أن يتم تنفيذها.
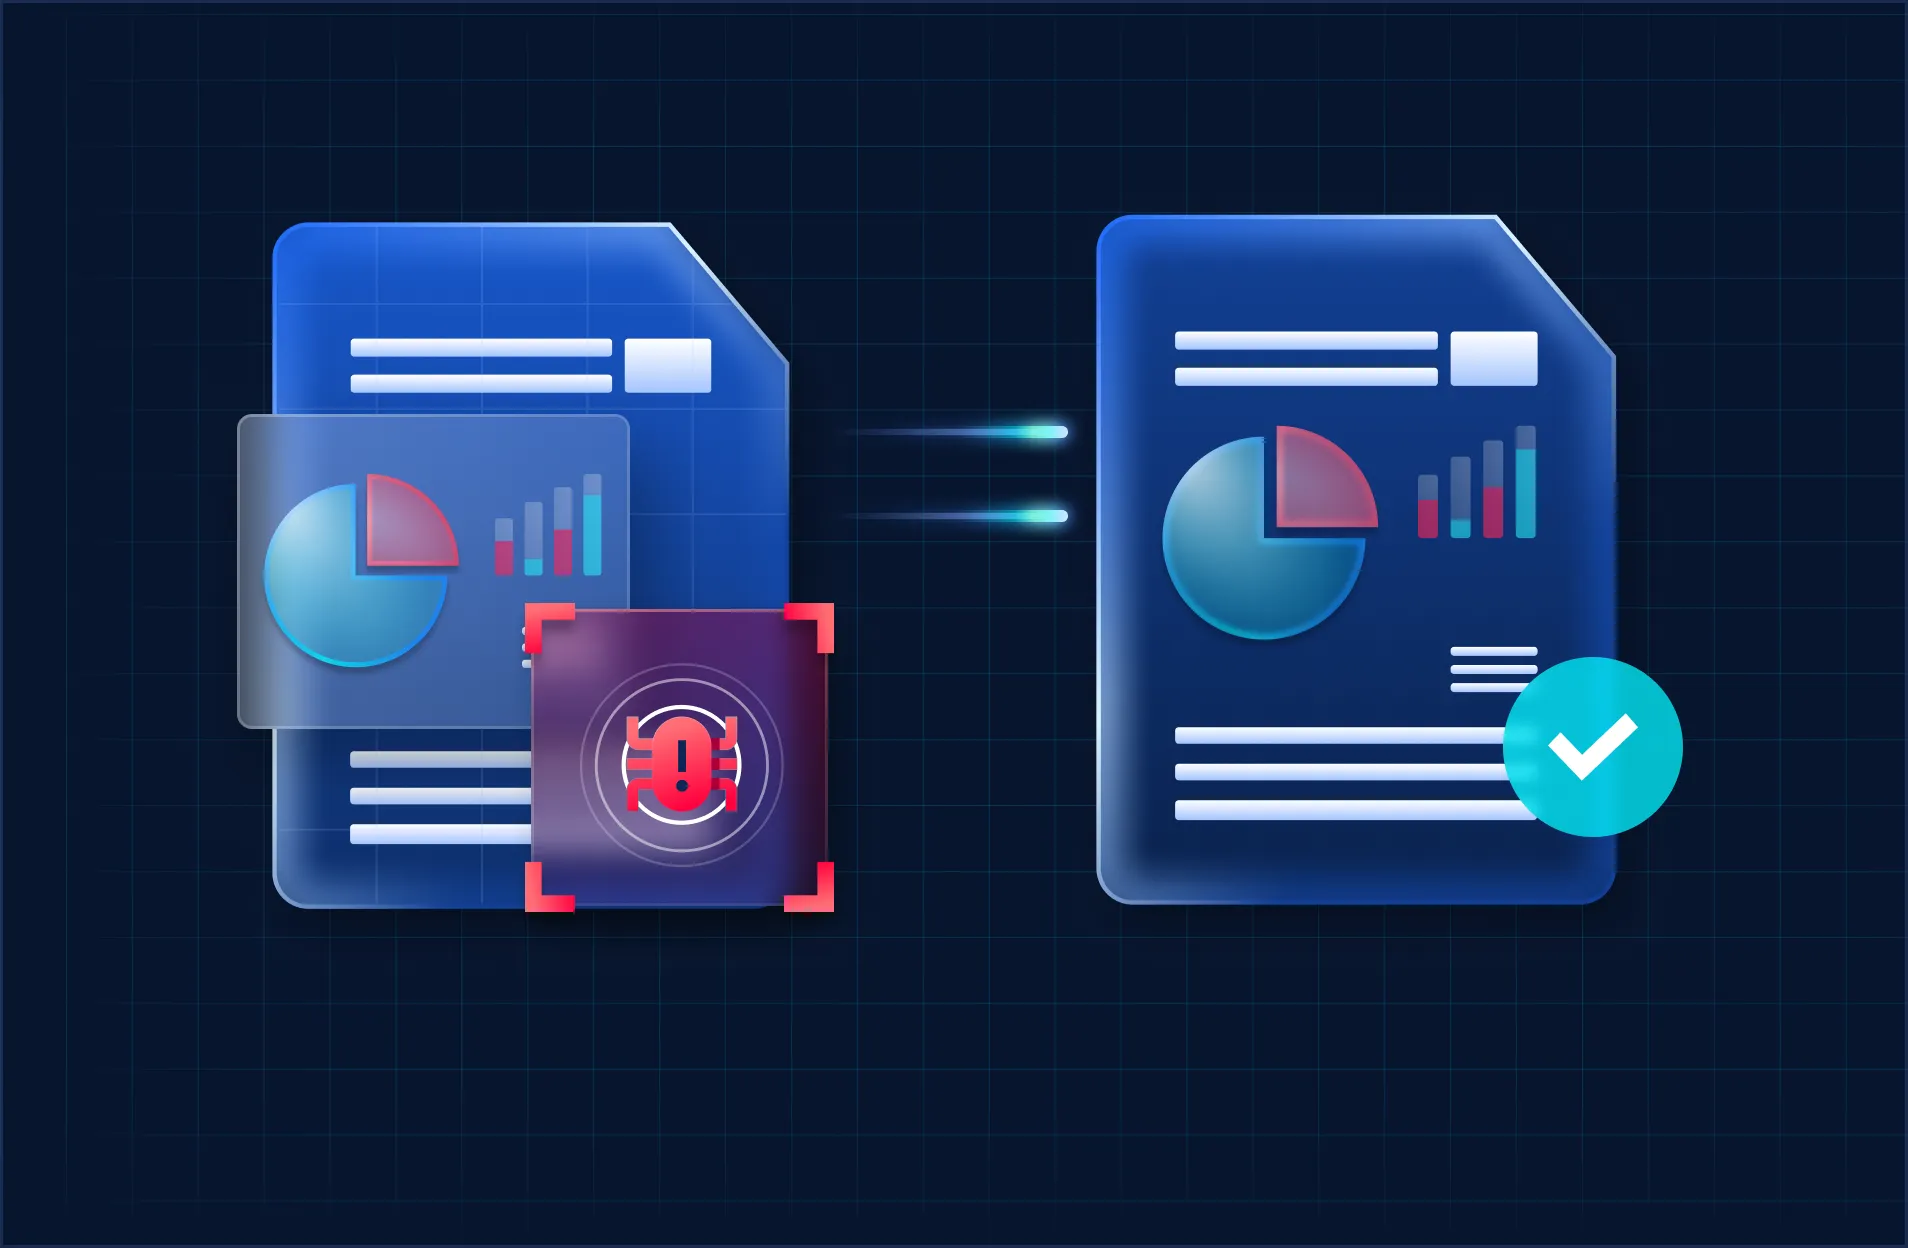
الحماية التي تضع الأعمال في المقام الأول
تعمل تقنية Deep CDR™ على إزالة التهديدات مع الحفاظ على إمكانية استخدام الملفات، بحيث تستمر العمليات بأمان ودون انقطاع. أما تقنية Proactive DLP™ فتمنع تسرب بيانات العملاء الحساسة خارج المؤسسة.

تكامل مستقل عن المورد
يمكنك النشر عبر البيئات المحلية والهجينة والسحابية باستخدام « ICAP » وواجهات برمجة التطبيقات (APIs) دون الحاجة إلى إعادة تصميم الأنظمة المالية الحالية.
كيف يتناسب موقع « OPSWAT » مع استراتيجيتك للأمن المالي
OPSWAT يؤمن طبقة الملفات والبيانات، ويعمل جنبًا إلى جنب مع حلول حماية النقاط الطرفية والشبكة والهوية أدوات الموجودة بالفعل في منظومتك.
عادةً ما تقوم المؤسسات المالية بتشغيل أنظمة الكشف والاستجابة في نقاط النهاية، وأمن الشبكات، وإدارة الهوية والوصول. وتعمل هذه الضوابط على حماية الأجهزة وحركة المرور والمستخدمين.
OPSWAT ويكملها بفحص مخصص للملفات وتنقية المحتوى. يقوم برنامج « MetaDefender » بفحص الملفات الواردة إلى المؤسسة المالية، سواء كانت تصل عبر تحميلات العملاء، أو مرفقات البريد الإلكتروني، أو عمليات نقل الملفات المُدارة، أو التخزين السحابي، أو الوسائط القابلة للإزالة.
يتم إزالة التهديدات المضمنة قبل وصول الملف إلى النظام الأساسي، وتعمل منصة MetaDefender™ جنبًا إلى جنب مع أنظمة EDR الحالية وجدار الحماية وحلول إدارة الهوية، مما يساعد شركة « العملاء » على حماية البيانات أينما كانت.
| Endpoint (EDR) | يكتشف التهديدات التي يتم تنفيذها على الأجهزة ويتصدى لها |
|---|---|
| الشبكة | يتحكم في حركة المرور ويقسم البيئات إلى شرائح |
| الهوية (IAM) | تحديد المسؤولين الذين يمكنهم الوصول إلى الأنظمة المختلفة |
| الملفات والبيانات (OPSWAT) | يقوم بفحص محتوى سير العمل المالي وتعقيمه وتسجيله |
حالات الاستخدام
تحميل الملفات
تحميل Secure لملفات Secure والجمهور
فحص وتطهير المستندات التي يقدمها العملاء، بما في ذلك ملفات «اعرف عميلك» (KYC) وطلبات القروض والنماذج الضريبية والعقود، لإزالة البرامج الضارة وثغرات «اليوم صفر» والبيانات الحساسة المعرضة للخطر عند التحميل، دون تعطيل عملية التسجيل.
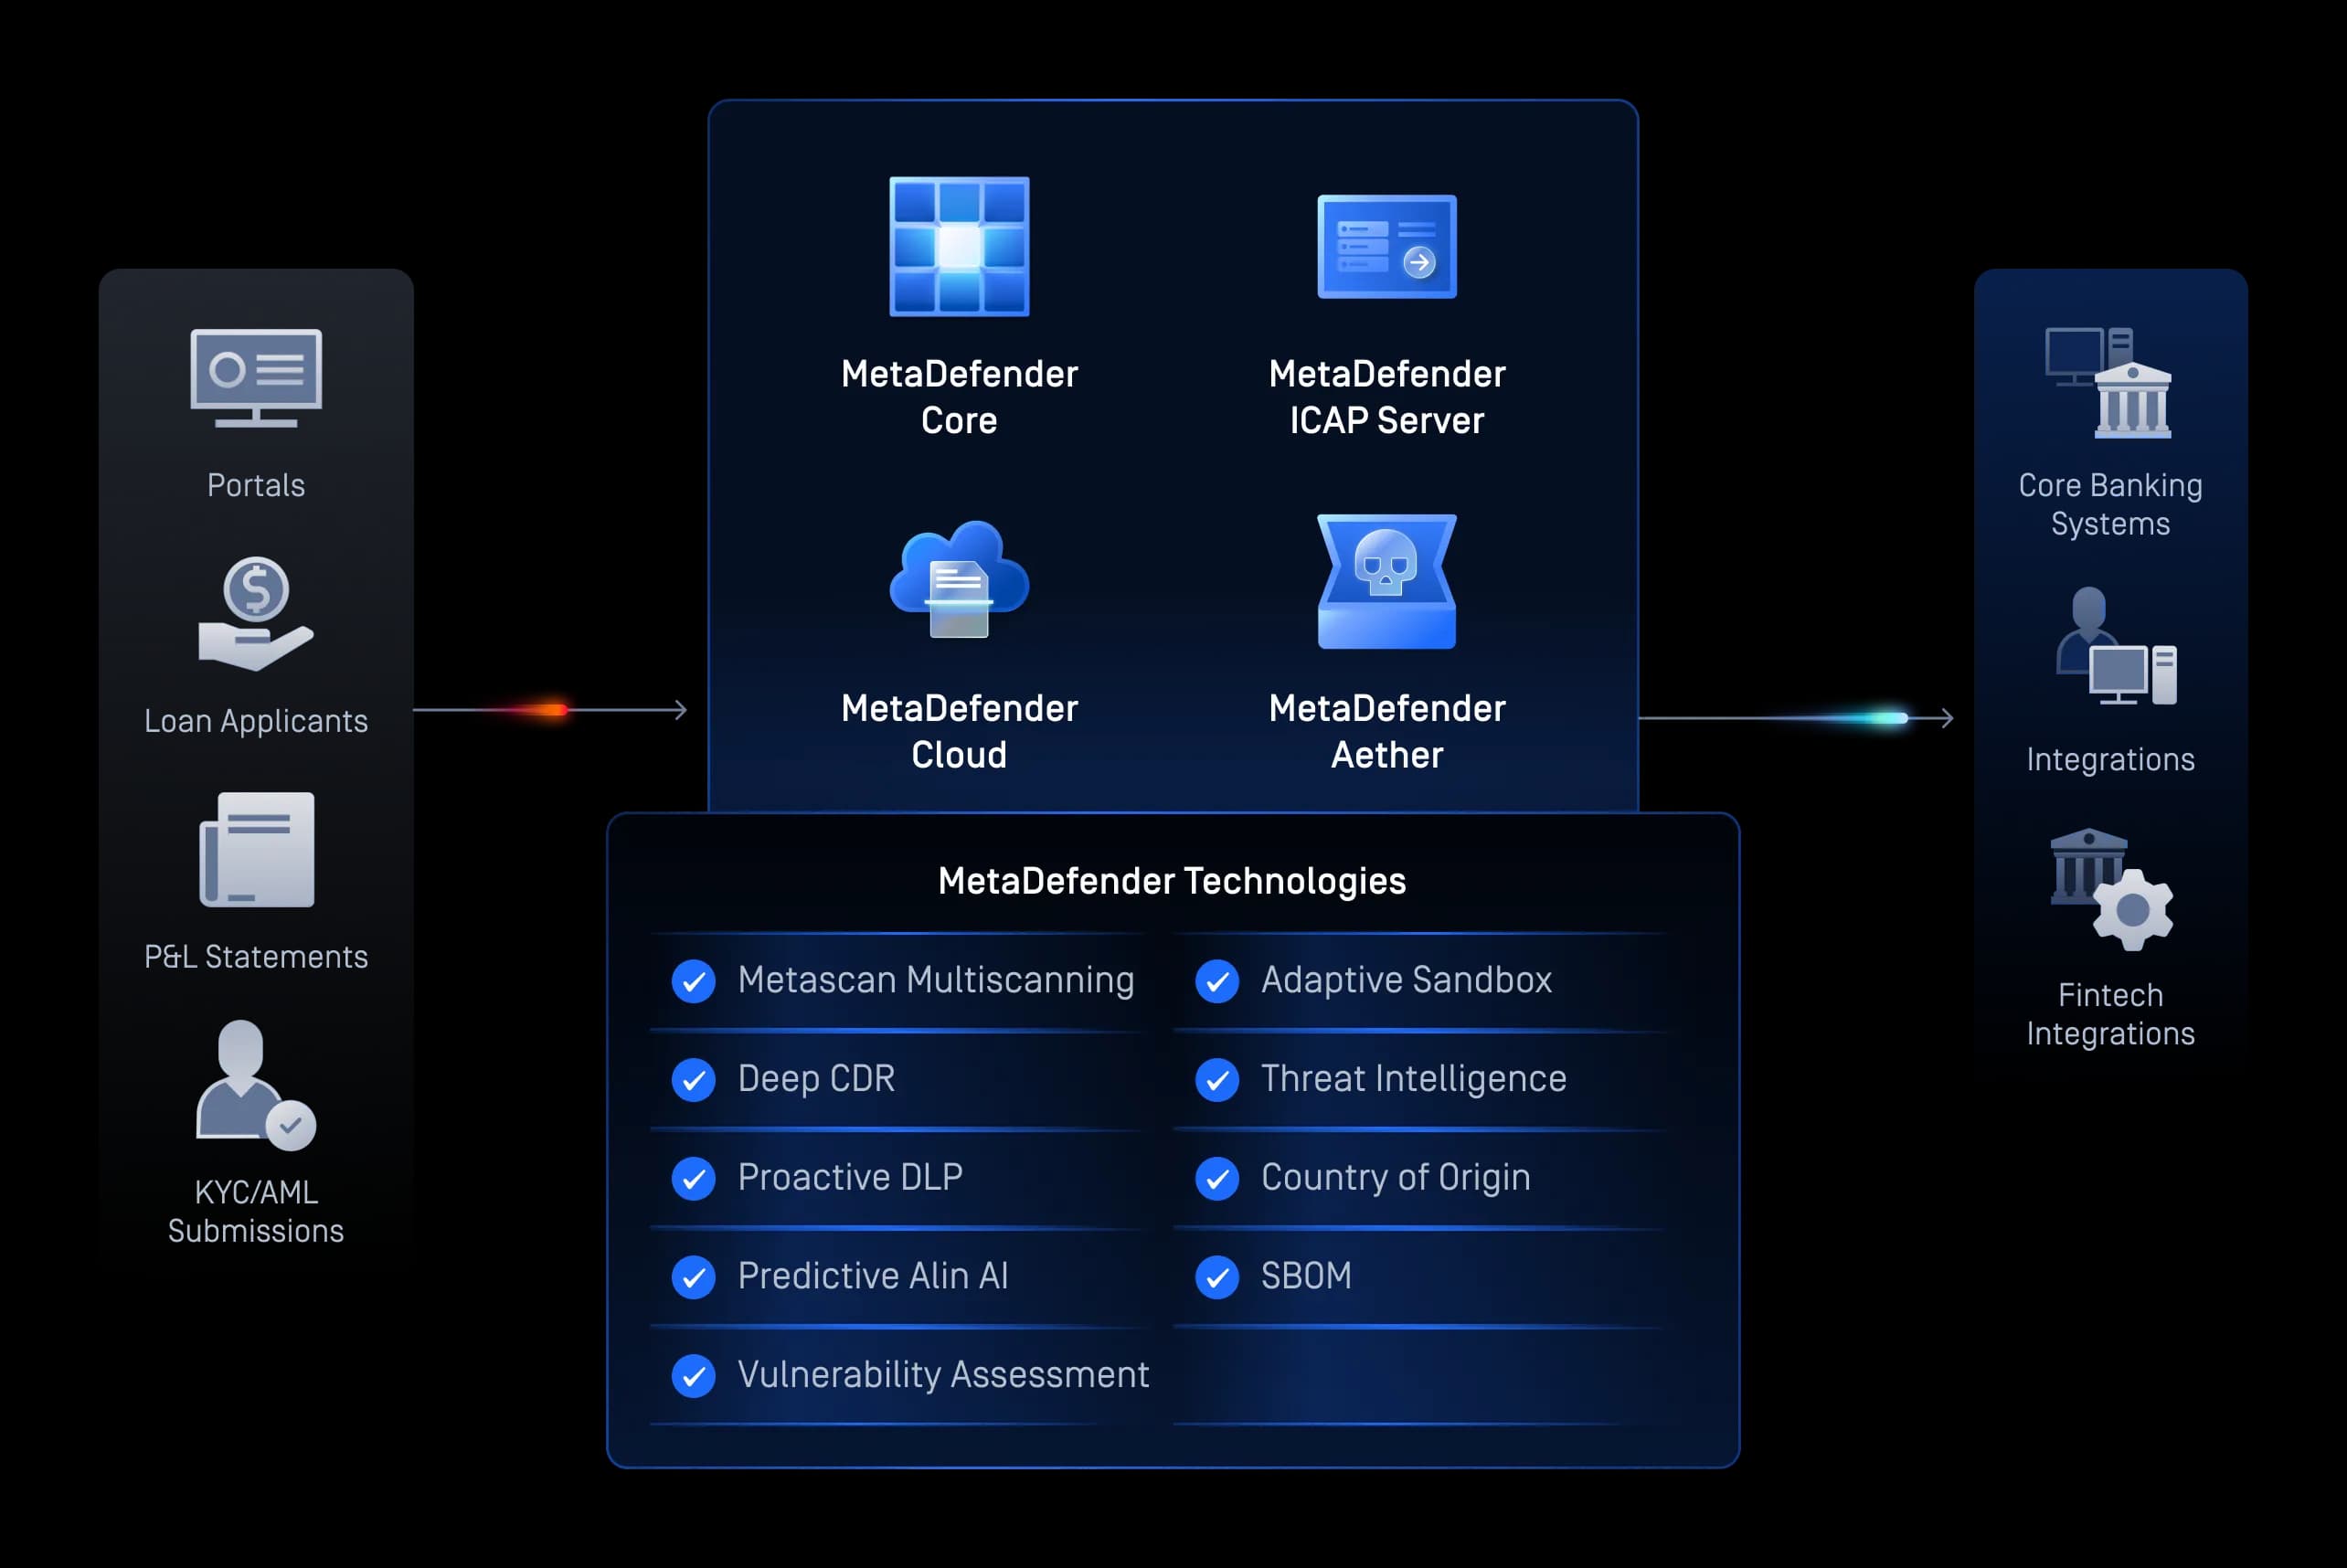
نقل الملفات
نقل Secure والتعاون عبر البريد الإلكتروني
حماية عمليات النقل ومرفقات البريد الإلكتروني من البرامج الضارة وحمولات التصيد الاحتيالي وتسرب البيانات عبر سير عمل تبادل البيانات المالية.
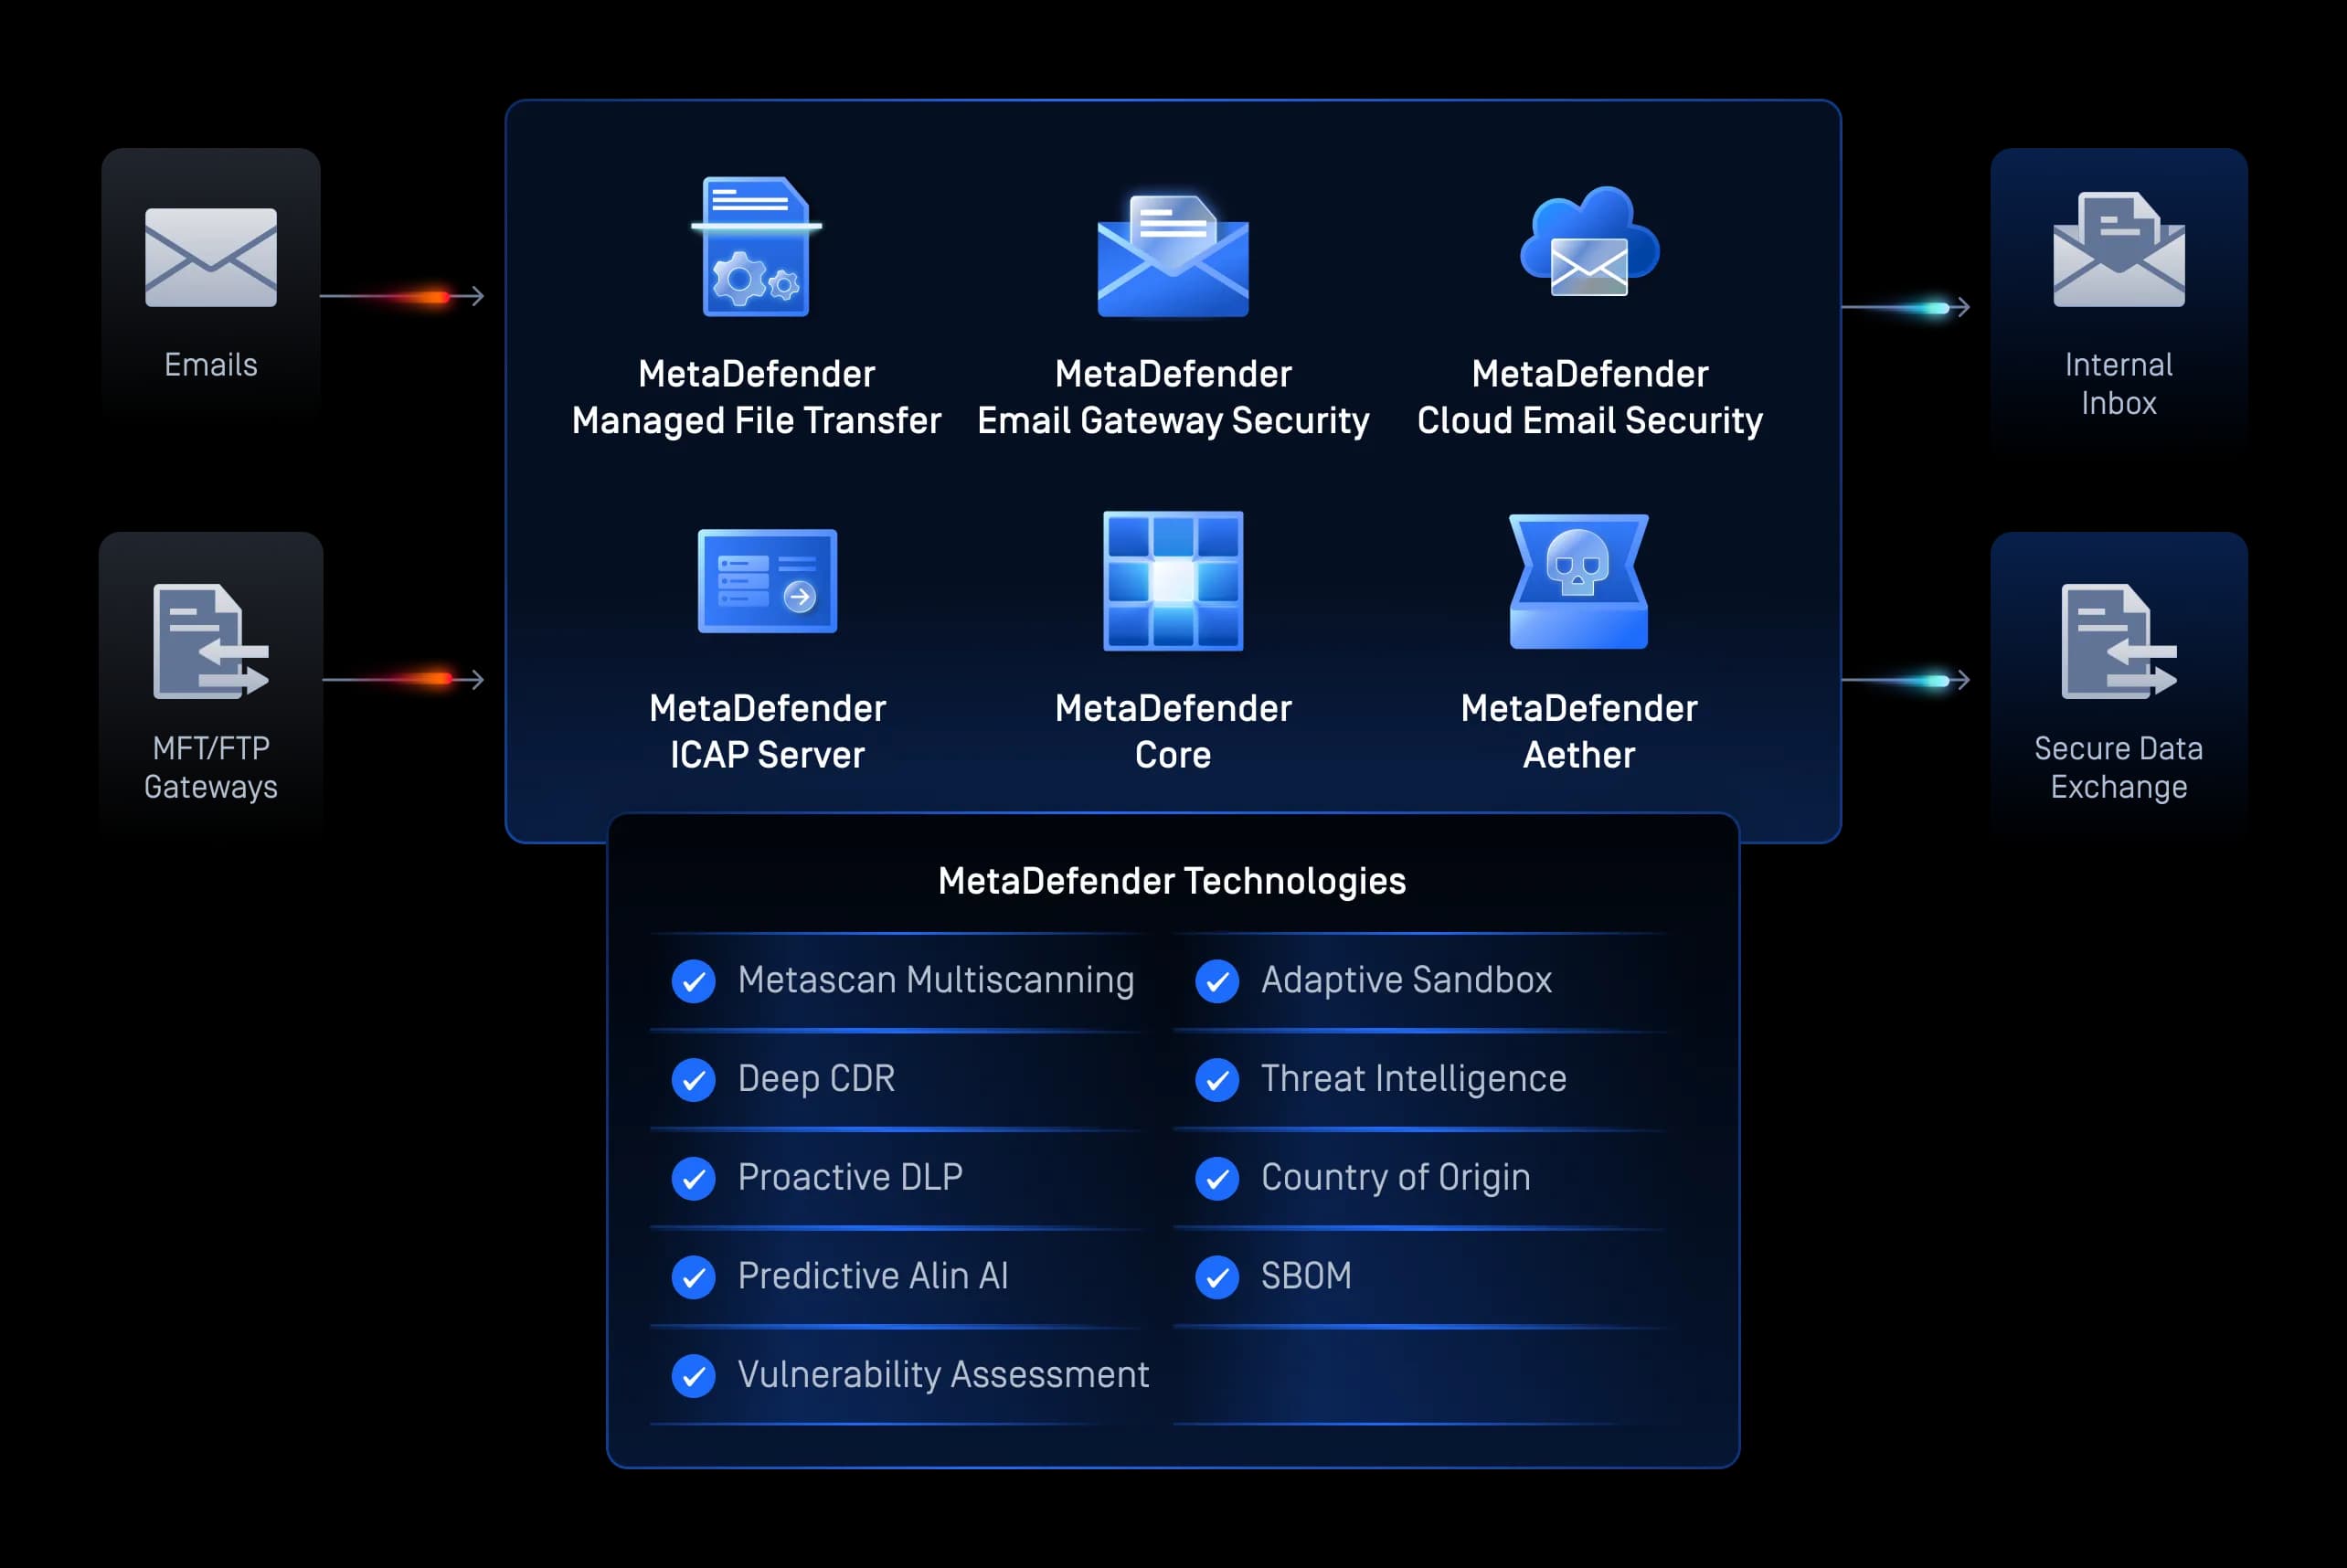
تخزين الملفات
التخزين Secure والنسخ الاحتياطية
افحص باستمرار المستندات المالية المخزنة ومستودعات السحابة وملفات النسخ الاحتياطي لمنع التهديدات الكامنة والوفاء بمتطلبات التدقيق والاحتفاظ على المدى الطويل.
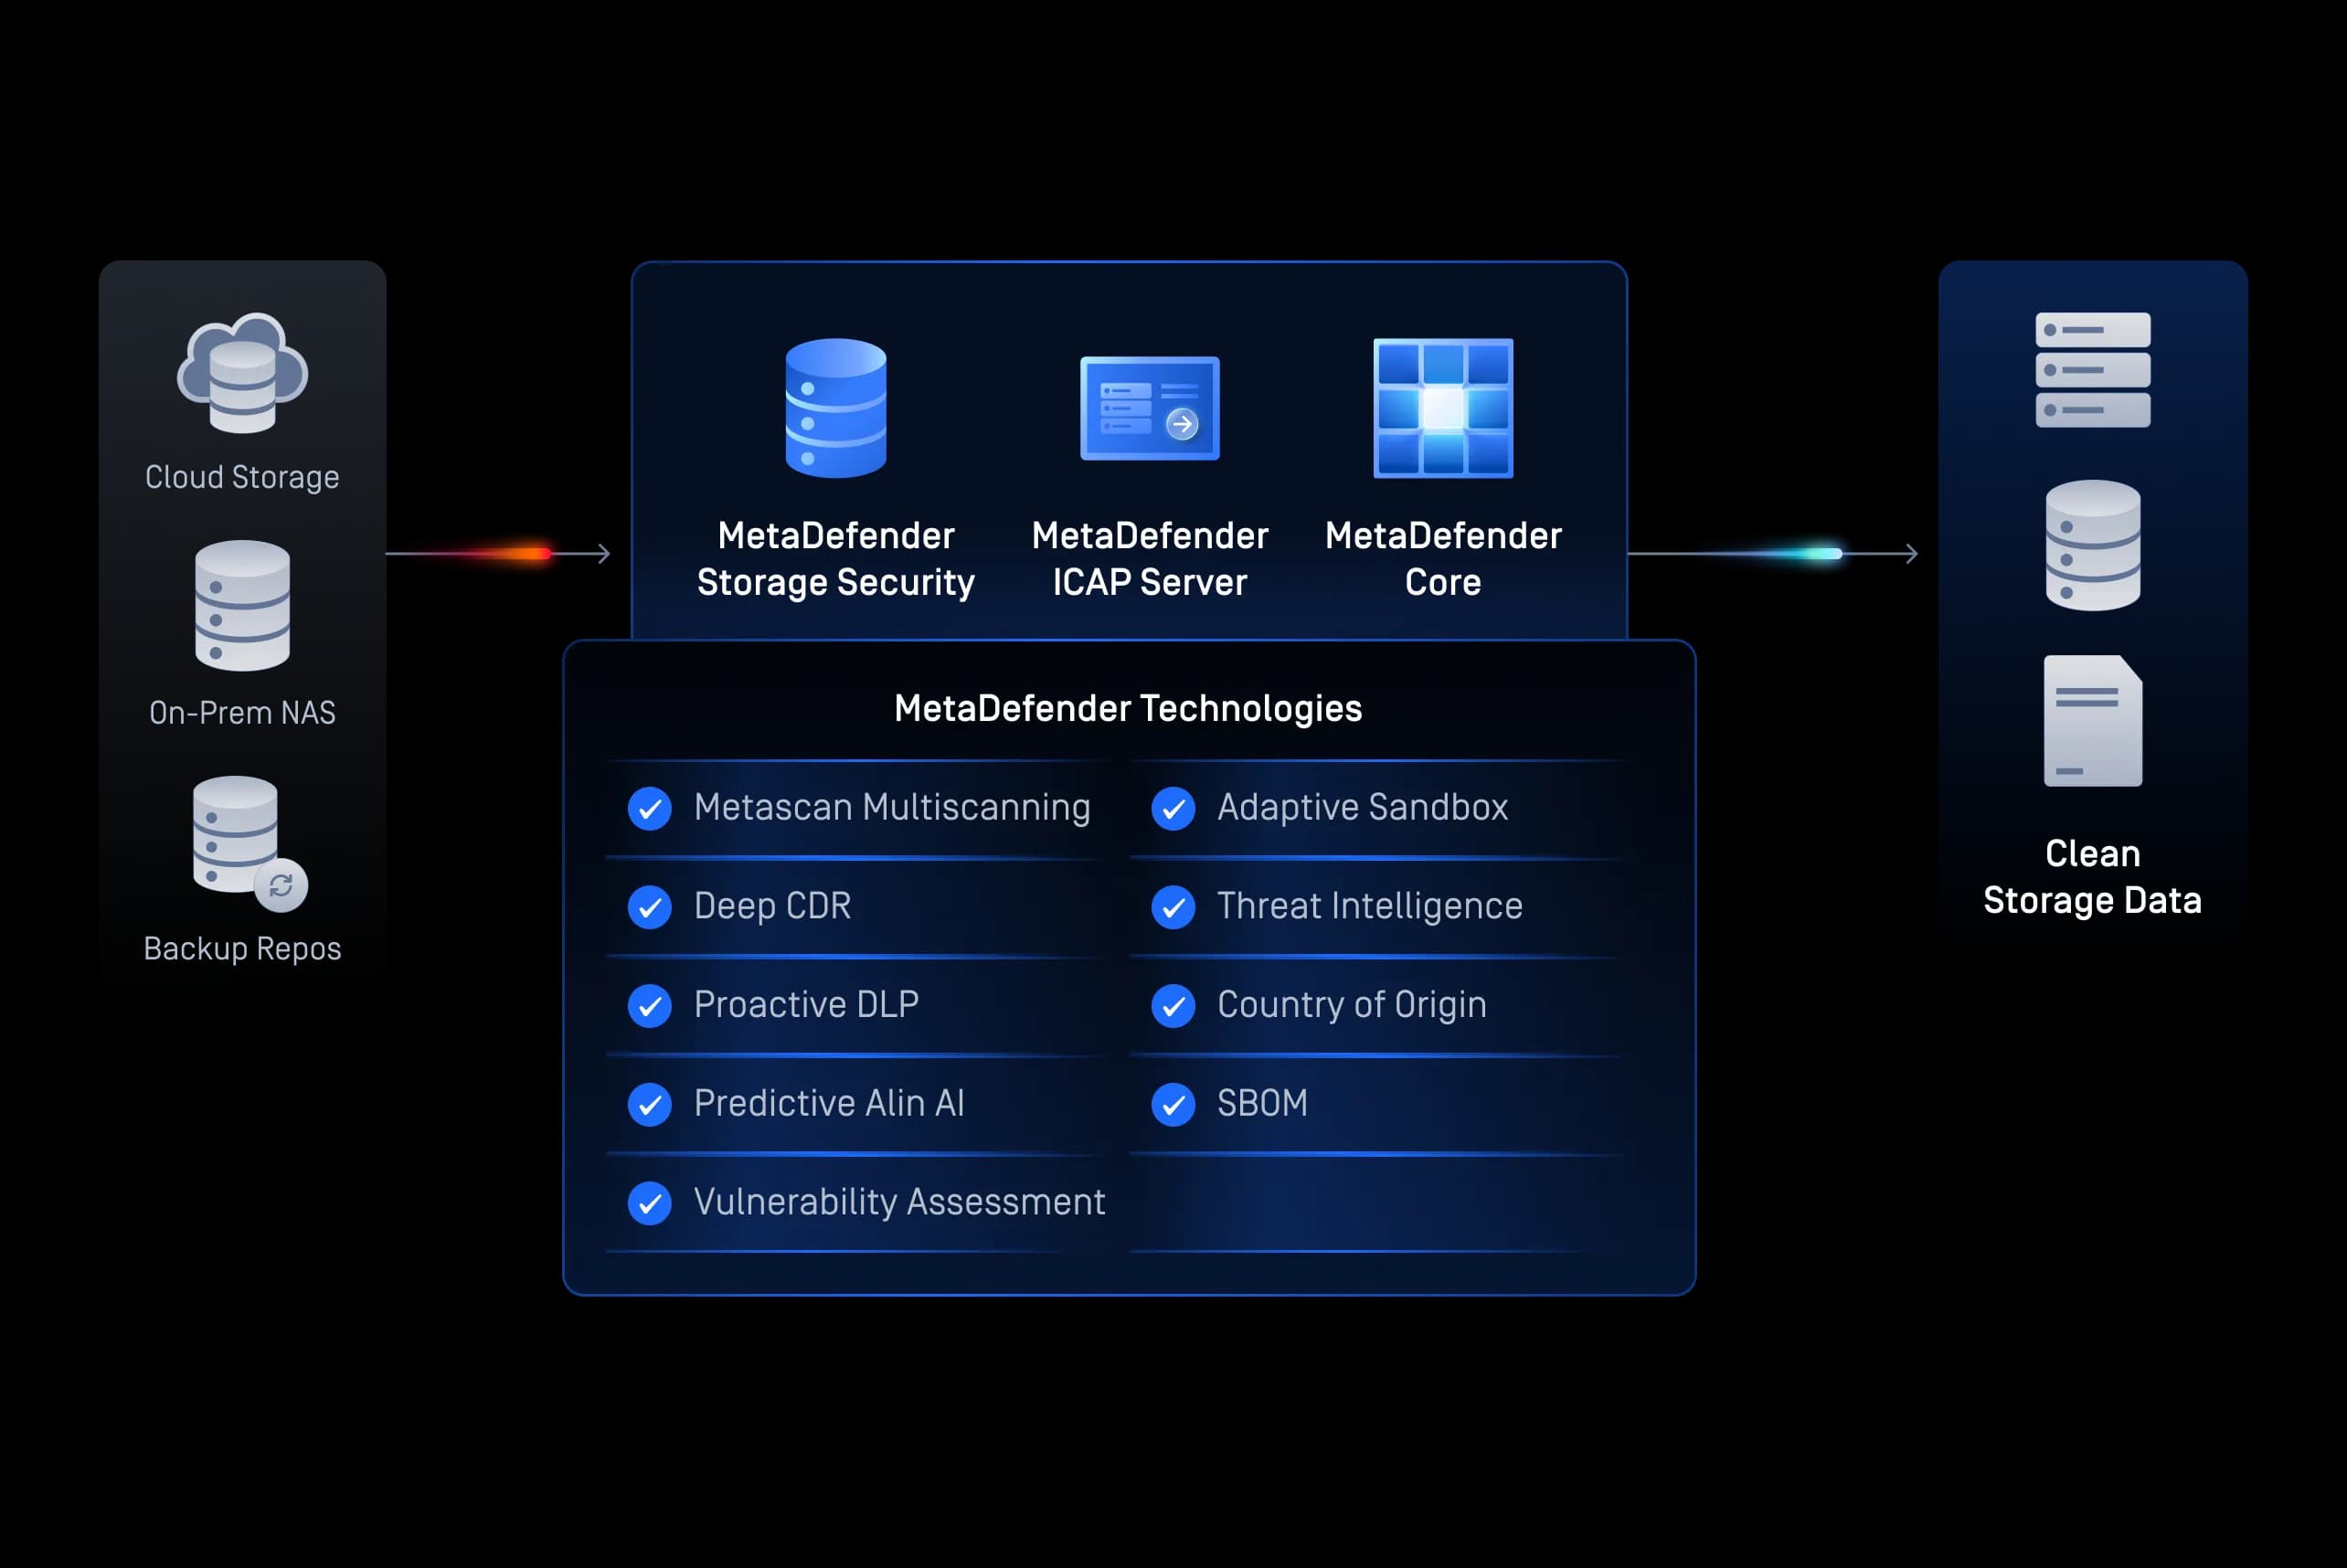
ديفسيكوبس
التطبيقات Secure
افحص مخرجات البناء والتبعيات مفتوحة المصدر والحاويات ومخرجات مسار التكامل المستمر/التسليم المستمر (CI/CD) لمنع دخول التهديدات إلى التطبيقات المصرفية السحابية الأصلية.
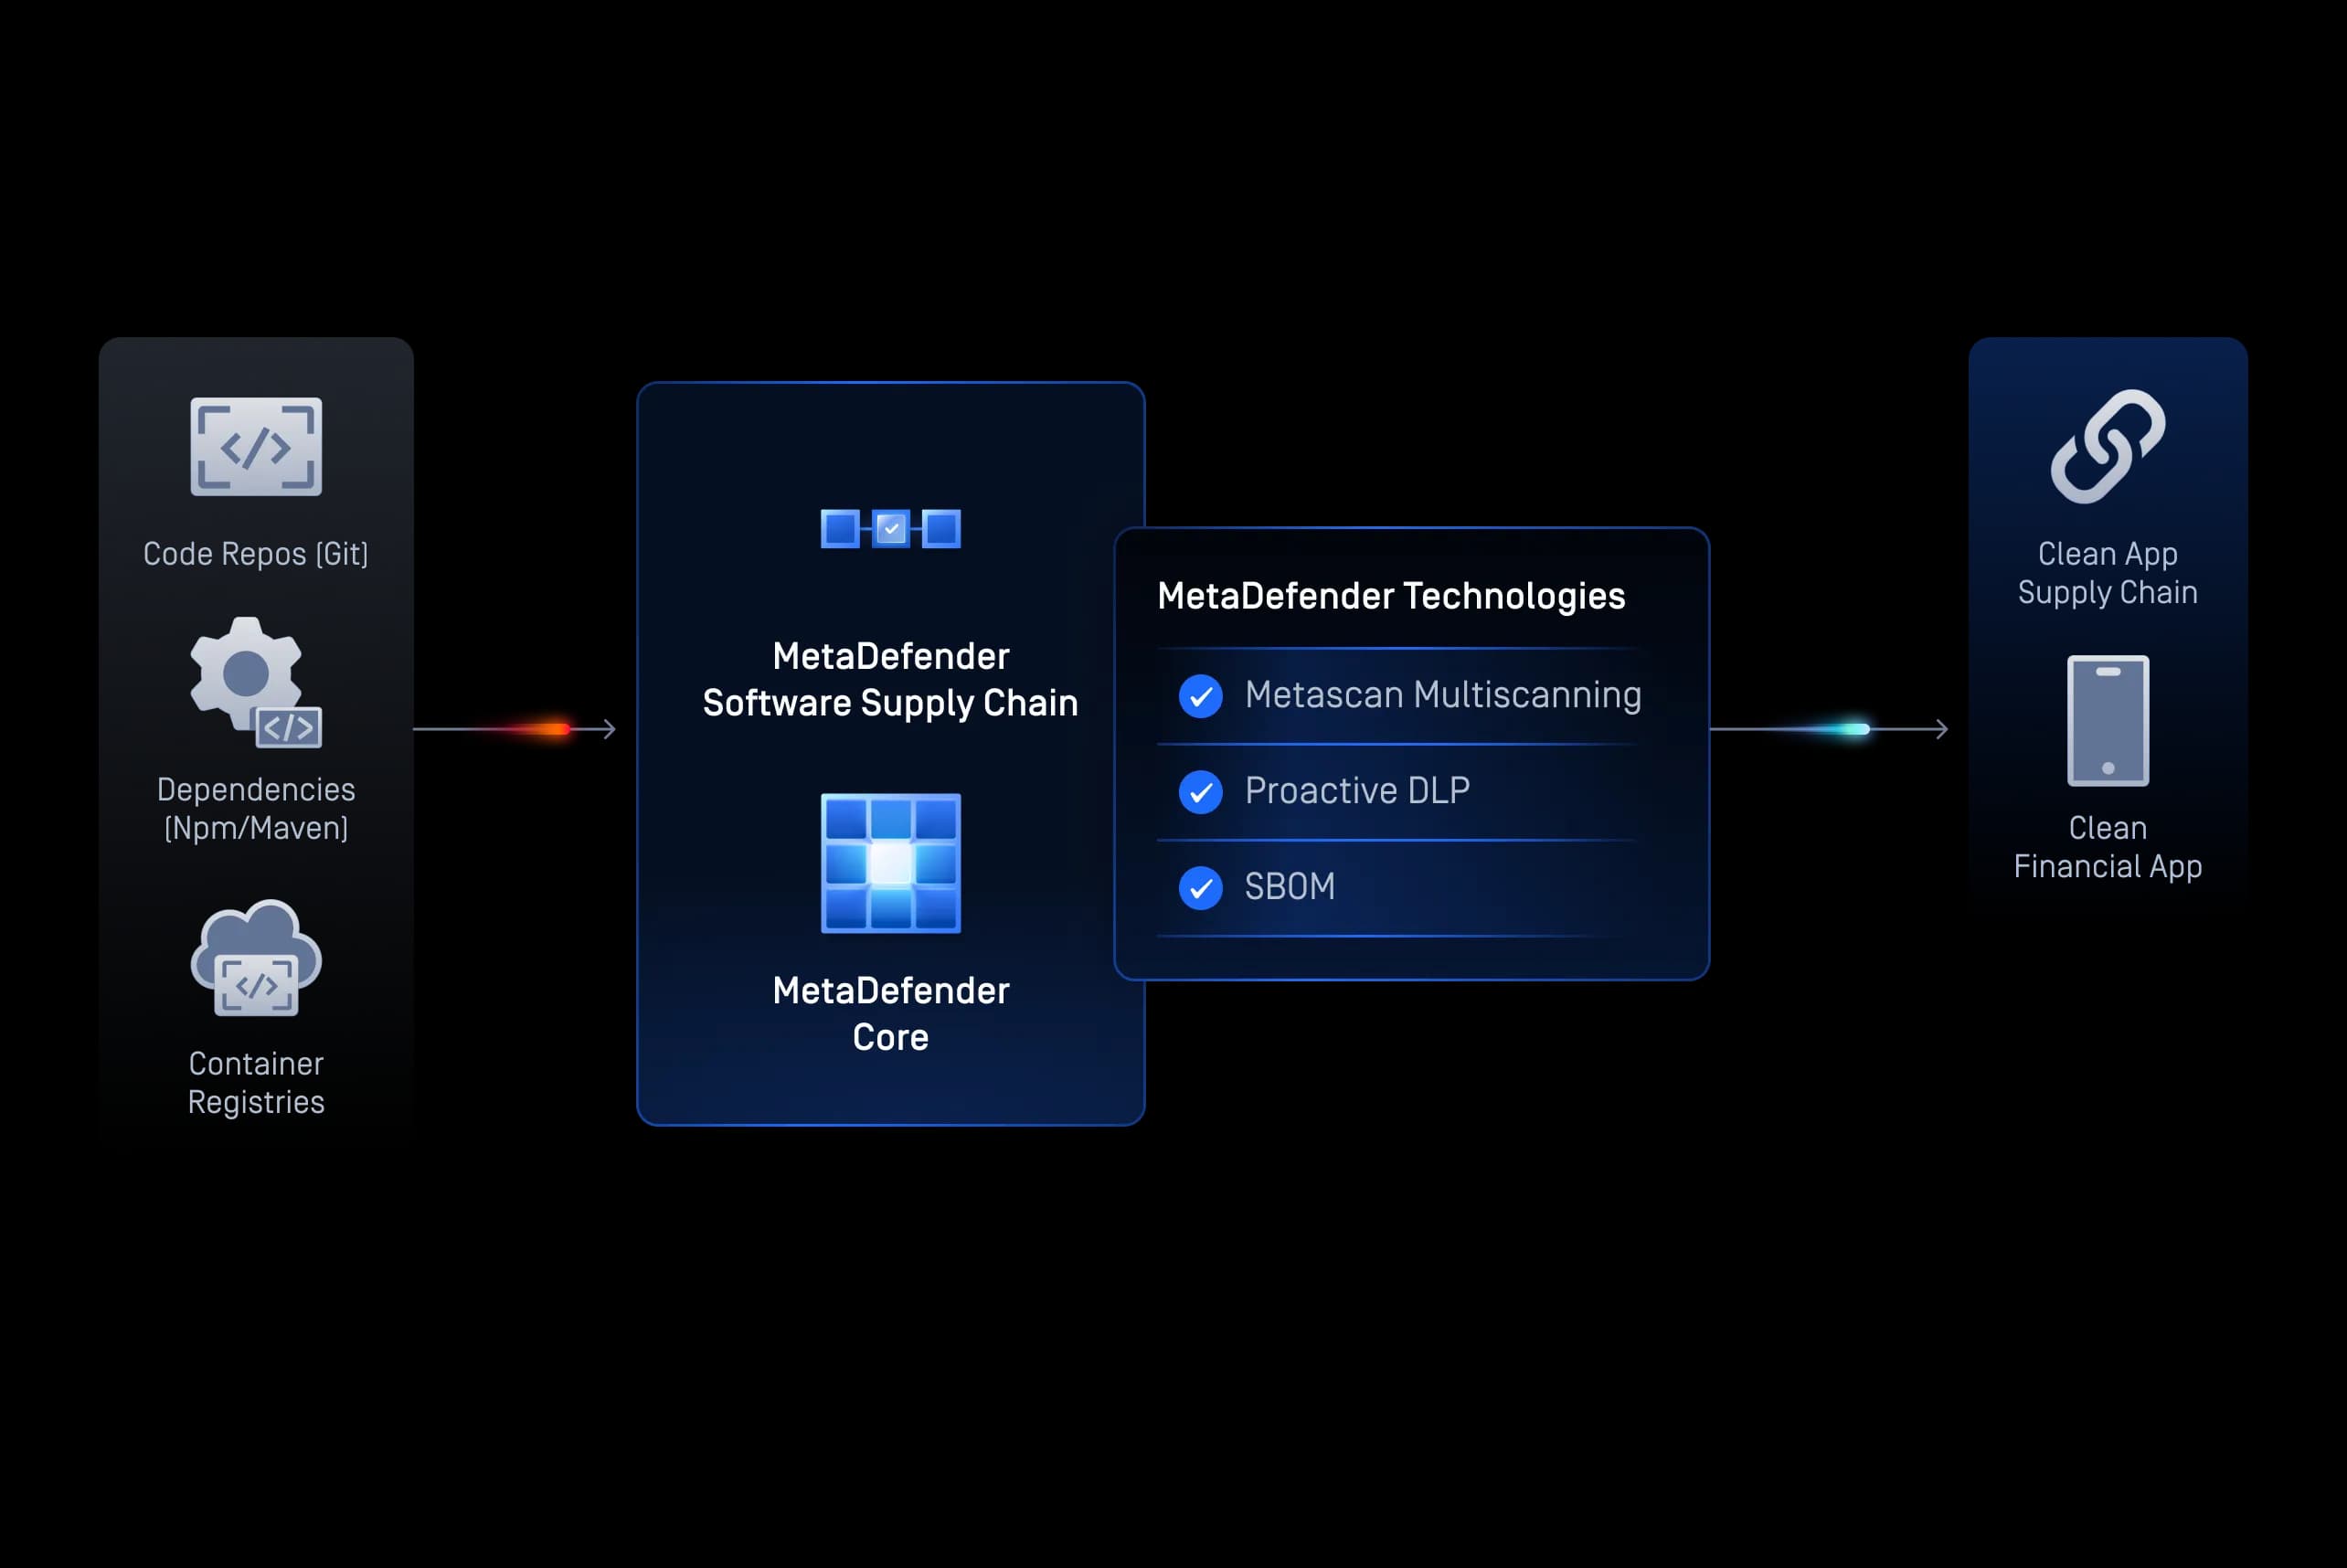
ما بعد الكم
Secure الانتقال Secure التشفير ما بعد الكمومي
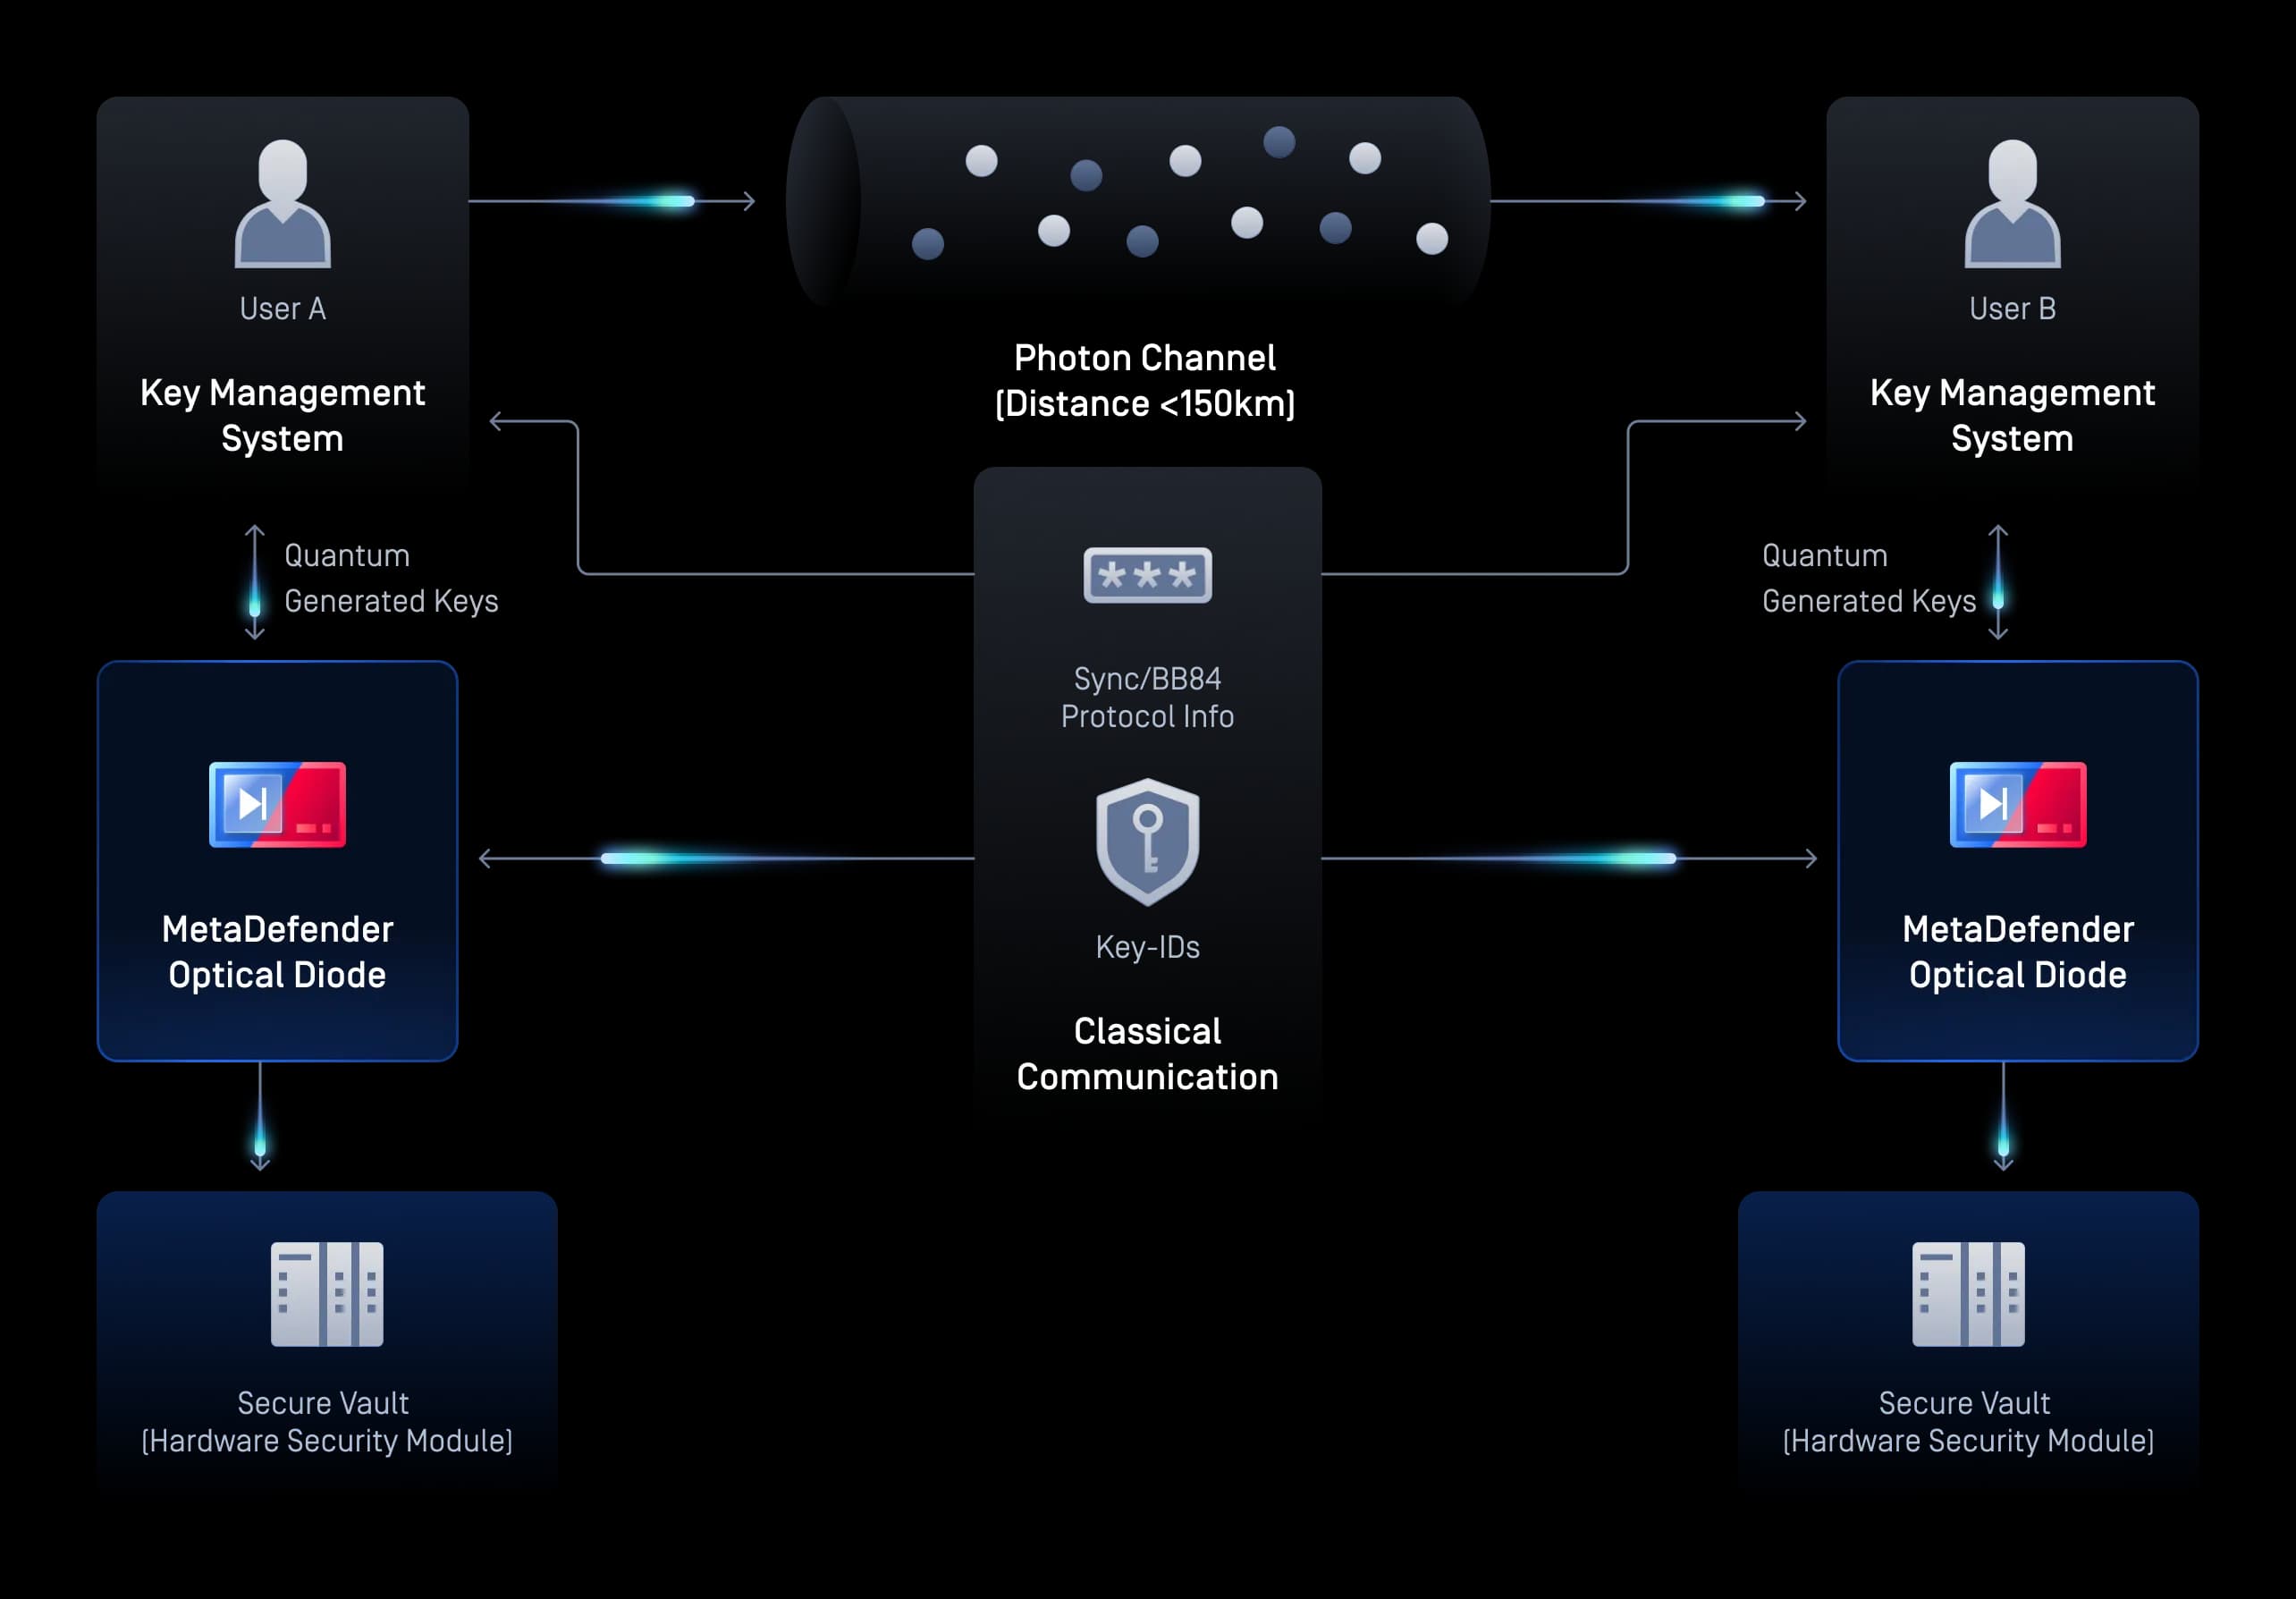
قم بتسليم المفاتيح المقاومة للحوسبة الكمومية، والإنتروبيا، وتحديثات البرامج الثابتة إلى بيئتك الموثوقة عبر بوابة أحادية الاتجاه يتم فرض أمانها عبر الأجهزة. احمِ نفسك من هجمات «الحصاد الآن، وفك التشفير لاحقًا»، بينما يمنع الاختراق المادي أي تسرب للبيانات الصادرة أو اتصالات عبر القنوات الخلفية.
حماية الوسائط الملحَقة
أقراص « Media » القابلة للإزالة والأجهزة الخارجية
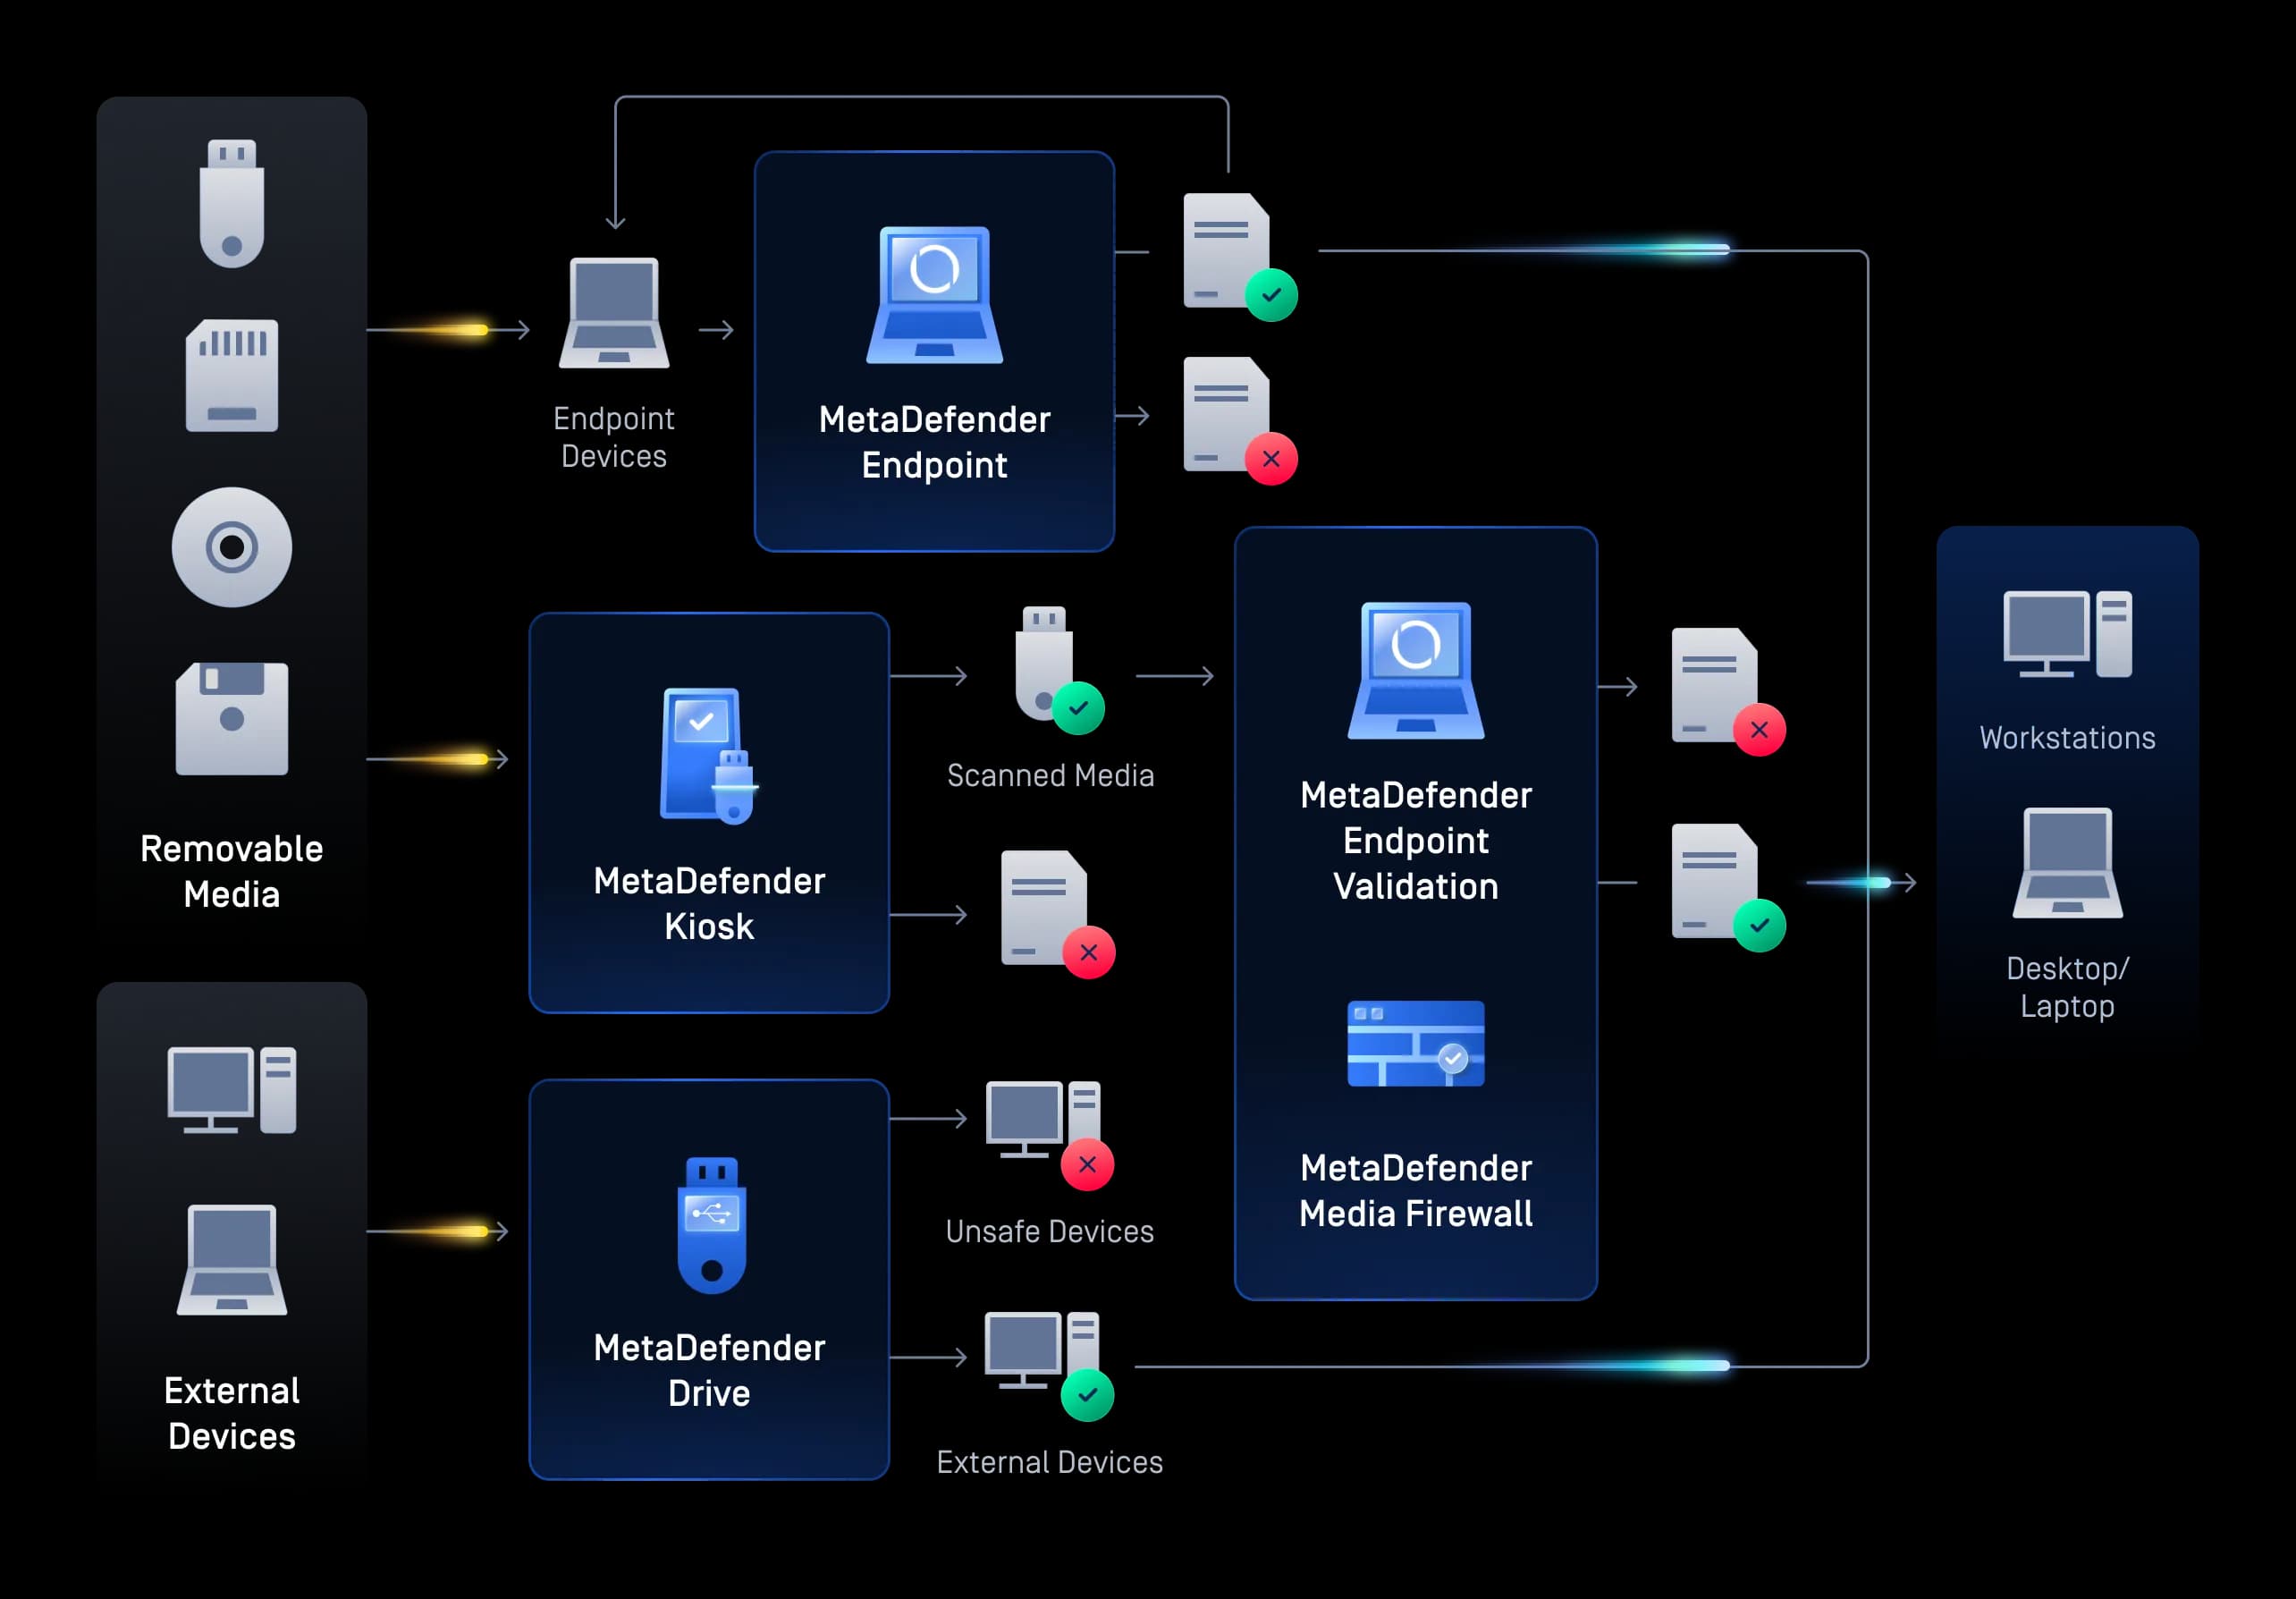
فحص ومراقبة الملفات التي يتم إدخالها عبر محركات الأقراص USB والأجهزة الخارجية في جميع الفروع ومراكز البيانات، وحجب البرامج الضارة وثغرات «يوم الصفر» قبل وصولها إلى الأنظمة المالية الداخلية.
- تحميل الملفات
تحميل الملفات
تحميل Secure لملفات Secure والجمهور
فحص وتطهير المستندات التي يقدمها العملاء، بما في ذلك ملفات «اعرف عميلك» (KYC) وطلبات القروض والنماذج الضريبية والعقود، لإزالة البرامج الضارة وثغرات «اليوم صفر» والبيانات الحساسة المعرضة للخطر عند التحميل، دون تعطيل عملية التسجيل.
- نقل الملفات
نقل الملفات
نقل Secure والتعاون عبر البريد الإلكتروني
حماية عمليات النقل ومرفقات البريد الإلكتروني من البرامج الضارة وحمولات التصيد الاحتيالي وتسرب البيانات عبر سير عمل تبادل البيانات المالية.
- تخزين الملفات
تخزين الملفات
التخزين Secure والنسخ الاحتياطية
افحص باستمرار المستندات المالية المخزنة ومستودعات السحابة وملفات النسخ الاحتياطي لمنع التهديدات الكامنة والوفاء بمتطلبات التدقيق والاحتفاظ على المدى الطويل.
- ديفسيكوبس
ديفسيكوبس
التطبيقات Secure
افحص مخرجات البناء والتبعيات مفتوحة المصدر والحاويات ومخرجات مسار التكامل المستمر/التسليم المستمر (CI/CD) لمنع دخول التهديدات إلى التطبيقات المصرفية السحابية الأصلية.
- ما بعد الكم
ما بعد الكم
Secure الانتقال Secure التشفير ما بعد الكمومي
قم بتسليم المفاتيح المقاومة للحوسبة الكمومية، والإنتروبيا، وتحديثات البرامج الثابتة إلى بيئتك الموثوقة عبر بوابة أحادية الاتجاه يتم فرض أمانها عبر الأجهزة. احمِ نفسك من هجمات «الحصاد الآن، وفك التشفير لاحقًا»، بينما يمنع الاختراق المادي أي تسرب للبيانات الصادرة أو اتصالات عبر القنوات الخلفية.
- حماية الوسائط الملحَقة
حماية الوسائط الملحَقة
أقراص « Media » القابلة للإزالة والأجهزة الخارجية
فحص ومراقبة الملفات التي يتم إدخالها عبر محركات الأقراص USB والأجهزة الخارجية في جميع الفروع ومراكز البيانات، وحجب البرامج الضارة وثغرات «يوم الصفر» قبل وصولها إلى الأنظمة المالية الداخلية.
دليل الامتثال لمعيار PCI DSS وقائمة المراجعة
افهم المتطلبات. قم بتصحيح ما ينقص. ضع استراتيجية للامتثال.
مصمم ليتناسب مع واقع التنظيم المالي
OPSWAT تساعد المؤسسات المالية على تلبية متطلبات الامتثال المعمول بها من خلال منع البرامج الضارة، وحماية البيانات، وتسجيل الأحداث الأمنية على مستوى الملفات والبيانات. وتدعم هذه القدرات برنامج الأمن والامتثال الأوسع نطاقًا للمؤسسة.
DORA (قانون الاتحاد الأوروبي للمرونة التشغيلية الرقمية)
DORA هو لائحة تنظيمية صادرة عن الاتحاد الأوروبي تضع إطارًا ملزمًا وشاملًا لإدارة مخاطر تكنولوجيا المعلومات والاتصالات والمرونة التشغيلية الرقمية للكيانات المالية ومزودي تكنولوجيا المعلومات والاتصالات الخارجيين المهمين لها.حلول OPSWAT المؤسسات الماليةحلول تلبية متطلبات DORA فيما يتعلق بأمن تكنولوجيا المعلومات والاتصالات واختبار المرونة والإبلاغ عن الحوادث ومخاطر الأطراف الخارجية من خلال تأمين تدفق البيانات وتطبيق ضوابط Zero Trust على الملفات والأجهزة ودعم إعداد التقارير لتقييم المرونة.
PCI-DSS
معيار PCI DSS (معيار أمن بيانات صناعة بطاقات الدفع) هو مجموعة من معايير الأمان المصممة لضمان أن جميع الشركات التي تقبل أو تعالج أو تخزن أو تنقل معلومات بطاقات الائتمان تحافظ على بيئة آمنة. يهدف PCI DSS إلى حماية بيانات حامل البطاقة من السرقة والاحتيال.حلول OPSWAT دورًا مهمًا في تأمين أرقام بطاقات الائتمان ورموز الأمان وبيانات حامل البطاقة الأخرى، مما يقلل من مخاطر انتهاك البيانات والوصول غير المصرح به، وكلاهما أمران بالغا الأهمية للحفاظ على الامتثال لمعيار PCI-DSS.
قانون الخصوصية والمساءلة في القطاع المالي
GLBA هو قانون أمريكي يلزم المؤسسات المالية بحماية خصوصية وأمن المعلومات الشخصية غير العامة العملاءمن خلال برامج وضمانات أمن المعلومات المكتوبة.حلول OPSWAT الكيانات المشمولةحلول تنفيذ الضمانات التقنية للبيانات أثناء النقل والتخزين، ومراقبة نشاط الملفات والأجهزة، ودعم المراقبة المستمرة كجزء من الامتثال لقاعدة ضمانات GLBA.
SOX
SOX هو قانون أمريكي يعزز حوكمة الشركات من خلال فرض ضوابط داخلية صارمة وتقارير مالية دقيقة ومراجعة حسابات مستقلة للشركات العامة.حلول OPSWAT المؤسساتحلول تعزيز سلامة وسرية الأنظمة والسجلات المالية من خلال نقل البيانات بشكل آمن ومنع البرامج الضارة وضوابط سلامة الملفات وتسجيل المراجعة، مما يدعم أهداف SOX ITGC والتحكم في التطبيقات.
الجزء 500 من لائحة إدارة الخدمات المالية بولاية نيويورك (NYDFS)
تتطلب لوائح نيويورك الخاصة بالأمن السيبراني للشركات المالية الخدمات وجود ضوابط وإجراءات دفاعية موثقة ضد الوصول غير المصرح به إلى المعلومات غير العامة. ويُعد الفحص على مستوى الملفات ومنع فقدان البيانات من العوامل التي تدعم التدابير الوقائية ذات الصلة، في حين تساعد سجلات الأمان في توثيق الضوابط المطبقة.
اللائحة العامة لحماية البيانات
اللائحة العامة لحماية البيانات (GDPR) هي لائحة الاتحاد الأوروبي التي تحكم حماية البيانات الشخصية وحقوق الخصوصية للأفراد داخل الاتحاد الأوروبي والمنطقة الاقتصادية الأوروبية، وتنطبق على أي منظمات تستهدف أو تجمع بيانات شخصية في هذه المناطق. تساعد OPSWAT المؤسسات على تحقيق الامتثال للائحة العامة لحماية البيانات الشخصية من خلال ضمان سرية البيانات الشخصية وسلامتها وتوافرها، مما يقلل من مخاطر انتهاك البيانات وعقوبات عدم الامتثال.
NIST CSF 2.0
يقدم إطار عمل الأمن السيبراني (CSF) 2.0 التابع للمعهد الوطني للمعايير والتقنية (NIST) نتائج غير إلزامية لإدارة مخاطر الأمن السيبراني. ويمكن أن تسهم عمليات فحص الملفات وحماية البيانات وتسجيل الأحداث الأمنية في تحقيق النتائج ذات الصلة، مع إجراء عمليات ربط تستند إلى طريقة التنفيذ المتبعة في المؤسسة والأولويات المحددة.
التصدي للتهديدات يبدأ بتكنولوجيا رائدة في مجال السوق -
تمنع تكنولوجيا OPSWAT، المثْبَتة والموثوقة عالميًا والحائزة على جوائز والرائدة في السوق، دخول البرمجيات الضارة التي تحملها الملفات إلى بيئاتك الأساسية وتحُول دون انتشارها فيها.
التنبؤ بأمن «اليوم صفر» المدعوم بالذكاء الاصطناعي على مستوى الحدود الخارجية للشبكة
- الكشف عن التهديدات قبل التنفيذ وتحييدها
- نموذج ML تم تدريبه على سير عمل الملفات المؤسسية
محركاتٌ أفضل من محرك واحد
- كشف البرمجيات الضارة بنسبة 100% تقريبًا
- فحص آني بما يزيد على 30 محركًا رائدًا مكافحًا للفيروسات
إيقاف التهديدات التي يفوتها الآخرون
- يدعم أكثر من 200 تنسيق ملف
- يُزيل المحتوى الضار باستمرار من الأرشيفات المتداخلة المتعددة المستويات
- يُعيد إنشاء ملفات آمنة وقابلة للاستخدام
الكشف الحقيقي عن نوع الملف الحقيقي لمهام سير العمل الحرجة من الناحية الأمنية
- الذكاء الاصطناعي المحسّن
- يكتشف أنواع الملفات المزيفة في غضون أجزاء من الثانية
- التنفيذ المباشر دون فقدان للأداء
منع فقدان البيانات الحساسة
- استخدام نماذج مدعومة بالذكاء الاصطناعي لتحديد النصوص غير المنظمة وتصنيفها إلى فئات محددة مسبقًا
- حجب المعلومات الحساسة المحددة تلقائيًا، مثل المعلومات الشخصية (PII) والمعلومات الصحية الشخصية (PHI) ومعلومات بطاقات الدفع (PCI)، في أكثر من 125 نوعًا من الملفات
- دعم التعرف الضوئي على الرموز OCR في الصور
الكشف عن البرمجيات الخبيثة المراوغة باستخدام وضع الحماية المتقدم القائم على المحاكاة
- تحليل الملفات بسرعة عالية
- يستخرج محرك مكافحة التهرب من الرمل محرك مكافحة التهرب من المركبات العضوية المستقلة
- تحديد تهديدات يوم الصفر
- تمكين التصنيف العميق للبرامج الضارة عبر API أو التكامل المحلي
- اكتشاف نوع الملف
الكشف الحقيقي عن نوع الملف الحقيقي لمهام سير العمل الحرجة من الناحية الأمنية
- الذكاء الاصطناعي المحسّن
- يكتشف أنواع الملفات المزيفة في غضون أجزاء من الثانية
- التنفيذ المباشر دون فقدان للأداء
دقة 99%+%+في التمديدات المقنعة
تكامل سلس مع أنظمتكم
OPSWAT يتكامل مع النظم المالية القائمة: منصات نقل الملفات المُدارة، وبوابات البريد الإلكتروني، وخوادم الملفات، والتخزين السحابي، والتطبيقات المخصصة. كما يدعم AWS وAzure وGCP، بالإضافة إلى البيئات المحلية القديمة.
كيف يعزز قادة القطاع المالي الأمن
بالتعاون مع OPSWAT
- "كنا نبحث عن مورّد يدعم كلًا من واجهة نقل الحالة التمثيلية REST وبروتوكول تكييف محتوى الإنترنت ICAP، وكان هذا جزءًا من تقييمنا، ثم أجرينا اختبار إثبات المبدأ POC ووجدنا أن منصة OPSWAT تُعد الخيار الصحيح والمورّد الوحيد الذي يدعم ذلك".جيهان بالمهندس برمجيات في بنك LLB
- "تُقدِّم منصة MetaDefender Platform لشركة Swiss Re حلًا شاملًا سهل التثبيت والإدارة يلبي متطلبات الامتثال التنظيمي ويزيل خطر دخول البرمجيات الضارة إلى المؤسسة".ريموند بوكرمدير ومهندس السحابة في شركة Swiss Re
- "OPSWAT حجر الزاوية في بنية أمن السحابة لدينا. فهي تمنحنا السيطرة التي نحتاجها اليوم والمرونة التي سنحتاجها غدًا."كبير مهندسي سحابة
- "لقد سهّلKioskMetaDefender Kiosk المدعوم بخدمة MetaDefender Managed File Transfer MFT)Endpoint MetaDefender Endpoint على موظفينا نقل USB بأمان. وقد نجحنا في القضاء على هذه الثغرة التي كانت تسمح للبرامج الضارة المنقولة عبر الملفات بالدخول إلى بيئاتنا المحمية."مدير عمليات تكنولوجيا المعلومات
ابدأ في 3 خطوات بسيطة
الأسئلة الشائعة
يُلزم «قانون المرونة التشغيلية الرقمية» الصادر عن الاتحاد الأوروبي الكيانات المالية الخاضعة له بإدارة مخاطر تكنولوجيا المعلومات والاتصالات في جميع عملياتها، بما في ذلك المخاطر التي تنشأ عن أطراف ثالثة وعن البيانات التي تدخل إلى أنظمتها. وتتناول المعايير الفنية الداعمة لهذا القانون الحماية من البرامج الخبيثة وتسرب المعلومات. وبالنسبة لسير عمل الملفات والبيانات، يعني ذلك فحص المحتوى الوارد، ومنع الملفات الخبيثة من الوصول إلى الأنظمة الحيوية، والاحتفاظ بالأدلة التي تثبت تنفيذ تلك الضوابط. ويدعم برنامج « OPSWAT » هذه الالتزامات من خلال فحص كل ملف يدخل إلى الأنظمة المالية وتطهيره وتسجيله.
يحدد معيار PCI DSS المتطلبات الأمنية الخاصة ببيانات حسابات الدفع والأنظمة ذات الصلة، بما في ذلك الحماية من البرامج الضارة وإجراءات الحماية لبيانات الحسابات المخزنة. وقد تدخل الملفات التي تحتوي على بيانات حاملي البطاقات ضمن نطاق هذا المعيار، اعتمادًا على كيفية ومكان تخزينها أو معالجتها أو نقلها. وتدعم تقنيات الكشف عن البرامج الضارة متعددة المحركات وتنقية المحتوى متطلبات مكافحة البرامج الضارة، كما تساعد تقنية منع فقدان البيانات في منع تسرب بيانات حاملي البطاقات عبر قنوات الملفات.
تُلزم «قاعدة الإجراءات الوقائية» الواردة في قانون جرام-ليتش-بليلي المؤسسات المالية الأمريكية بحماية معلومات العملاء، مع التزامات محددة تحددها الجهة التنظيمية المختصة. ونظرًا لأن بيانات العملاء تنتقل في أغلب الأحيان في شكل ملفات مثل كشوف الحسابات وطلبات التقديم والوثائق الضريبية، فإن فحص تلك الملفات وتنقيتها وتسجيل كل نتيجة يدعم الإجراءات الوقائية وعناصر التحكم في الوصول التي تنص عليها القاعدة.
يمكن للبنوك الحد من البرامج الضارة القائمة على الملفات من خلال فحص كل ملف عند نقاط الدخول المُعدة مسبقًا، بدلاً من الاعتماد على الكشف بعد التنفيذ. وتؤدي الضوابط متعددة الطبقات إلى زيادة معدلات الكشف. تجمع الضوابط الفعالة بين الفحص متعدد المحركات والتعلم الآلي للكشف عن البرامج الضارة المعروفة وغير المعروفة، وإبطال مفعول المحتوى وإعادة بنائه لتحييد الثغرات الأمنية من نوع «صفر يوم» (zero-day) في المستندات بشكل متكرر، والتحقق من أنواع الملفات للكشف عن الامتدادات المزيفة. يطبق برنامج « OPSWAT » هذه الضوابط على الملفات التي يرفعها العملاء، ومرفقات البريد الإلكتروني، وعمليات نقل الملفات، والتخزين السحابي، والوسائط القابلة للإزالة.
OPSWAT تعمل على مستوى مختلف عن مستوى «الكشف والاستجابة في نقاط النهاية» (EDR). تعمل منصات EDR على الكشف عن التهديدات التي يتم تنفيذها على الأجهزة والاستجابة لها، بينما تقوم «الحماية المتقدمة للملفات» ( OPSWAT ) بفحص محتوى الملفات وتطهيرها قبل وصولها إلى الجهاز أو النظام المصرفي الأساسي. وعادةً ما تستخدم المؤسسات المالية كلا النظامين: نظام EDR لمراقبة سلوك نقاط النهاية، ونظام «الحماية المتقدمة للملفات» ( OPSWAT ) للملفات والبيانات التي تمر عبر سير عملها.
نعم. يتم نشر خدمة « OPSWAT » محليًّا، وفي البيئات المختلطة، وفي السحابة، مع دعم لـ AWS وAzure وGCP. وتقوم المؤسسات المالية بدمجها باستخدام « ICAP » وواجهات برمجة التطبيقات (APIs) والموصلات الأصلية مع منصات نقل الملفات المُدارة الحالية، وبوابات البريد الإلكتروني، وخوادم الملفات، والتخزين السحابي. ويشمل ذلك مسح الملفات في تخزين الكائنات السحابي عبر حسابات ومناطق متعددة.
OPSWATتساعد قدرات أمن الملفات التي يوفرها المنتج المؤسسات المالية على تنفيذ ضوابط لمنع البرامج الضارة وحماية البيانات وتسجيل الأحداث الأمنية، والتي تدعم المتطلبات المعمول بها بموجب قوانين DORA وPCI DSS وGLBA وGDPR والجزء 500 من لائحة NYDFS، بالإضافة إلى النتائج ذات الصلة في إطار عمل NIST. ويتم تحديد الامتثال دائمًا من خلال بيئة الرقابة الكاملة للمؤسسة، وليس من خلال منتج واحد. لمعرفة كيف يمكن لـ « OPSWAT » دعم جهود الامتثال في مؤسستكم، يرجى الاتصال بفريقنا لمناقشة متطلباتكم.
يختلف تأثير ذلك على الأداء من مؤسسة إلى أخرى، اعتمادًا على البنية التحتية وخصائص الملفات وإجراءات الأمان المُفعَّلة. تعمل شركة « OPSWAT » مع فريقكم لفهم بيئتكم وتقديم توصيات بشأن خيارات النشر وسياسات الفحص التي تتناسب بشكل أفضل مع سير العمل لديكم واحتياجاتكم الأمنية ومتطلبات الأداء.
موارد موصى بها
عمليات نشر مثبتة في مجال الخدمات المصرفية والمالية
دليل الامتثال لمعيار PCI DSS وقائمة المراجعة

OPSWAT الخدمات المالية: ابتكارات Secure لقطاع التمويل
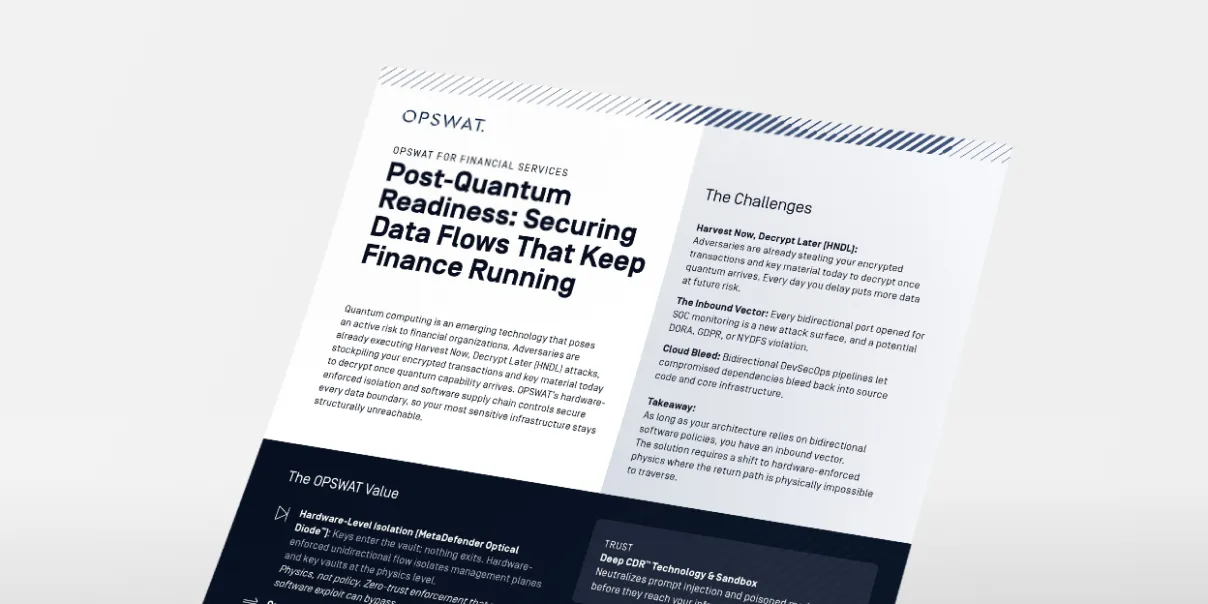
OPSWAT الخدمات المالية: الاستعداد لعصر ما بعد الكم
أمان الملفات عمليات نشر مثبتة في الخدمات المصرفية والمالية
من الامتثال إلى الثقة: كيف Secure الخدمات المالية في أوروبا Secure
البرامج الضارة المستندة إلى الملفات: خطر خفي على امتثال المؤسسات المالية