في يونيو 2025، كشفت شركة سيسكو عن الثغرة الأمنية CVE-2025-20282، وهي ثغرة ذات درجة خطورة قصوى في محرك «Identity الخدمات » الخاص بها. وكان السبب الجذري هو عدم وجود فحص للتحقق من صحة الملفات عند نقطة التحميل، مما قد يسمح لمهاجم غير مصادق عليه بوضع ملف مُصمم خصيصًا في دليل يتمتع بامتيازات خاصة وتنفيذه بصفت «root». وكان هذا الخلل موجودًا في مرحلة سابقة على عملية الكشف، أي في ما يقبله النظام قبل تشغيل أي محرك فحص.
هذا النمط لا يقتصر على منتج واحد. فنادرًا ما يمثل عدد المحركات في المكدس عائقًا. يجب تحليل الملف قبل تقييمه، كما أن التنسيقات الحديثة تضمّن المحتوى بطرق لا يتمكن التحليل دائمًا من الوصول إليها.
لماذا جاءت نتيجة الفحص سليمة؟
يعمل الفحص القائم على التوقيع من خلال مطابقة البايتات. حيث يحتفظ المحرك بقاعدة بيانات تضم التجزئات وأنماط البايتات المستمدة من البرامج الضارة المعروفة، ولا بد أن يحتوي الملف على بايتات مطابقة حتى يتم اكتشافه. وهناك بعض العوامل التي تمنع حدوث ذلك في حالة المحتوى المتداخل.
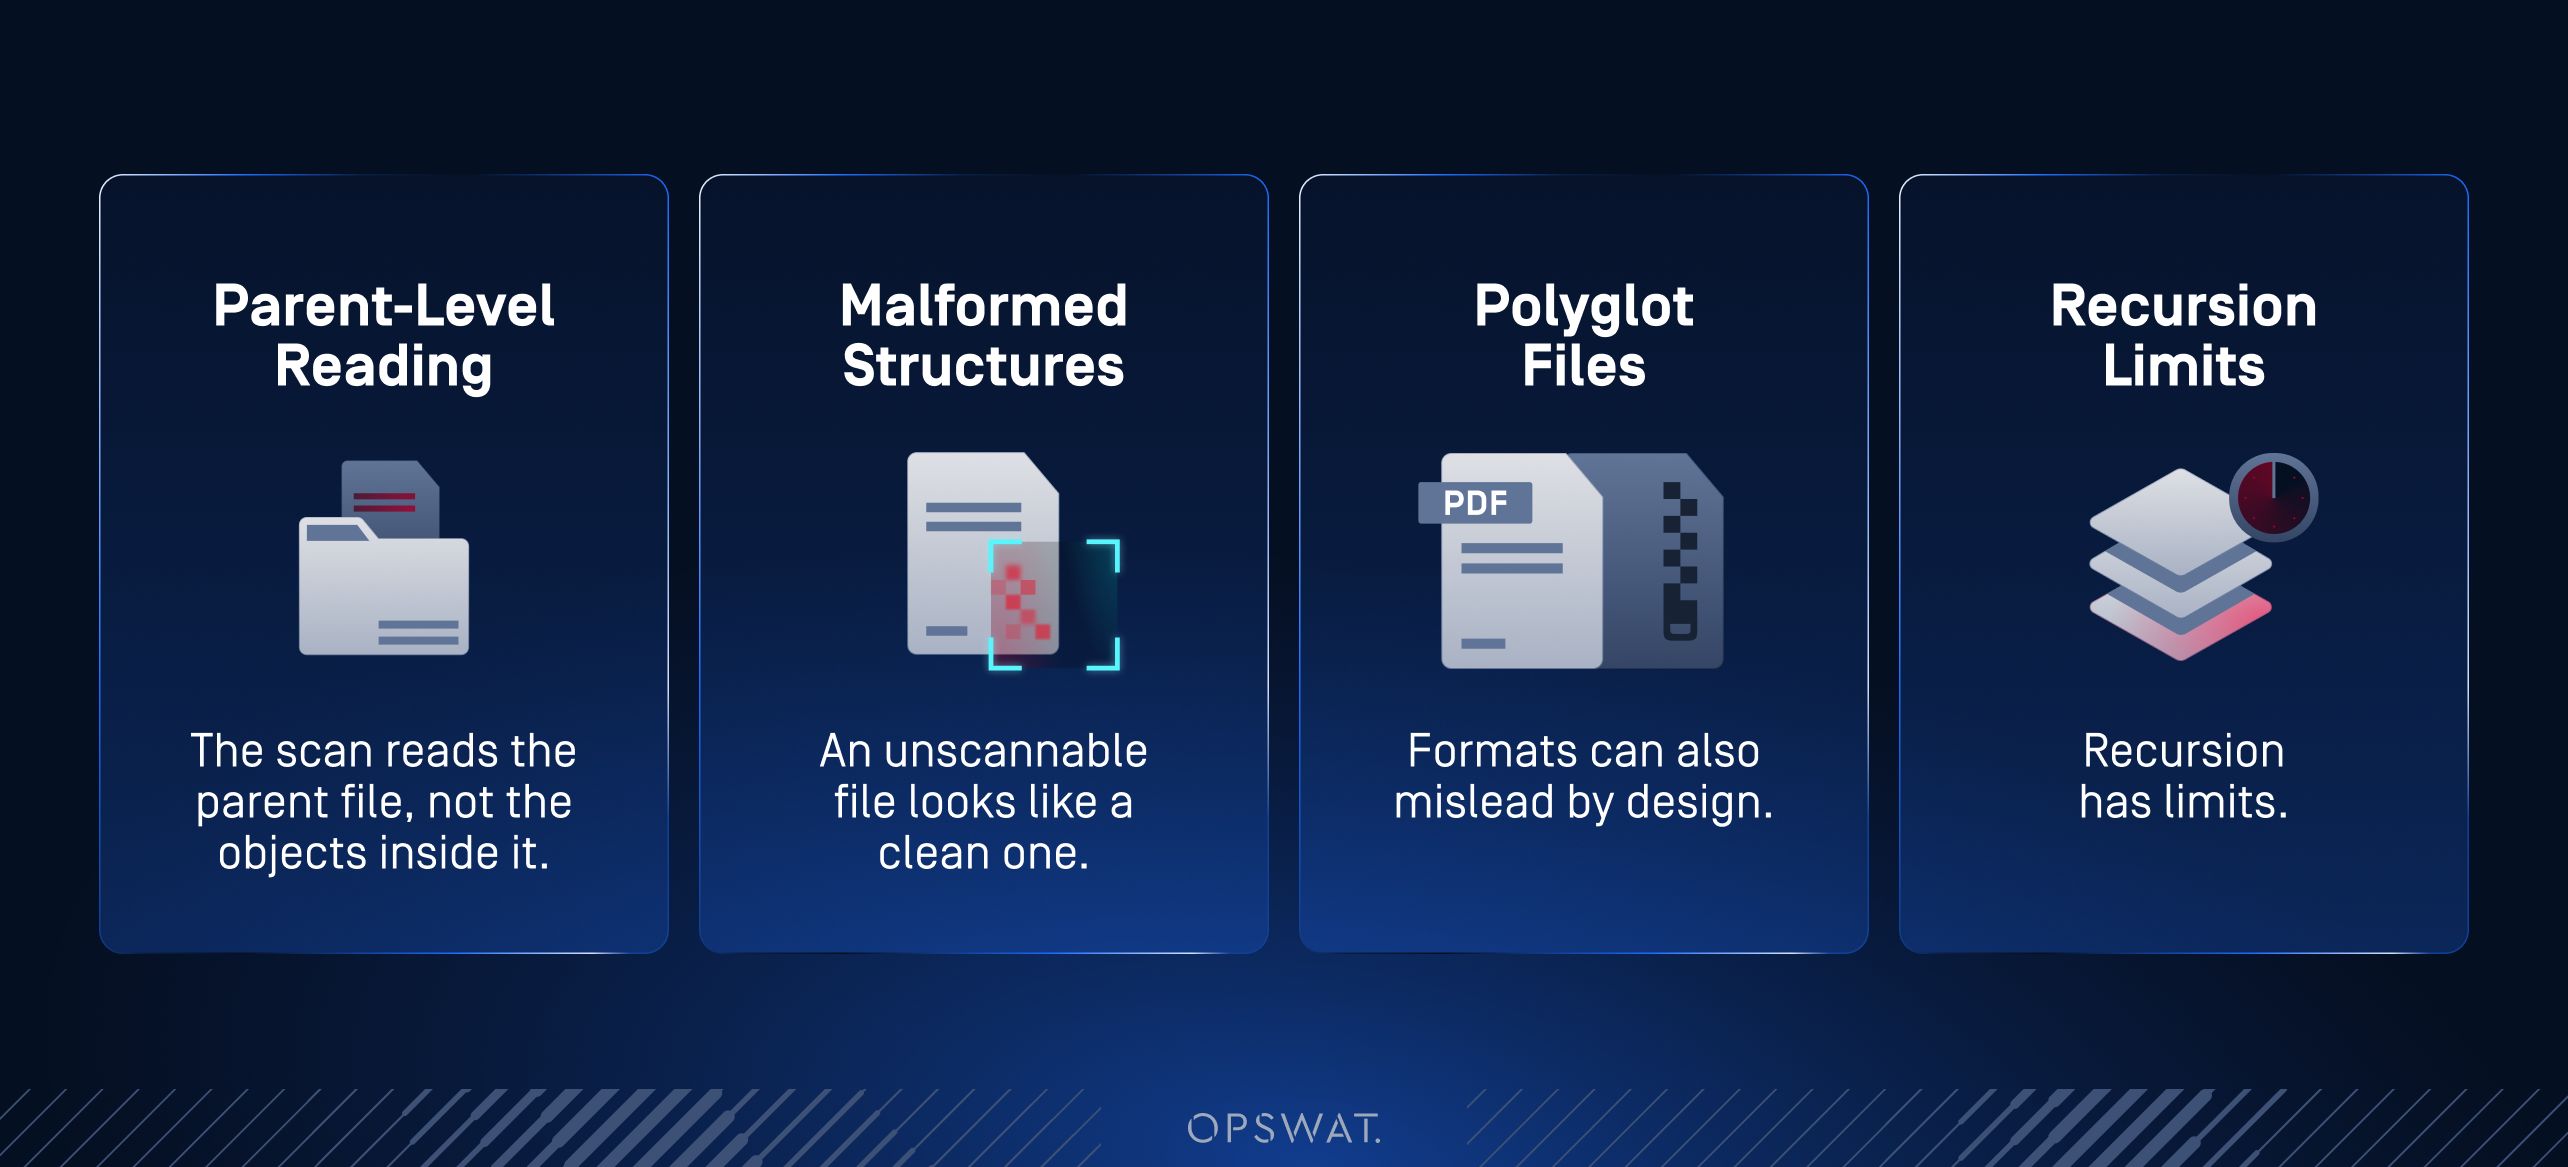
- يقوم الفحص بقراءة الملف الأصلي، وليس الكائنات الموجودة بداخله. فعند إجراء الفحص، يُعامل الملف الموجود أمامه على أنه كائن ثنائي واحد، ويتم مقارنته بقاعدة بيانات التوقيعات. ويُحفظ المحتوى المتداخل في شكل مضغوط أو مشفر، لذا فإن الملف القابل للتنفيذ الموجود داخل دفق المستند لا يشترك تقريبًا في أي تسلسل بايت مع الملف القابل للتنفيذ نفسه الموجود على القرص. والنمط الذي تبحث عنه قاعدة البيانات غير موجود في الملف كما هو مخزّن، ولا يصبح قابلاً للمقارنة إلا بعد فك ضغط ذلك الدفق.
- يبدو الملف الذي يتعذر مسحه ضوئيًا كملف سليم. تؤدي البنية غير الصحيحة إلى فشل عملية التحليل. ولا يستطيع المحرك إتمام تقييمه، لذا يتم تخطي الملف بدلاً من حظره، وتنتقل النتيجة التي تعني «تعذر التقييم» إلى المراحل التالية دون أن يمكن تمييزها عن النتيجة التي تعني «لم يتم العثور على شيء».
- كما يمكن أن تكون التنسيقات مضللة بحكم تصميمها. فالملف متعدد اللغات يستوفي مواصفات تنسيقين في آن واحد، لذا يدعي أحد برامج التحليل أنه يتوافق مع أحدهما، في حين أن الملف يتصرف كأنه شيء مختلف تمامًا.
- التكرار له حدود. تخضع الحاويات المتداخلة لقيود تتعلق بحدود العمق ومهلة المسح، ولأسباب وجيهة، حيث إن التكرار غير المحدود يشكل بحد ذاته خطرًا من مخاطر «رفض الخدمة». ولا يتم تقييم أي حمولة توضع أسفل هذا الحد أبدًا، كما أن وضعها في عمق يتجاوز نطاق وصول المحرك يتطلب جهدًا أقل بكثير من التغلب عليه.
والنتيجة هي حكم لا يعبر عن معناه الظاهري. فالنتيجة «النظيفة» تعني عدم وجود أي نمط معروف مطابق في الجزء من الملف الذي تمكن المحرك من تحليله. وهي لا تتضمن أي معلومات عن المكونات الموجودة داخل الملف، ولا عن الطبقات التي لم يفتحها المحرك مطلقًا.
كل طبقة لها وظيفة. كانت هناك طبقة مفقودة
لا يتم إجراء الفحص القائم على التوقيعات بمفرده أبدًا. فأنظمة أمان الملفات الحديثة غالبًا ما تكون مصممة على شكل طبقات، وتوجد الطبقات المحيطة به لتغطية ما لا تستطيع مطابقة الأنماط تغطيته.
يحدد التعرف على نوع الملف النوع الحقيقي للملف من خلال رأسه (header) بدلاً من الامتداد المعلن له. وهو عملية سريعة وتقتصر على المستوى السطحي بحكم تصميمها، وقد صُممت لتحديد المكان الذي سيُوجه إليه الملف بدلاً من تحديد محتواه. أما التحليل الديناميكي فيراقب سلوك الملف في بيئة خاضعة للرقابة. وهو الأداة المناسبة للتعامل مع التهديدات المجهولة، ويكون أكثر فعالية عند تطبيقه بشكل انتقائي بدلاً من تطبيقه على كل ملف.
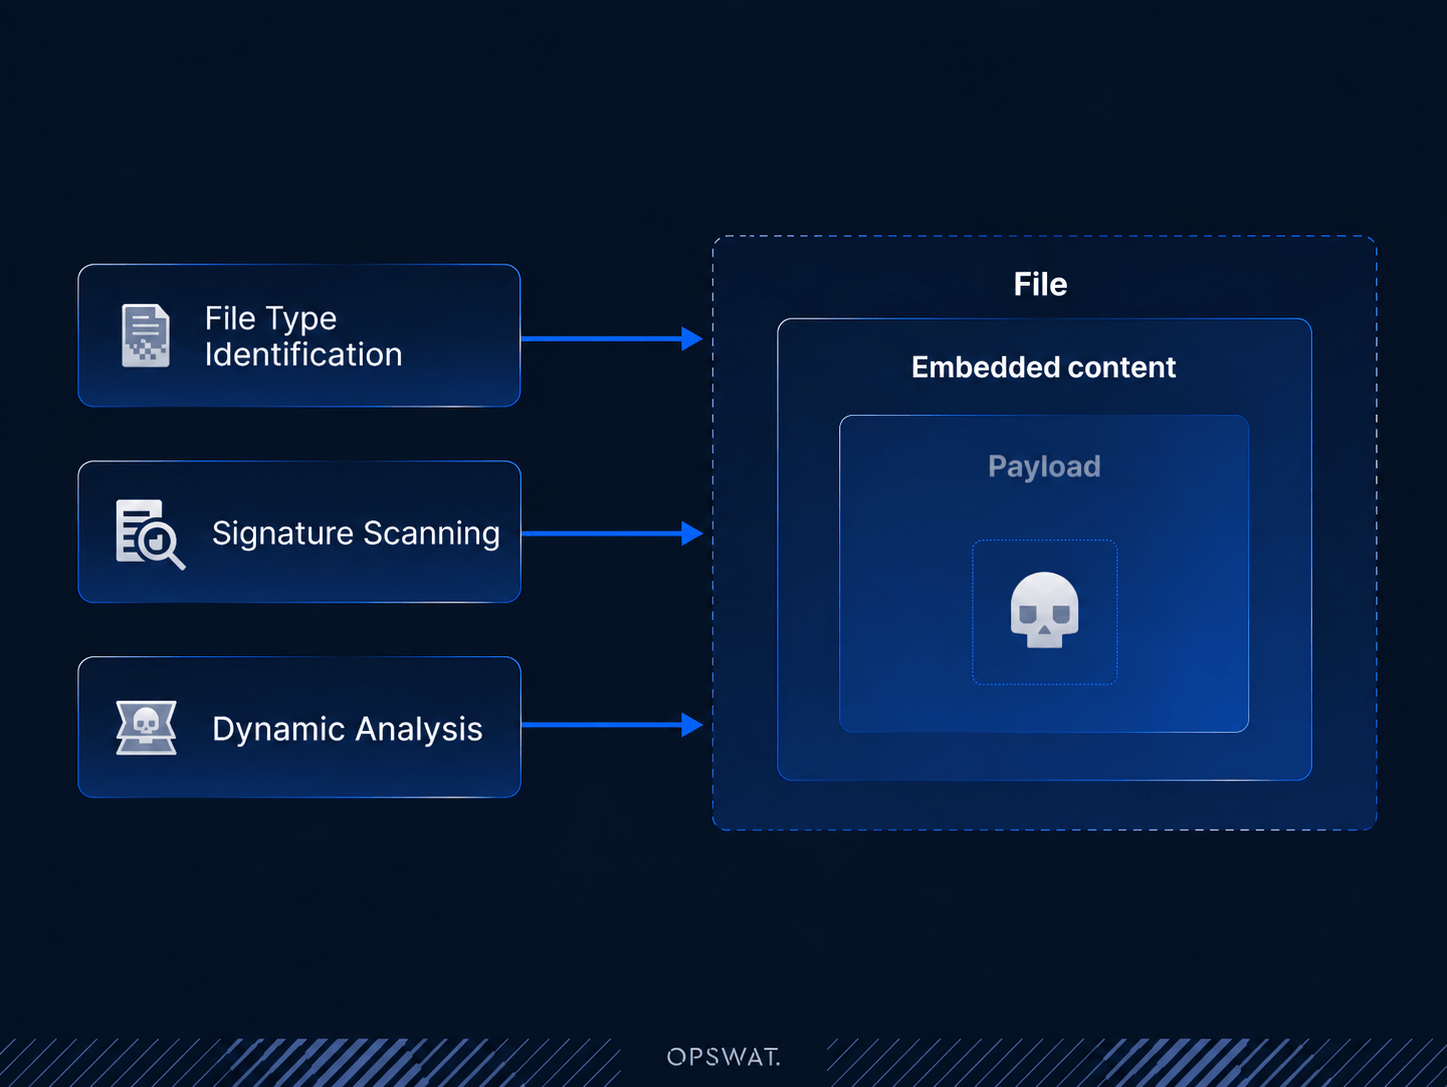
تؤدي كل طبقة وظيفتها، ولكن عندما لا يتم فصل الحمولة أبدًا عن الملف الذي يحملها، أو عندما تقع تحت حد العمق المسموح به، فإن هذا المحتوى لا يصل أبدًا إلى أي من هذه الطبقات، لذا فإن إضافة طبقات إضافية لا تفيد في التعويض عن ذلك. وتنتشر «النقطة العمياء» إلى أبعد مدى في التنسيقات التي لا تحتوي على مسار للتطهير على الإطلاق: ملفات قواعد البيانات، وبيانات نظم المعلومات الجغرافية (GIS)، وملفات نماذج الذكاء الاصطناعي. ولا يمكن إعادة بناء هذه التنسيقات، لذا فإن الطبقة التي من المفترض أن تكتشف تهديدًا مجهولًا تكون غير متوفرة بحكم تعريفها.
الجزء المفقود هو طبقة تتمثل مهمتها بالكامل في تحديد الحقيقة الميدانية الهيكلية أولاً: تحليل الملف وفقًا لمواصفات تنسيقه، واستخراج كل مكون مضمن فيه، وإتاحة هذه المكونات بشكل فردي لجميع المراحل اللاحقة. وهذه هي المشكلة التي صُممت «التحقق من صحة بنية الملف» لحلها.
كيف يساهم التحقق من صحة بنية الملفات في سد الفجوة
يتم تنفيذ عملية التحقق من صحة بنية الملف قبل بدء تشغيل بقية المكونات في السلسلة. وتقوم هذه العملية بالتحقق من مطابقة الملف لمواصفات تنسيقه ضمن أكثر من 160 نوعًا من أنواع الملفات، بما في ذلك تنسيقات نظم المعلومات الجغرافية وقواعد البيانات ونماذج الذكاء الاصطناعي، ثم تقسمه إلى مكوناته، وتطبق السياسة على كل مكون على حدة.
يتم توجيه العناصر إلى المحرك المُجهز لتقييمها: Metascan™ Multiscanning ، Adaptive Sandbox ، تقنية Proactive DLP™، أو OPSWAT Alin AI. ويستمر الملف الأصلي في الانتقال إلى تقنية Deep CDR™ لإجراء عملية التنقية حيثما كان ذلك مناسبًا.
ما يهم هنا هو التأثير على عملية الفحص. تظل مطابقة التوقيعات هي الطريقة الأسرع والأكثر اقتصادية للتعرف على البرامج الضارة المعروفة، ولا تحل «التحقق من صحة بنية الملف» محل أي جزء من هذا العمل. بل إنها تغير ما يتم تقديمه إلى المحركات. تصل الحمولة كملف مستقل، بعد أن تم فك ضغطه وتصنيفه بالفعل، لذا تقوم المحرك بمطابقة الكائن نفسه بدلاً من جزء مضغوط مدفون داخل ملف أب. تُزوَّد محركات الكشف بالبايتات الدقيقة التي صُممت قواعد بياناتها للتعرف عليها، وعندها تقوم بما لطالما أبدعت فيه.
انظر في الملف
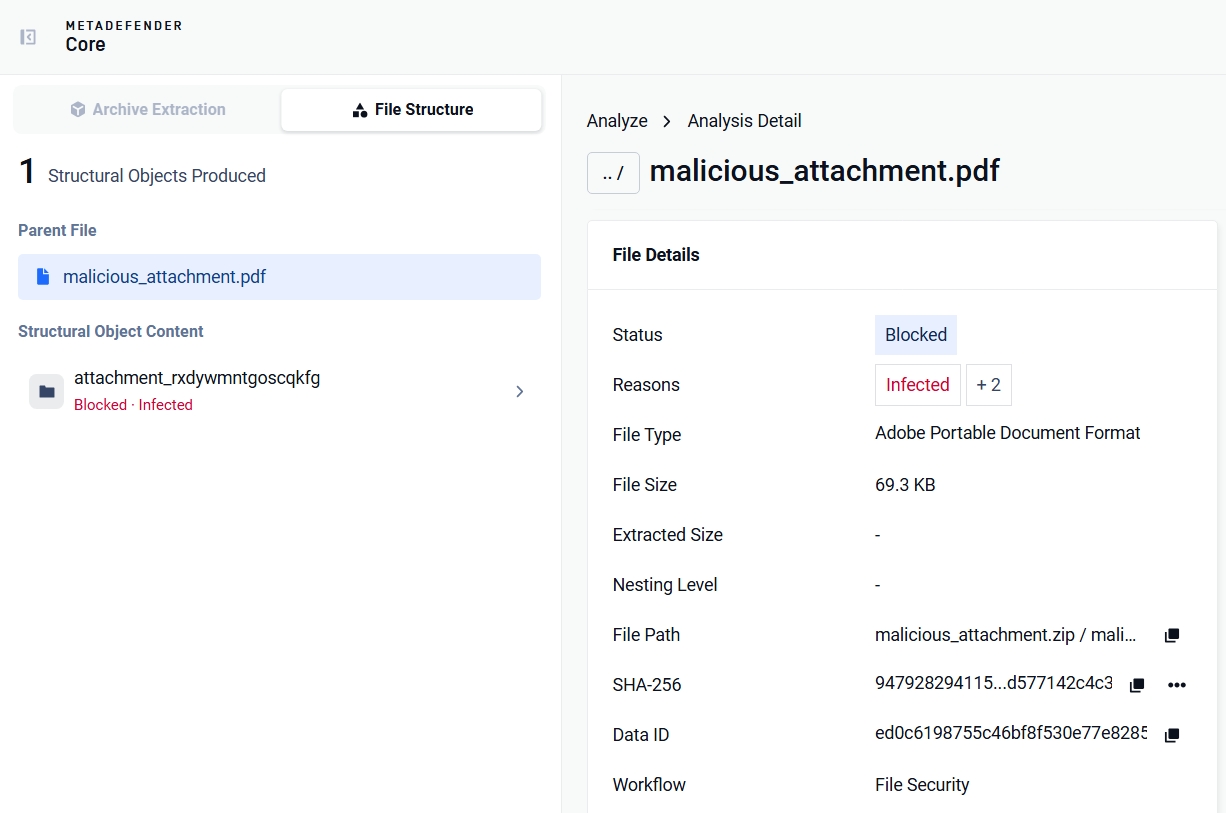
وأوضح طريقة لإثبات ذلك هي ملف ينجح في اجتياز عملية الفحص ويظل يحمل حمولة ضارة. قمنا بإنشاء نموذج إثبات المفهوم حيث تم إخفاء حمولة ضارة داخل ملف PDF غير ضار. ثم تم اختبار العينة باستخدام مجموعة من محركات مكافحة البرامج الضارة، والتي أظهرت نتائج تفيد بأن الملف خالٍ من الفيروسات.
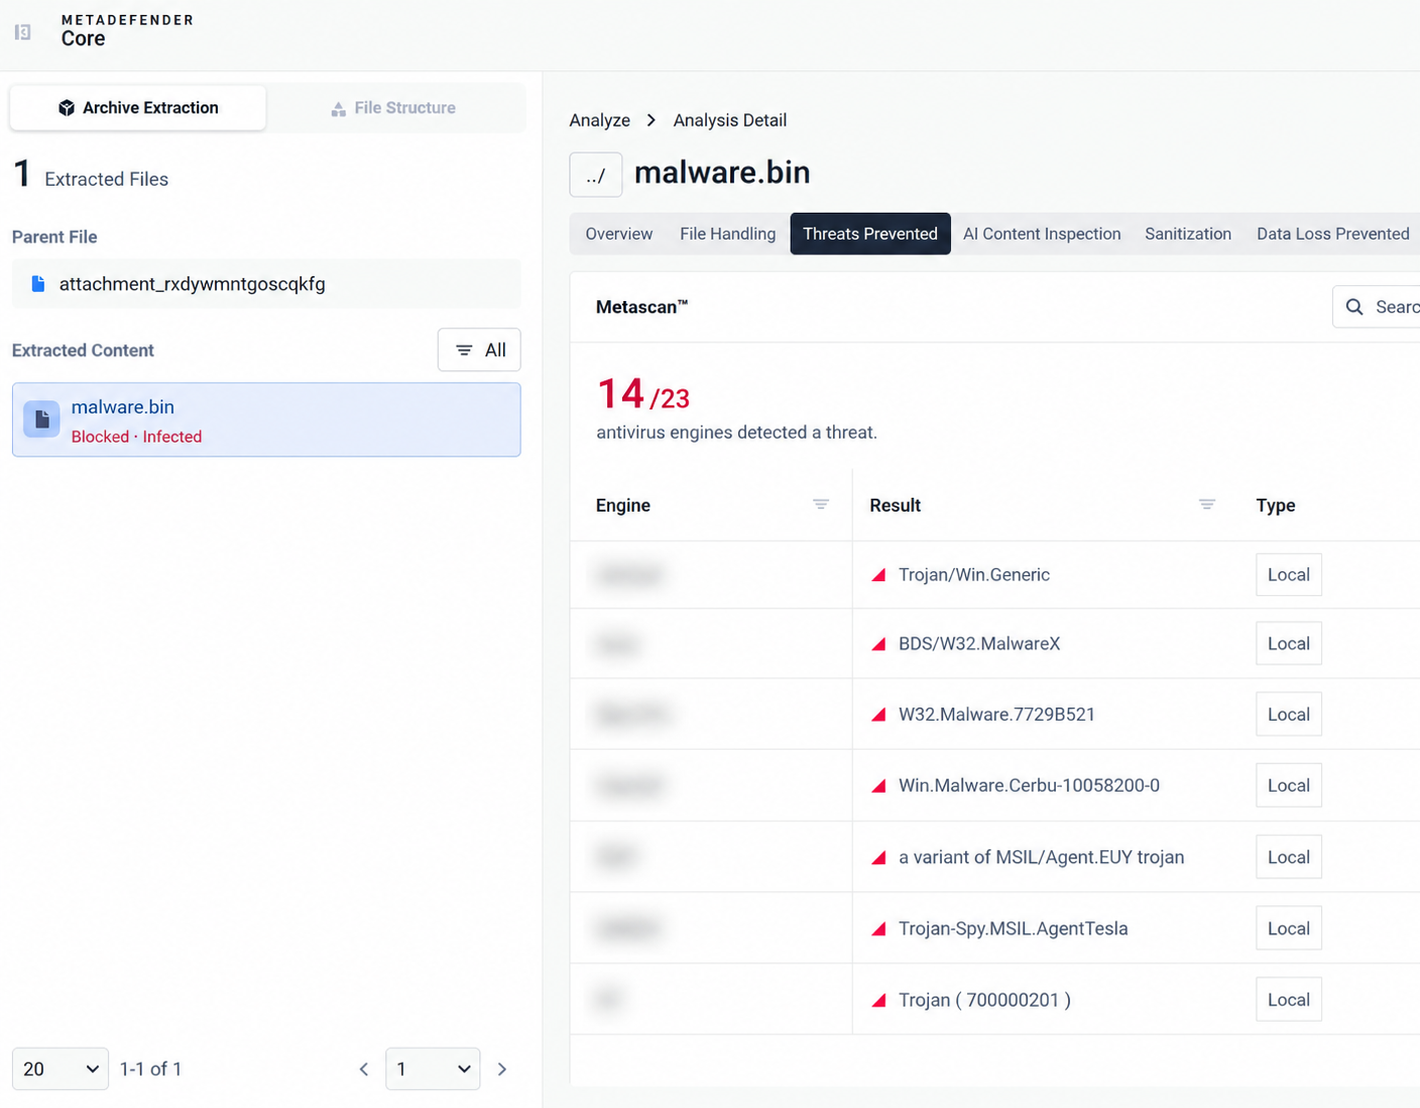
في الخطوة التالية، نقوم بمسح هذا الملف ضوئيًا في « MetaDefender Core™» مع تفعيل ميزة «التحقق من بنية الملف». وبعد استخراج المكونات المتداخلة من الملف الأصلي، تقوم ميزة «التحقق من بنية الملف» بإرسال الكائنات الناتجة إلى المحركات التالية لإجراء مزيد من التحليل.
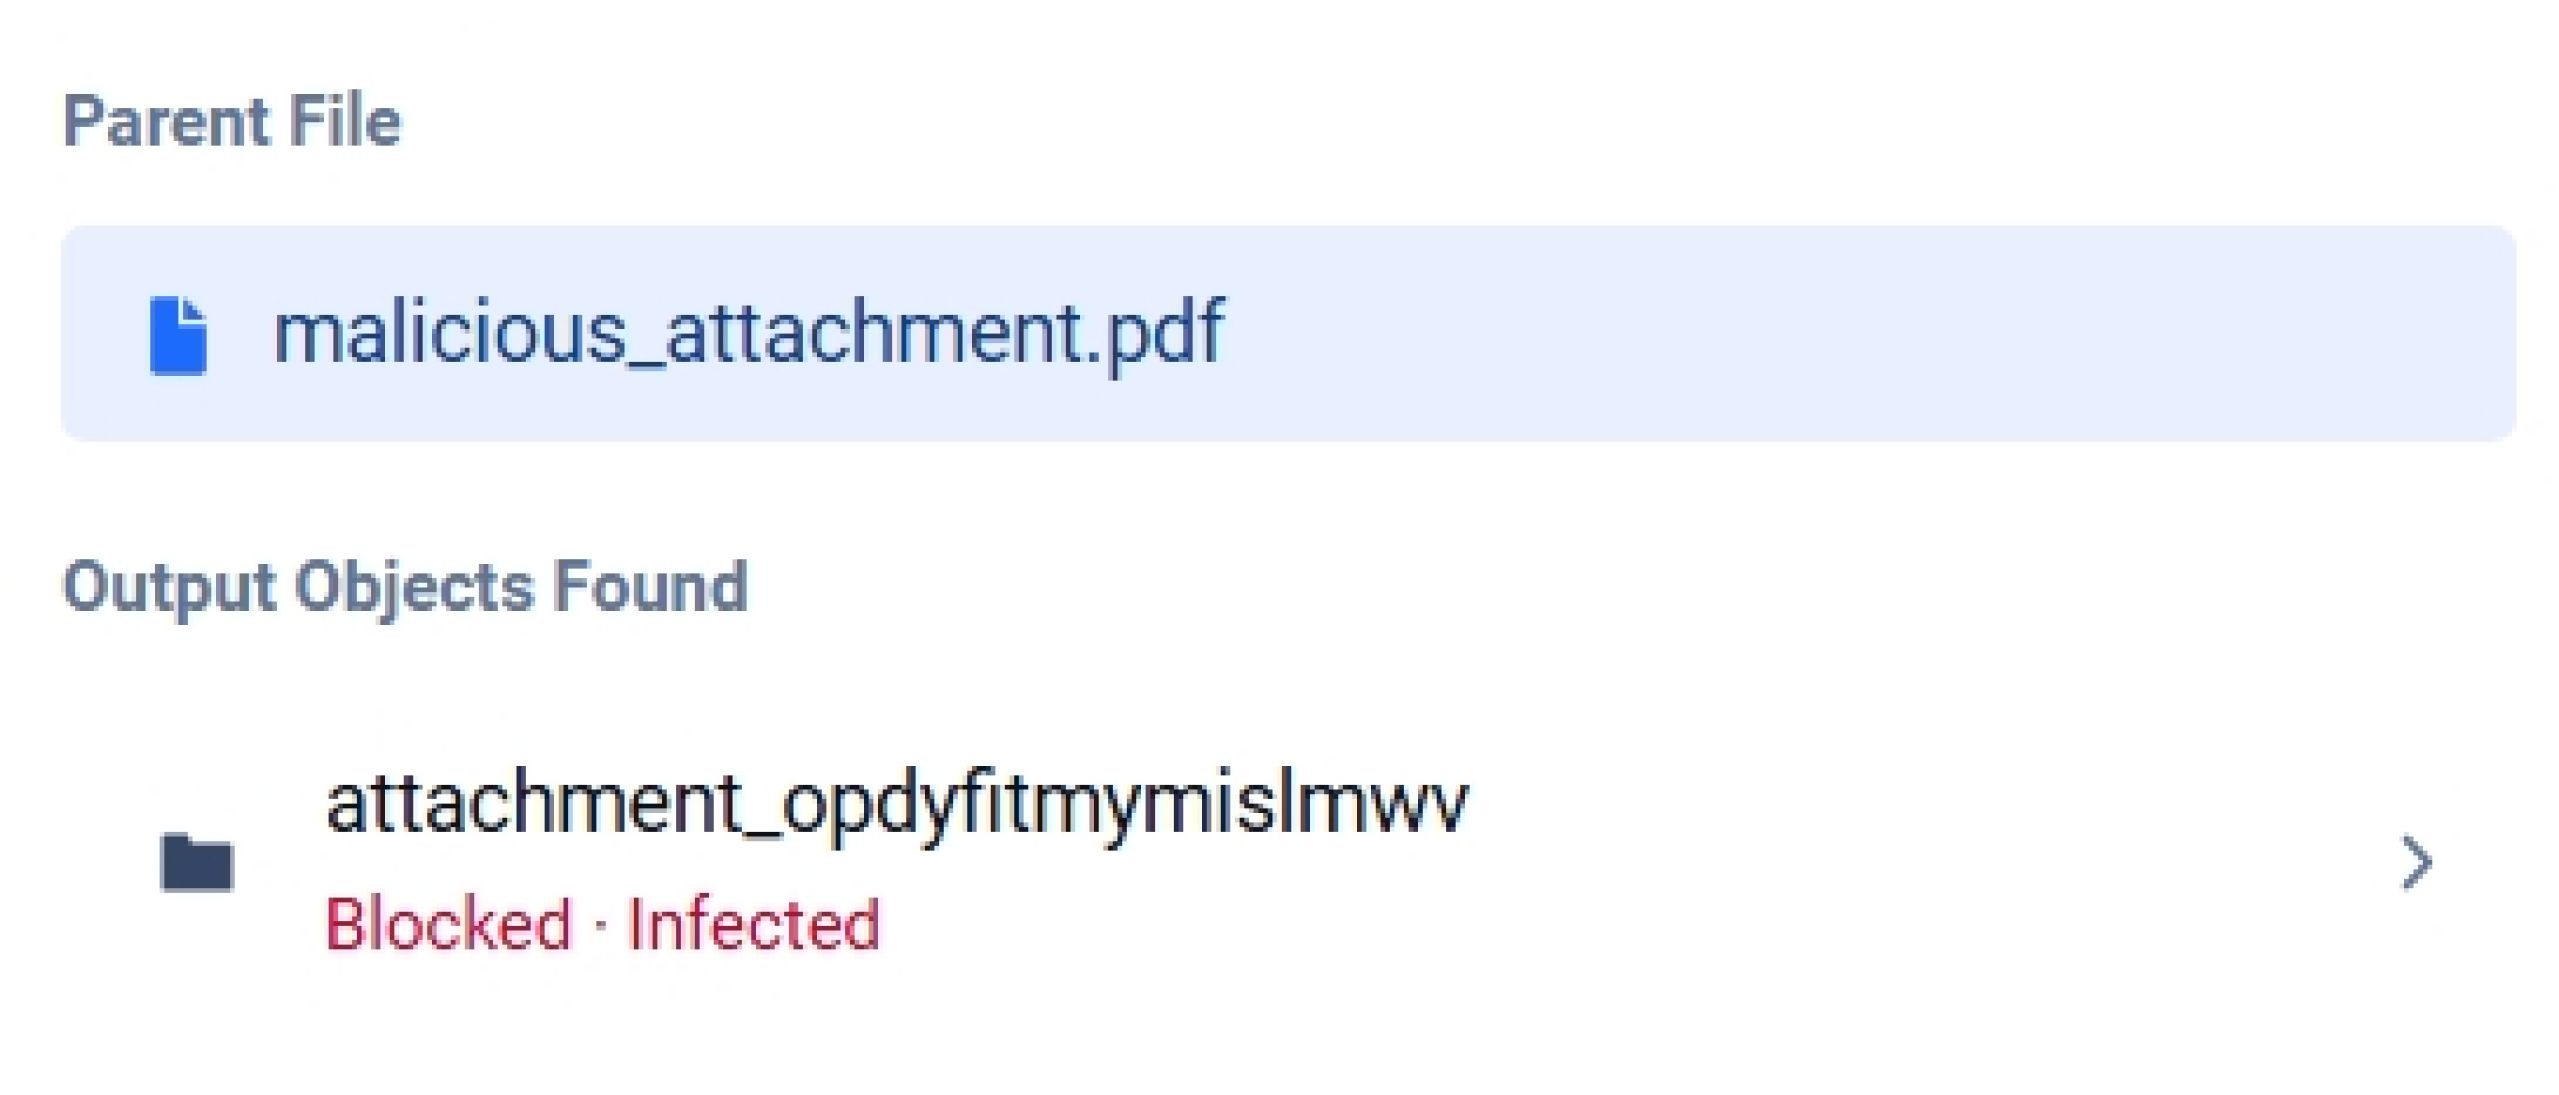
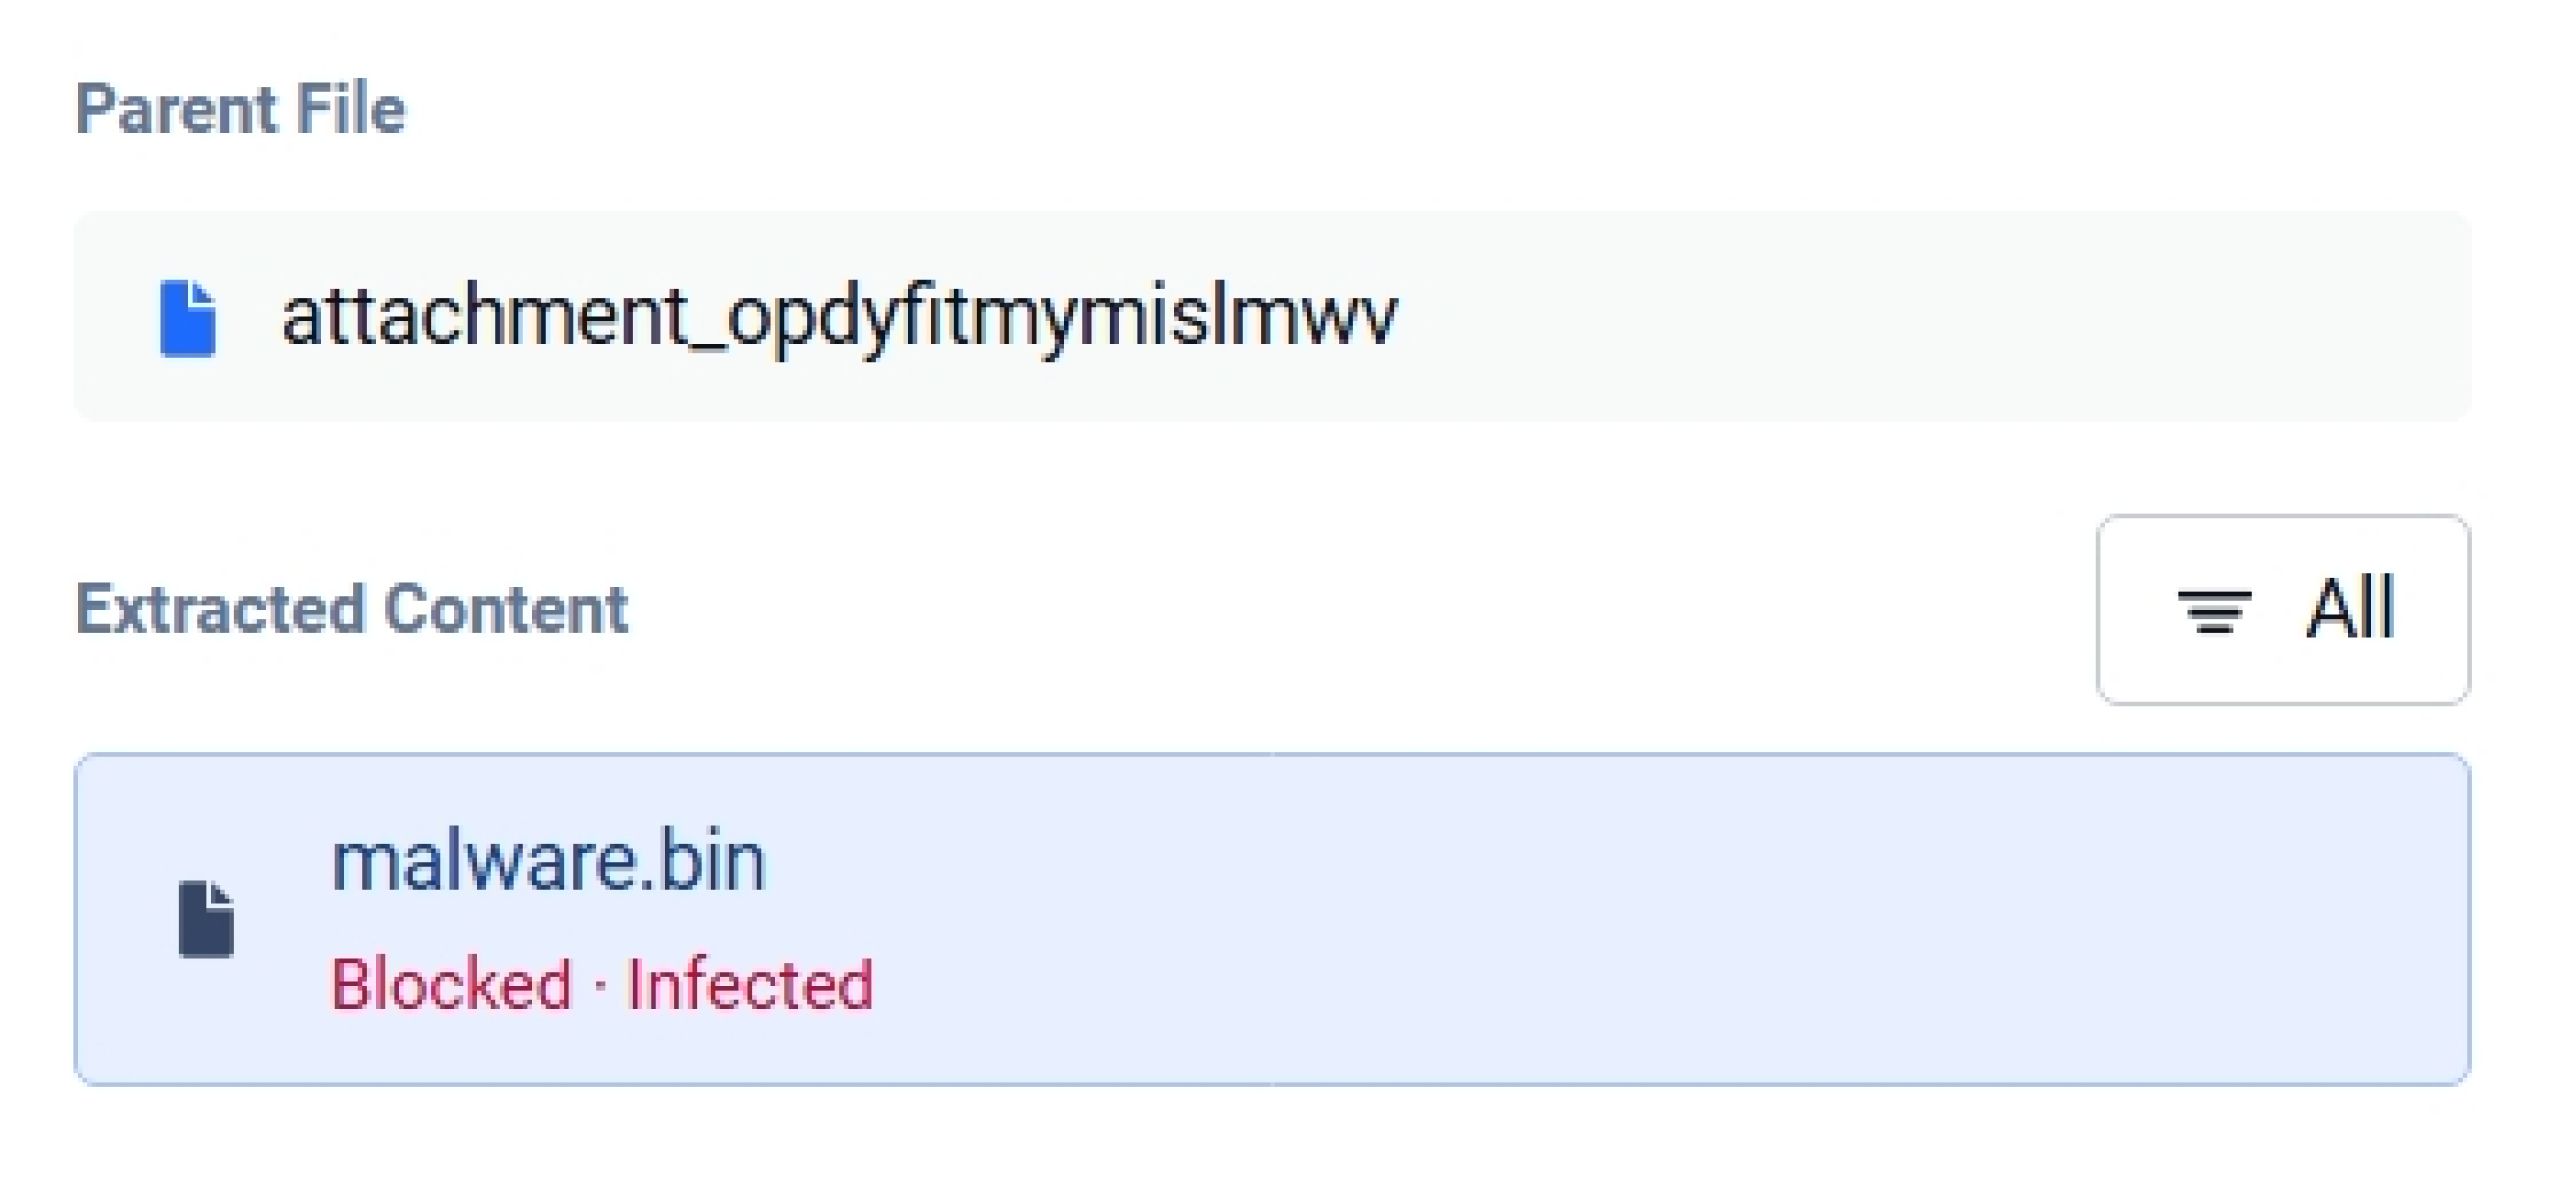
أبلغت محركات مكافحة البرامج الضارة Metascan™ Multiscanning عن نتيجة «مصابة». وقامت قواعد بيانات التوقيعات نفسها التي لم تبلغ عن أي تهديدات بالإبلاغ عن وجود إصابة بمجرد عرض الحمولة كملف مستقل بذاته.
من أين نبدأ
يُعد الفحص النظيف مؤشراً على ما يمكن لمحرك الفحص تحليله. أما مسألة ما إذا كان الملف يحتوي على شيء خطير فهي مسألة منفصلة، والإجابة عليها تمثل مشكلة هيكلية يجب حلها قبل تشغيل محرك الكشف الأول.
ويعتمد ما إذا كان ذلك يعني «التحقق من صحة بنية الملف» بمفرده أو إلى جانب التنقية والتحليل الديناميكي على أنواع الملفات لديك، وسير العمل لديك، ومتطلباتك المتعلقة بسلامة البيانات. تواصل معنا لمعرفة التركيبة الأنسب لبيئتك.