يركز الإصدار الأخير من MetaDefender Software Supply Chain على أمرين في آن واحد: تسهيل تشغيل المنتج في بيئة المؤسسات، وتشديد إجراءات حماية المستودعات التي يتصل بها. يضيف هذا التحديث ميزة تسجيل الدخول الموحد، ودور مستخدم للقراءة فقط، وتغطية موسعة لحاويات JFrog. إلى جانب ذلك، يقوم بتوقيع عمليات النقل عبر المجالات باستخدام سر إقران، وتعزيز سياسة كلمات المرور، وتقليل التفاصيل التي يتم الكشف عنها في رسائل الخطأ. إليك ما تغير ولماذا يهم ذلك.
لمزيد من المعلومات حول تأمين نقل العناصر بين البيئات، انظر MetaDefender Software Supply Chain الإصدار 3.3.0: النقل عبر المجالات.
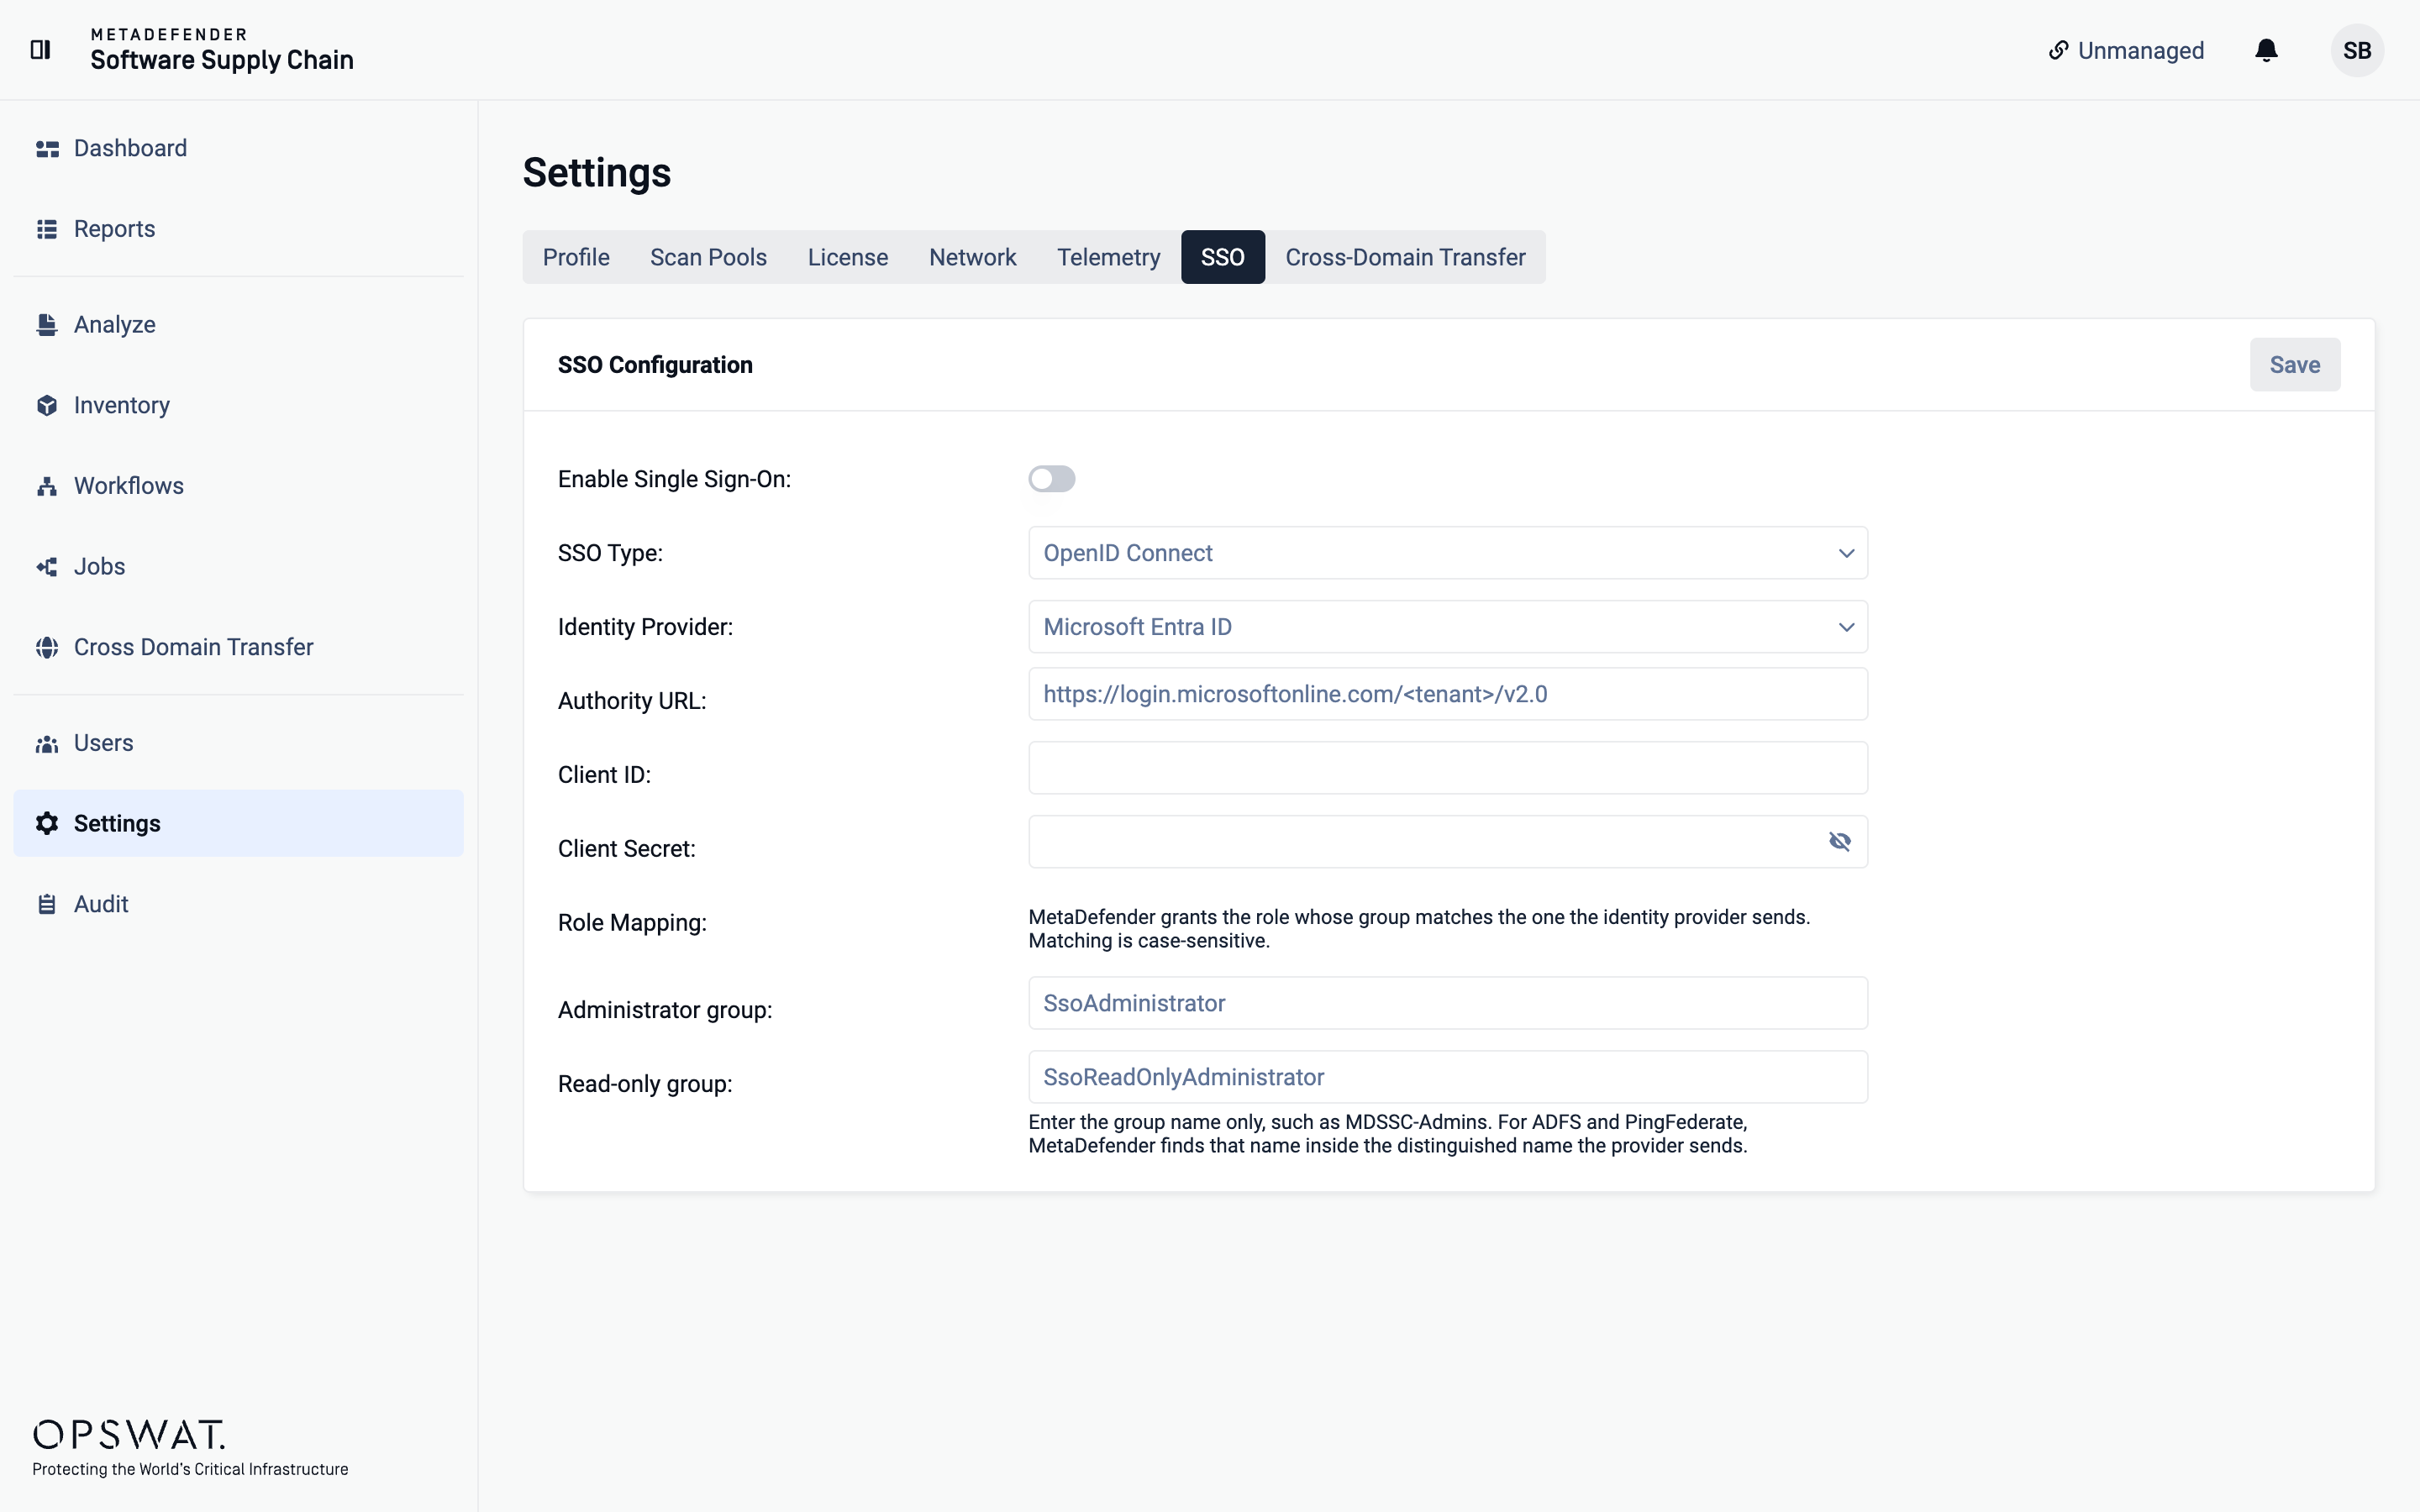
تقوم خدمة «Cross Domain Transfer» الآن بالتوقيع على كل عملية نقل
يُعد نقل الكود بين البيئات المعزولة أحد أكثر العمليات حساسية التي يقوم بها MetaDefender Software Supply Chain ، لذا تضيف النسخة 4.1.0 طبقة حماية إضافية لهذه العملية. بالإضافة إلى رمز المصادقة الذي تستخدمه ميزة «النقل عبر المجالات» (Cross Domain Transfer) بالفعل، يتم الآن توقيع كل عملية نقل باستخدام سر إقران أيضًا — أي سرين بدلاً من سر واحد.
المهم هنا هو مبدأ الدفاع المتعدد المستويات: قد يتعرض الرمز المميز للاختراق في حد ذاته، لكن الرمز المميز المسروق وحده لم يعد قادراً على الكتابة في مستودع متصل. كما يتعين عليه إثبات أنه يمتلك سر الاقتران الخاص بهذا الإعداد المحدد. تتطلب عملية التهيئة حقلين سريين، واحد لكل طرف.
إذا كنت تُشغِّل سير عمل عبر المجالات، فقم بمراجعة إعدادات الاقتران كجزء من عملية الترقية.
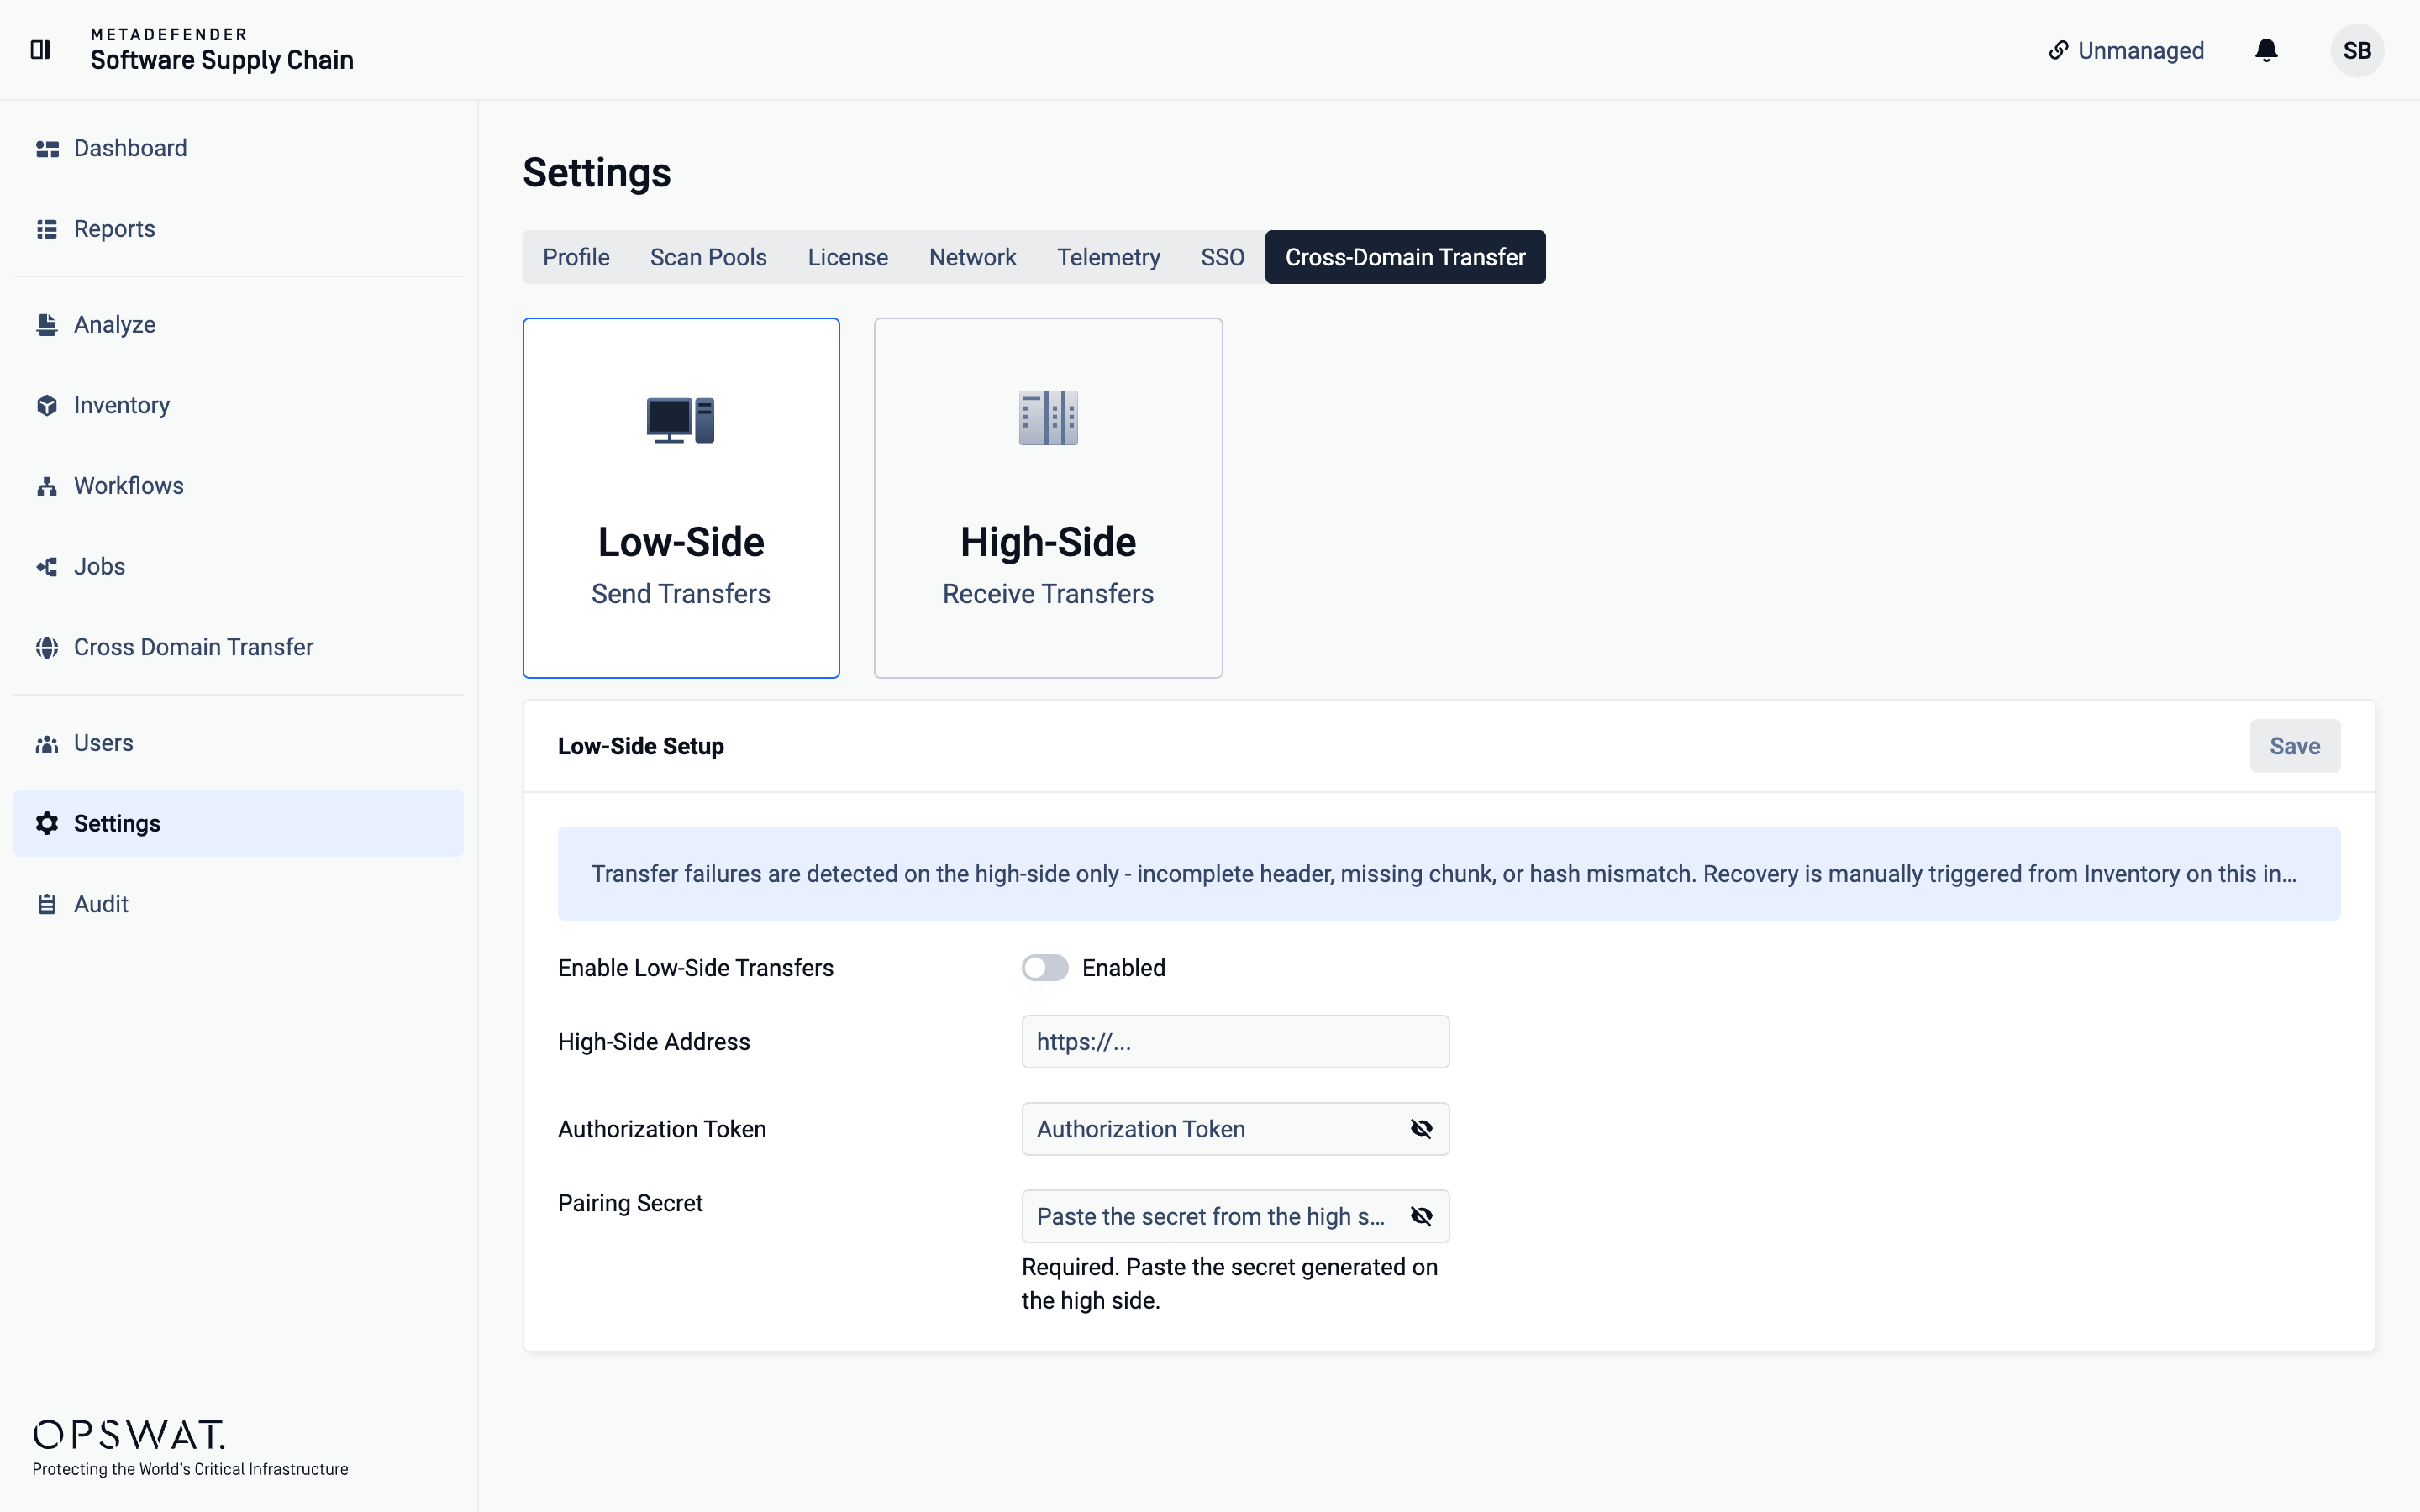
وصول ملائم للمؤسسات: تسجيل الدخول الموحد (SSO) ودور «للقراءة فقط»
هناك تغييران يجعلان من السهل تشغيل MetaDefender وSoftware وSupply Chain داخل مؤسسة أكبر.
- SSO (تسجيل الدخول الموحد) — يمكن للمستخدمين الآن تسجيل الدخول عبر مزود الهوية الحالي الخاص بك، وبذلك يتبع الوصول نفس عملية المصادقة وإنهاء الخدمة المتبعة في بقية مكونات نظامك.
- دور المستخدم «للقراءة فقط» — دور جديد يتيح الاطلاع على عمليات الفحص والنتائج دون حقوق التكوين، بحيث يمكن للمراجعين والمحللين وأصحاب المصلحة الاطلاع على ما يحتاجون إليه دون القدرة على تغيير الإعدادات.
وتتيح هذه الميزات مجتمعة للمسؤولين تحكمًا أكثر دقة في تحديد من يُسمح له بالدخول وما يمكنه فعله بمجرد دخوله.
تغطية أوسع لمبادرة « Container »: مستودعات JFrog OCI
يمتد دعم الحاويات في JFrog الآن ليشمل مستودعات من نوع الحزم التابعة لمبادرة OCI (مبادرة البنية المفتوحة للحاويات — Open Container Initiative). ويشمل ذلك الصور البعيدة التي يتم تخزينها مؤقتًا في ذاكرة التخزين المؤقت بناءً على الملخص فقط، دون أي علامة — وهي نقطة عمياء شائعة، نظرًا لأن الصور غير المُعلَّمة التي تعتمد على الملخص فقط من السهل إغفالها في قائمة الجرد، لكنها تظل قيد التشغيل في بيئة الإنتاج. يمكنك الآن سردها وفحصها جنبًا إلى جنب مع بقية السجل الخاص بك.
تعزيز الإجراءات الأمنية على جميع الأصعدة
بالإضافة إلى الميزات الرئيسية، يعمل هذا الإصدار على معالجة مجموعة من الثغرات الأمنية وتعزيز الحماية الشاملة للمنتج:
- سياسة كلمات مرور أكثر صرامة — لم يعد يُسمح باستخدام كلمات المرور الضعيفة.
- إعادة تعيين كلمة المرور المحدودة من حيث عدد المرات — لم يعد بالإمكان استخدام نقطة نهاية إعادة تعيين كلمة المرور لإرسال رسائل بريد إلكتروني بلا حدود.
- تم إغلاق ميزة «إعادة التوجيه المفتوح» — لم تعد ملفات PDF المصدَّرة ورسائل البريد الإلكتروني تثق في عنوان URL الأساسي الذي يتحكم فيه المهاجم؛ وأصبح عنوان المنتج الآن أحد إعدادات الشبكة.
- التحقق الأكثر صرامة من صحة الأدوار — لم يعد من الممكن تعيين أدوار المستخدمين على قيم لا توفرها الواجهة.
- تحقق أكثر صرامة من صحة المدخلات وأخطاء أقل وضوحًا — أصبحت رسائل الخطأ الآن تكشف عن تفاصيل أقل، مما يقلل من المعلومات التي يمكن أن يتوصل إليها أي شخص يحاول اختراق النظام، كما أن حدود فك ضغط الملفات المؤرشفة تحد من الملفات المؤرشفة ذات الحجم الزائد أو التي تحتوي على أخطاء في التنسيق.
لا تظهر أي من هذه الميزات في الواجهة، لكن كل واحدة منها تعالج طريقة من الطرق التي كان من الممكن أن يُساء استخدام المنتج بها.
تحسينات في جودة الحياة
وتكتمل هذه النسخة بإضافتين صغيرتين:
- تقوم «الإعدادات» الآن بإنشاء مفتاح « API » وحفظه تلقائيًا، لذا لن تضطر إلى إنشائه يدويًّا.
- تُرجع نقطة نهاية GET /api/version العامة الجديدة الإصدار قيد التشغيل لأغراض فحوصات الحالة والمراقبة.
قم بالترقية اليوم
تم تصميم هذا الإصدار لجعل MetaDefender Software Supply Chain أكثر أمانًا عند الاتصال وأسهل في الإدارة — حيث يتضمن التحويلات الموقعة، وتسجيل الدخول عبر مزود الهوية، ودور "للقراءة فقط"، وتغطية أوسع للحاويات، بالإضافة إلى جولة من تعزيز الأمان. يرجى مراجعة إعدادات الاقتران الخاصة بـ "التحويل عبر النطاقات" كجزء من عملية الترقية، ثم الاستفادة من ميزة تسجيل الدخول الأحادي (SSO) والدور الجديد لمواءمة الوصول مع بقية بيئتك.
متوفر على بوابة OPSWAT™ عبر الرابطMy .