فرضت اللجنة الوطنية للمعلوماتية والحريات (CNIL) غرامة قدرها 500 ألف يورو (حوالي 580 ألف دولار أمريكي) على مستشفى لوار الخاص بسبب الثغرات الأمنية التي أدت إلى اختراق بياناته في صيف عام 2025. تمكن المهاجم من الوصول إلى سجلات 524,867 مريضًا، بالإضافة إلى سجلات 202,246 شخصًا عيّنهم المرضى كأطراف ثالثة موثوقة. وقد أبلغ المستشفى المرضى فقط، دون إبلاغ المجموعة الثانية بشكل مباشر. وأعلنت اللجنة قرارها رسميًا في 3 سبتمبر/أيلول 2026، تحت رقم المداولة SAN-2026-009.
أشارت اللجنة الوطنية للمعلوماتية والحريات (CNIL) إلى هذا الإغفال بموجب المادة 34 من اللائحة العامة لحماية البيانات (GDPR) . والسؤال الأهم لأي شخص يدير بيئة بيانات صحية هو كيف تصل عملية الإخطار إلى نصف مليون شخص وتغفل مئتي ألف آخرين موجودين في النظام نفسه.
من هي المجموعة الثانية؟
بموجب المادة L1111-6 من قانون الصحة العامة الفرنسي، يجوز لأي شخص بالغ تعيين "شخص موثوق به"؛ كأحد الأقارب أو صديق مقرب أو الطبيب المعالج. ويستشير طاقم المستشفى هذا الشخص إذا عجز المريض عن التعبير عن رغباته. ويُقدم المريض هذا التعيين كتابيًا، ويتعين على المستشفيات إتاحة الفرصة لكل مريض مُنوم للقيام بذلك. ويتضمن السجل الناتج اسم المريض وبيانات الاتصال به وصلة القرابة به.
لم يكن أيٌّ من هؤلاء الأشخاص البالغ عددهم 202,246 مريضًا. لم يُسجَّلوا قط، ولم يتلقوا أي رعاية، وفي كثير من الحالات لم يعلموا حتى بوجود ملفٍّ خاصٍّ بهم في أي مستشفى. وخلصت اللجنة الوطنية للمعلوماتية والحريات (CNIL) إلى أن هذا الإغفال حرمهم من المعلومات اللازمة لفهم الهجوم، وتقييم عواقبه المحتملة، واتخاذ الإجراءات اللازمة لمنع إساءة استخدام بياناتهم.
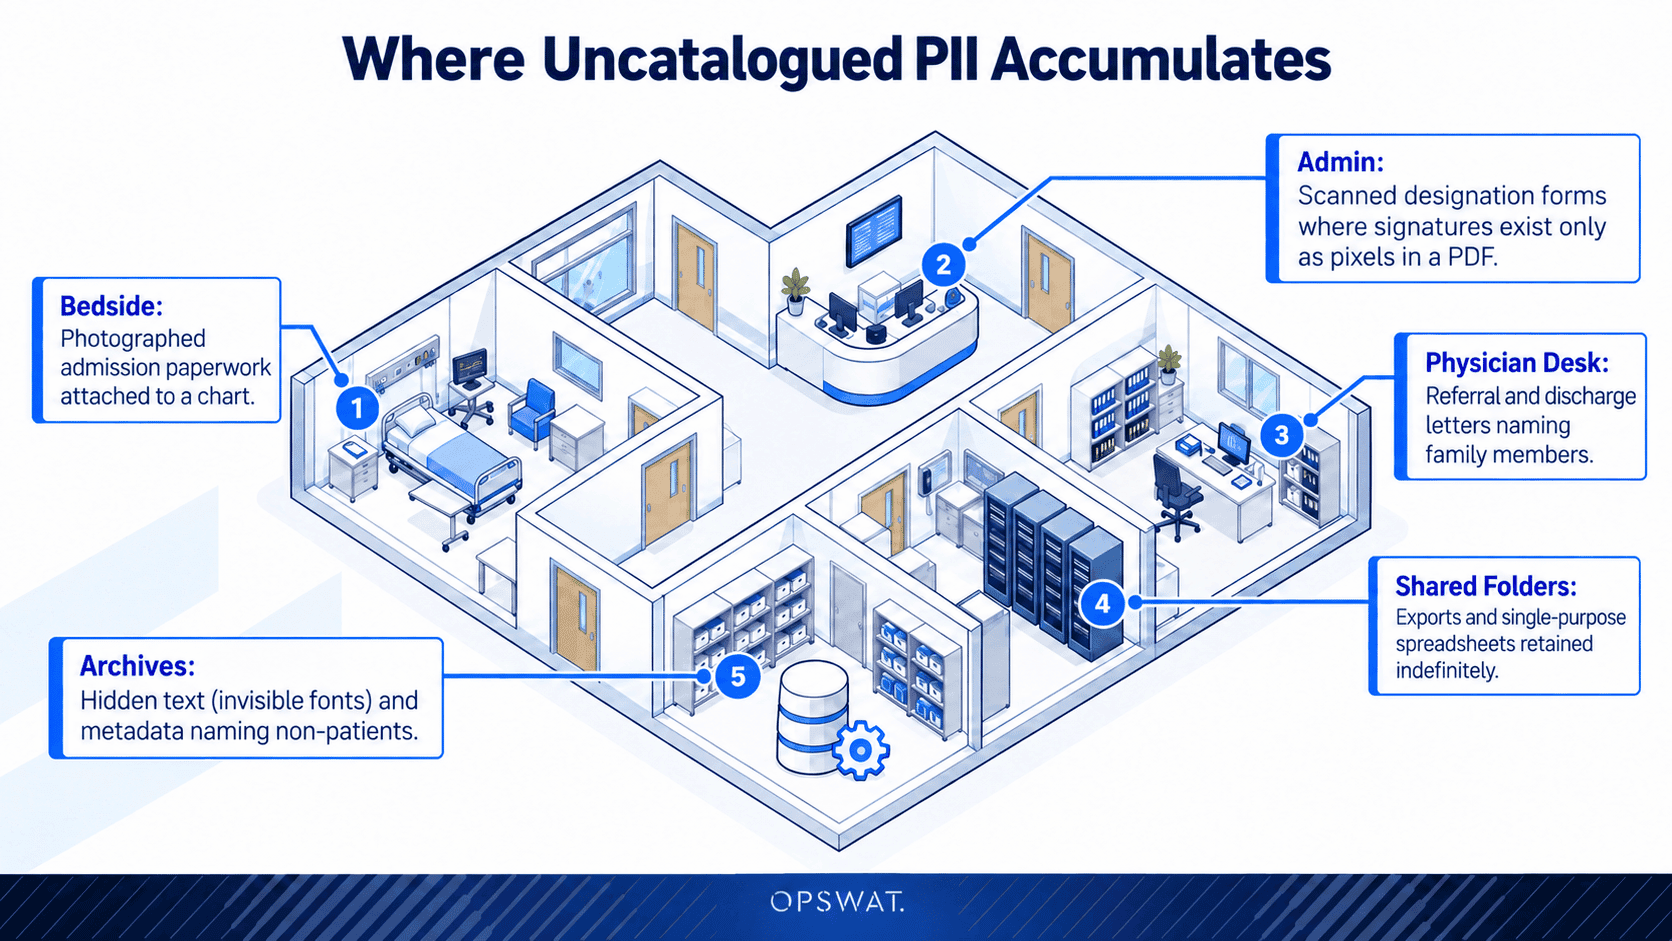
تحتفظ كل مستشفى بنسخ من هذه البيانات: جهات الاتصال في حالات الطوارئ، والمرافقون الذين رافقوا المريض، وأقرب الأقارب المسجلين أثناء دخوله المستشفى، والأطباء المحيلون المذكورون في خطاب الخروج، والأوصياء القانونيون. ونادراً ما تُحفظ سجلاتهم في الأنظمة التي تبدأ بها عملية الجرد.
حيث تتراكم البيانات الشخصية غير المصنفة
تُبني مؤسسات الرعاية الصحية سياسات حماية البيانات الخاصة بها على أساس البيانات الصحية. وتبحث قواعد الكشف عن رموز التشخيص، وأرقام السجلات الطبية، ومعرفات التأمين، وتفاصيل العلاج، لأن هذا ما تنص عليه اللوائح وما يسأل عنه المدققون.
لا يحتوي سجل جهة خارجية موثوقة على أي من ذلك. فهو يتضمن اسمًا ورقم هاتف وعنوانًا وعلاقة. وبالمقارنة مع سياسة مُصممة خصيصًا للمحتوى السريري، يُظهر الملف سجلًا نظيفًا. فهو يحتوي على بيانات شخصية خاضعة للتنظيم بالكامل، ولم يطلب أحد من مجموعة القواعد البحث عنها.
تُفسر هذه الفجوة كيف يُمكن لمستشفى أن يُدير عملية إخطار فعّالة ومع ذلك يُصدر تقريرًا بموجب المادة 34. نجحت العملية مع المرضى الذين صنّفتهم المنظمة، بينما ظلّ المرضى غير المُصنّفين غير مرئيين لها، سواءً أثناء العمليات الاعتيادية أو بعد الاختراق.
قراءة المحتويات بدلاً من الاعتماد على الملصقات
تعتمد تقنية Proactive DLP™ على فحص محتوى الملف بدلاً من الاعتماد على اسمه أو امتداده أو تصنيفه. وهي تغطي أكثر من 125 نوعًا من الملفات ، بما في ذلك النصوص والصور والمستندات المضمنة، وتفحص الملفات بشكل متكرر، بحيث تفحص الأرشيفات والطبقات المتداخلة بدلاً من تخطيها.
ثلاث قدرات مهمة للعثور على البيانات الشخصية التي لم يقم أحد بتصنيفها:
- نظام كشف مُصمم خصيصًا للبيانات الشخصية إلى جانب البيانات الطبية. تشمل هذه الأنظمة، المدعومة بالذكاء الاصطناعي، الأسماء الشخصية، وتواريخ الميلاد، وأرقام الهواتف، وأرقام الهوية الوطنية، وجوازات السفر، ورخص القيادة ، بالإضافة إلى بيانات طبية لتشخيص الأمراض، والحالات الطبية الشائعة، وفصائل الدم. وفي السياق الفرنسي، تبرز أهمية تفصيل واحد: يدعم نظام الكشف عن المعلومات الشخصية المدعومة بالذكاء الاصطناعي اللغة الفرنسية إلى جانب الإنجليزية والإسبانية والألمانية والإيطالية والبرتغالية.
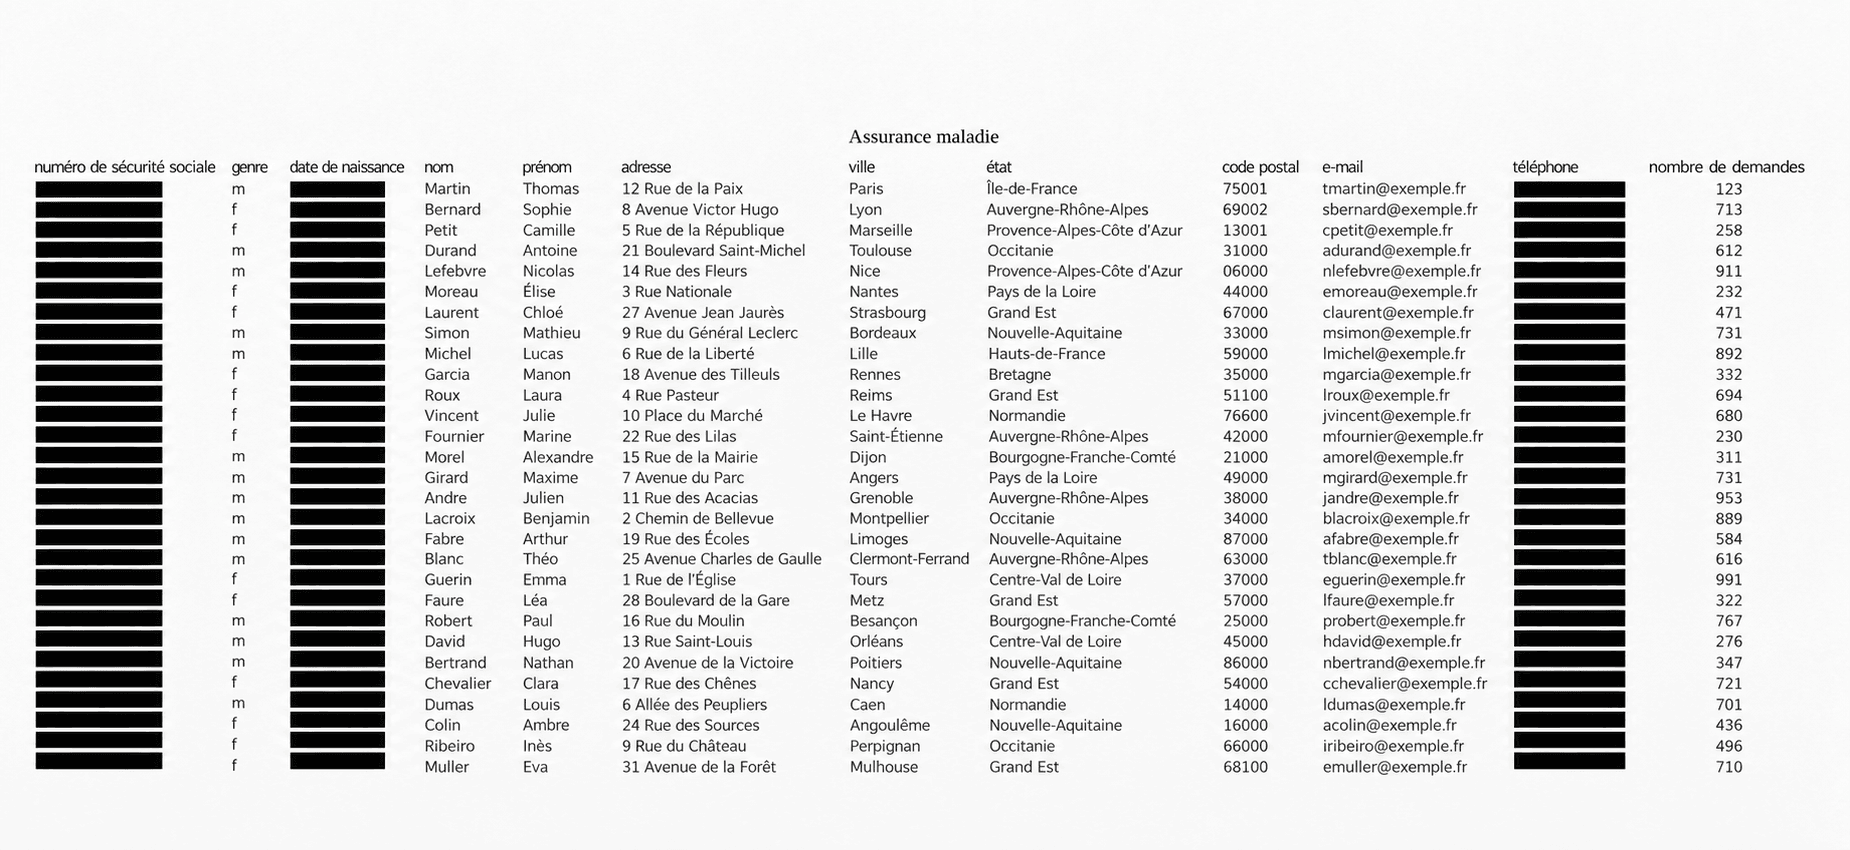
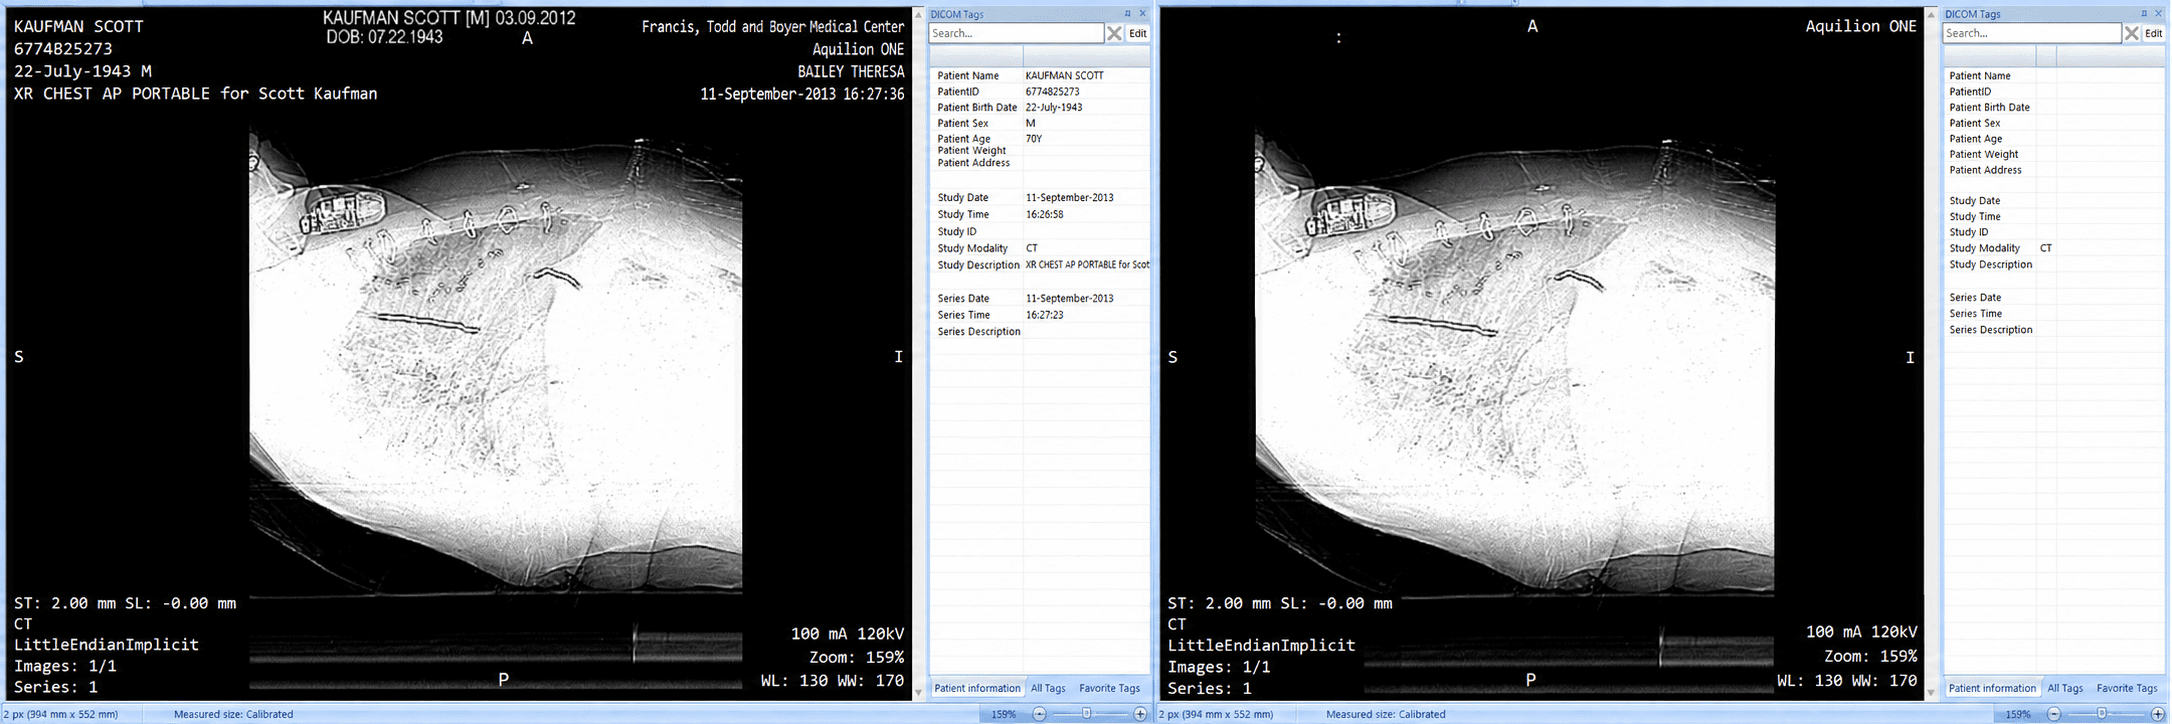
- التعرف الضوئي على الحروف (OCR) للوثائق التي تتخذ شكل صور. تقنية Proactive DLP™ تقرأ النماذج الممسوحة ضوئيًا، والوثائق المصورة، وملفات PDF غير القابلة للبحث بنفس الطريقة التي تقرأ بها المستندات النصية. فاستمارة التعيين أو الصورة الممسوحة ضوئيًا بتنسيق DICOM التي لا توجد إلا في شكل نسخة ممسوحة ضوئيًا لم تعد تمثل نقطة عمياء
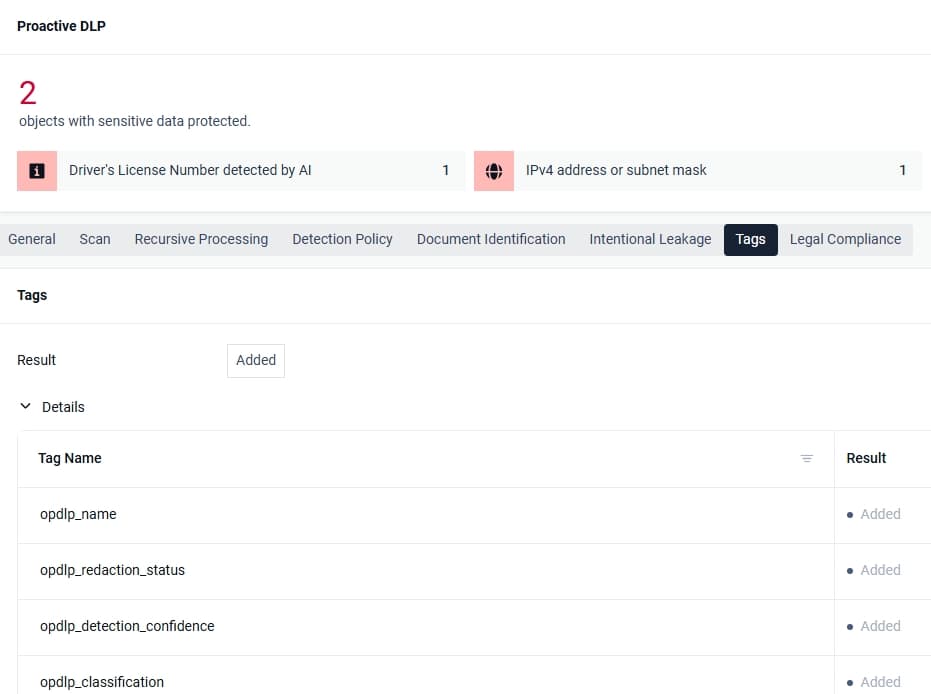
- التصنيف ووضع العلامات اللذان ينتجان سجلاً. تقوم تقنية Proactive DLP™ بتصنيف المحتوى المكتشف وفقًا لمستويات الحساسية المحددة مسبقًا، وتقوم بدمج علامات التصنيف في الملف المعالج. وتُغذي هذه العلامات منصة SIEM أو نظام إدارة المستندات، مما يحول عمليات الكشف الفردية إلى صورة متراكمة توضح أماكن وجود البيانات الخاضعة للتنظيم. ويضيف تحديد المستندات تصنيفًا على مستوى الفئة للمستندات المتعلقة بالهوية والمستندات المالية
يُتيح فحص المحتوى عند نقاط النقل رؤية الملفات أثناء انتقالها: التحميلات، والتنزيلات، ومرفقات البريد الإلكتروني، والوسائط القابلة للإزالة، وعمليات النقل المُدارة. ويبني هذا الفحص خريطةً من حركة البيانات الفعلية بدلاً من فحص التخزين في حالة السكون، مما يعني أن الصورة تتطور مع تدفق البيانات، وتحتاج إلى دمجها مع عملية اكتشاف للأرشيفات التي لا يتم نقلها مطلقاً.
Proactive DLP يجري في الداخل MetaDefender Core ، MetaDefender ICAP Server ، MetaDefender Email Security ، MetaDefender Kiosk ، و MetaDefender Managed File Transfer .
الخطوة العملية
تُعدّ قائمة الإبلاغ عن الاختراقات مشكلة جرد تُحلّ تحت ضغط الوقت. فإعدادها أثناء وقوع الحادث يعني إعادة بناء فئات الأشخاص التي تظهر في كل ملف، والفئات التي لم يوثّقها أحد هي التي تُغفل.
يُشير تقرير «تكلفة خرق البيانات لعام 2026» الصادر عن شركة IBM إلى أن متوسط تكلفة خرق البيانات في قطاع الرعاية الصحية يبلغ 6.64 مليون دولار، وهو أعلى معدل بين جميع القطاعات للسنة الثالثة عشرة على التوالي. وبلغ متوسط الوقت اللازم للكشف عن الخرق واحتوائه 247 يومًا، بينما استغرق اختراق الوسائط القابلة للإزالة وسلسلة التوريد أطول مدة، حيث بلغ 258 يومًا. وتغطي نقطة فحص المحتوى كلا المسارين.
ابدأ من الاتجاه المعاكس. وجّه تقنية Proactive DLP™ نحو تدفقات الملفات التي تمر عبر بيئتك، وصنّف ما يعود منها. تتراكم العلامات لتشكل سجلاً بالبيانات الشخصية التي تحتفظ بها عن أشخاص ليسوا من مرضاك.
