التهديدات السيبرانية العاجلة في القطاع المالي تستدعي إدارة المخاطر بشكل استباقي
يحتل القطاع المالي مكانة فريدة في عالم الأمن السيبراني. ففي الوقت الذي يُنظر فيه إلى المؤسسات في هذا القطاع على أنها رائدة في الممارسات الأمنية، فإن المؤسسات في هذا القطاع هي أيضاً أهداف رئيسية لمجرمي الإنترنت. يسعى القراصنة في المقام الأول إلى الحصول على بيانات العملاء الحساسة، مثل درجات الائتمان، أو المعلومات الشخصية مثل أرقام الضمان الاجتماعي.
بالنسبة لعميلنا، وهي مؤسسة مصرفية موثوق بها في الشرق الأوسط تبلغ إيراداتها السنوية أكثر من 8 مليارات دولار، فإن حماية البيانات المالية الحساسة مسألة بقاء الأعمال التجارية، حيث يحذر الخبراء من أن الهجمات الإلكترونية على المؤسسات المالية يمكن أن تؤدي إلى تحديات تمويلية وأضرار بالغة بالسمعة، وفي بعض الحالات إلى الإفلاس. وقد استخدم عميلنا AWS S3 لتخزين معلوماته السرية وكان بحاجة إلى حل متخصص للأمن السيبراني يتكامل بسلاسة مع البنية التحتية الحالية لـ AWS S3.
مخاطر البرمجيات الخبيثة الحرجة والمخاوف المتعلقة بسلامة البيانات تترك البيانات الحساسة مكشوفة
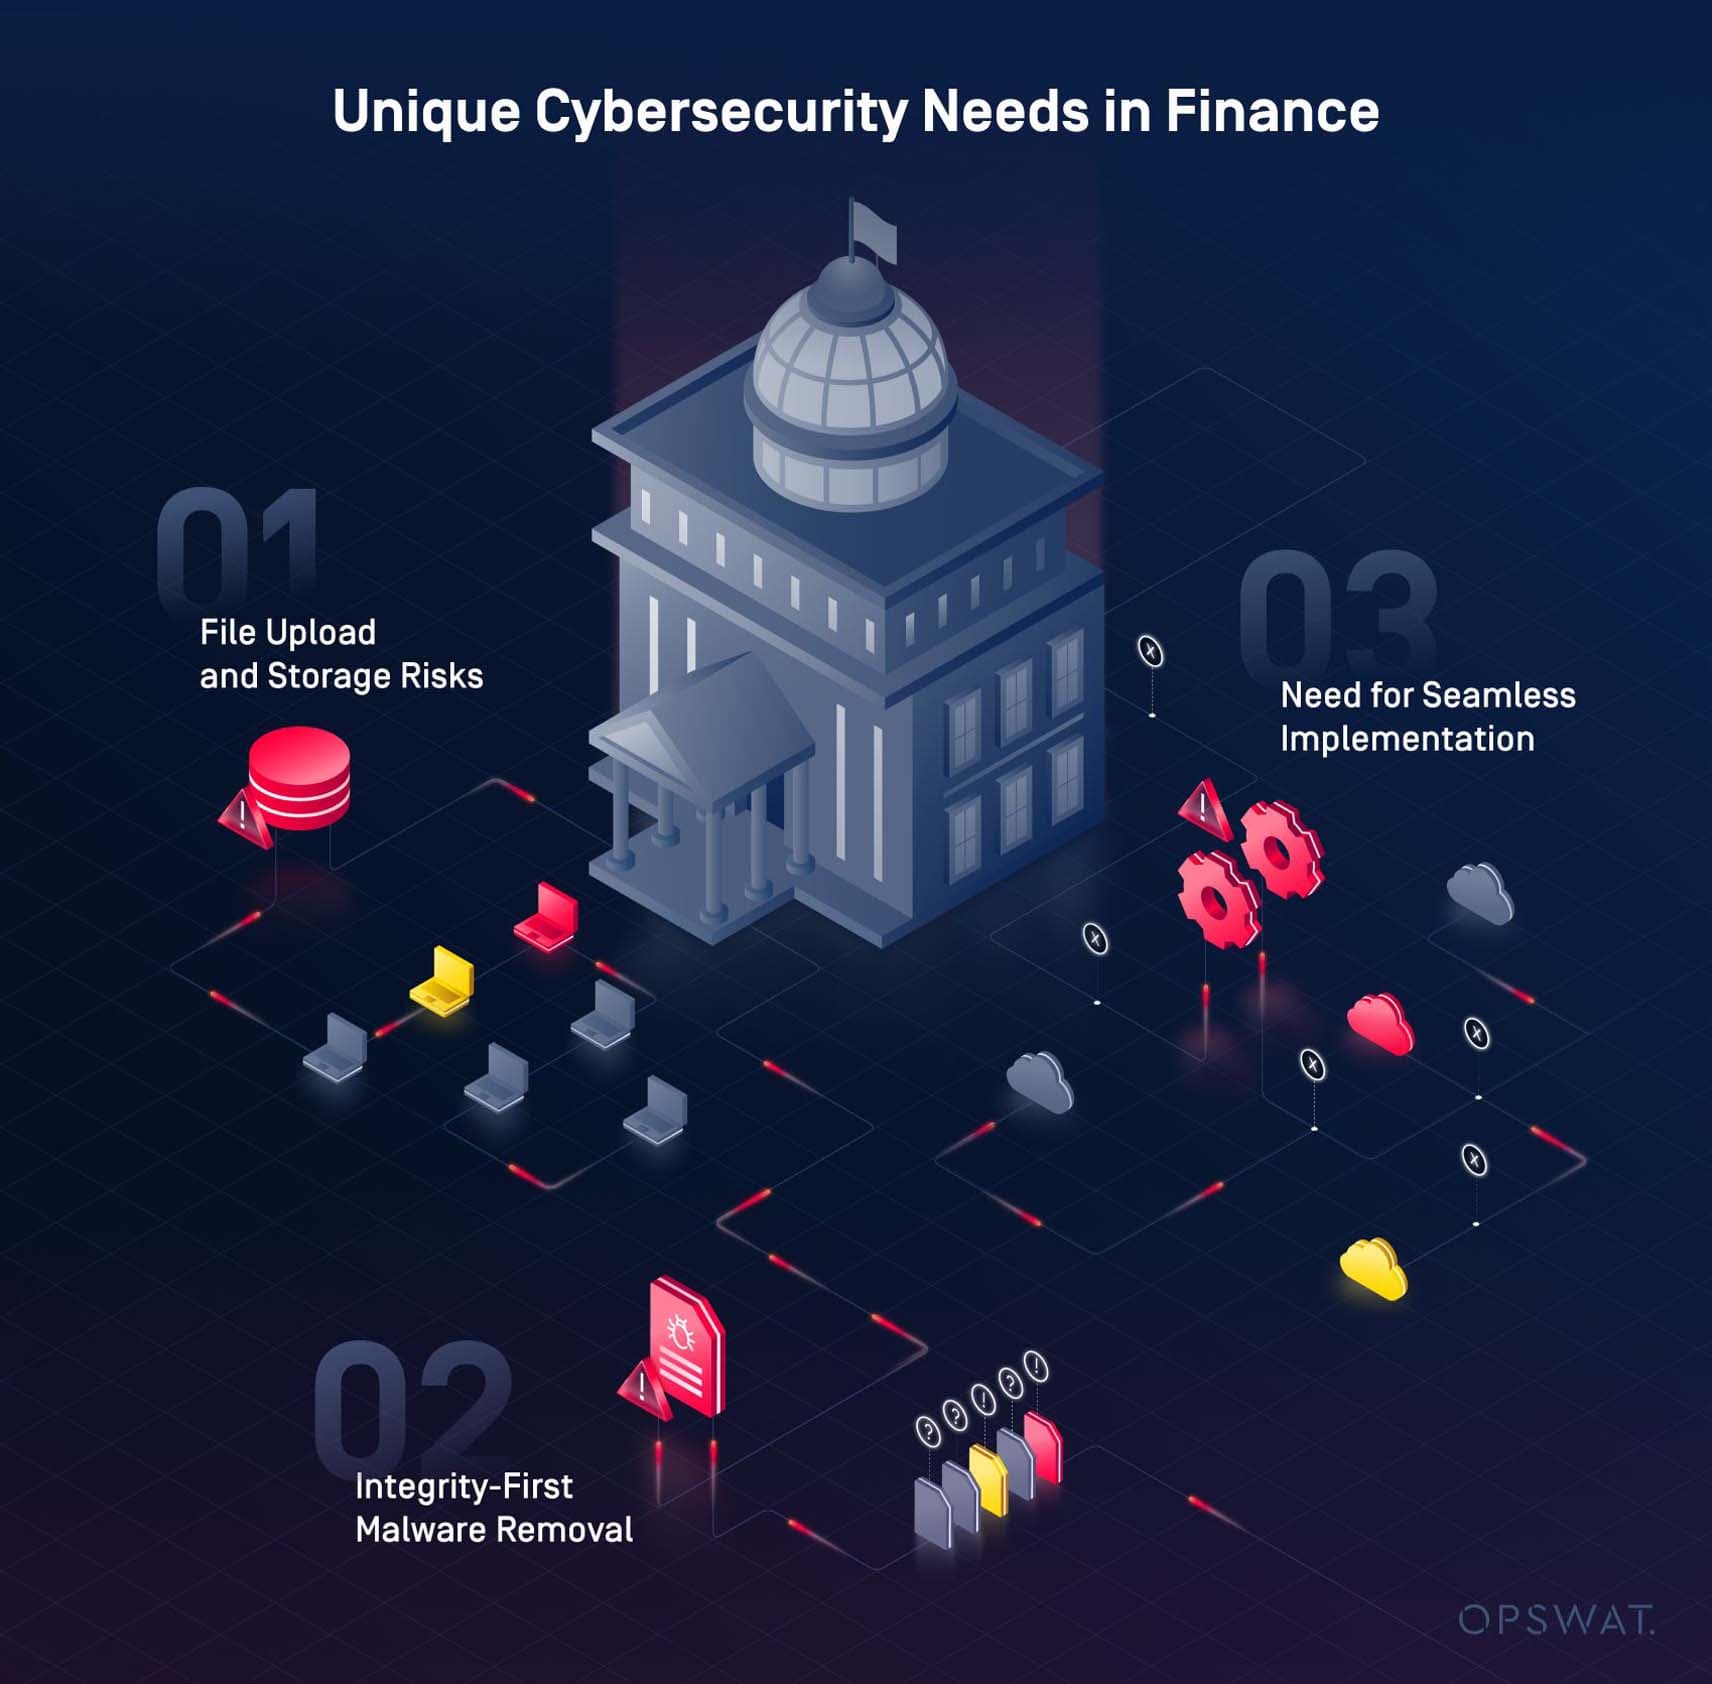
مخاطر تحميل الملفات وتخزينها
كانت المشكلة الأساسية هي أن عمليات تحميل الملفات وتخزين الكائنات لديهم كانت عرضة لبرامج ضارة متطورة. ففي كل مرة يتم فيها تحميل ملف جديد على نظامهم، كان هناك خطر دخول برامج ضارة — مما قد يعرض البيانات المالية ومعلومات العملاء وسجلات المعاملات السرية للخطر.
إزالة البرمجيات الخبيثة أولاً - النزاهة أولاً
ومن الأمور التي تثير القلق بنفس القدر الحاجة إلى إزالة البرامج الضارة، ولكن دون المساس بسلامة البيانات. فإذا تعرض ملف ما للتعديل أو التلف أثناء العملية، فقد يتعرض العميل لفقدان بيانات بالغة الأهمية، أو يعاني من اضطرابات تشغيلية، أو يتكبد ضررًا جسيمًا لسمعته. وفي بيئة تخضع لرقابة صارمة، مثل القطاع المالي، قد يؤدي هذا النوع من الاختراق إلى فرض غرامات ومشاكل تنظيمية.
الحاجة إلى التنفيذ السلس
كما واجه عميلنا التحدي المتمثل في تنفيذ أي إجراءات أمنية دون تعطيل الإعداد الحالي لخدمة AWS S3. ونظرًا لحجم العمليات التي تديرها المؤسسة، فإن أي انقطاع في البنية التحتية السحابية الخاصة بها من شأنه أن يتسبب في تأخيرات، بل وربما يؤدي إلى توقف العمليات الحيوية للأعمال. ولذلك، كان من الضروري تنفيذ أي حل أمني بسرعة وكفاءة، دون المساس بأداء البنية التحتية السحابية أو موثوقيتها.
تحميل Secure ، وإزالة البرامج الضارة، دون أي انقطاع في سير العمل
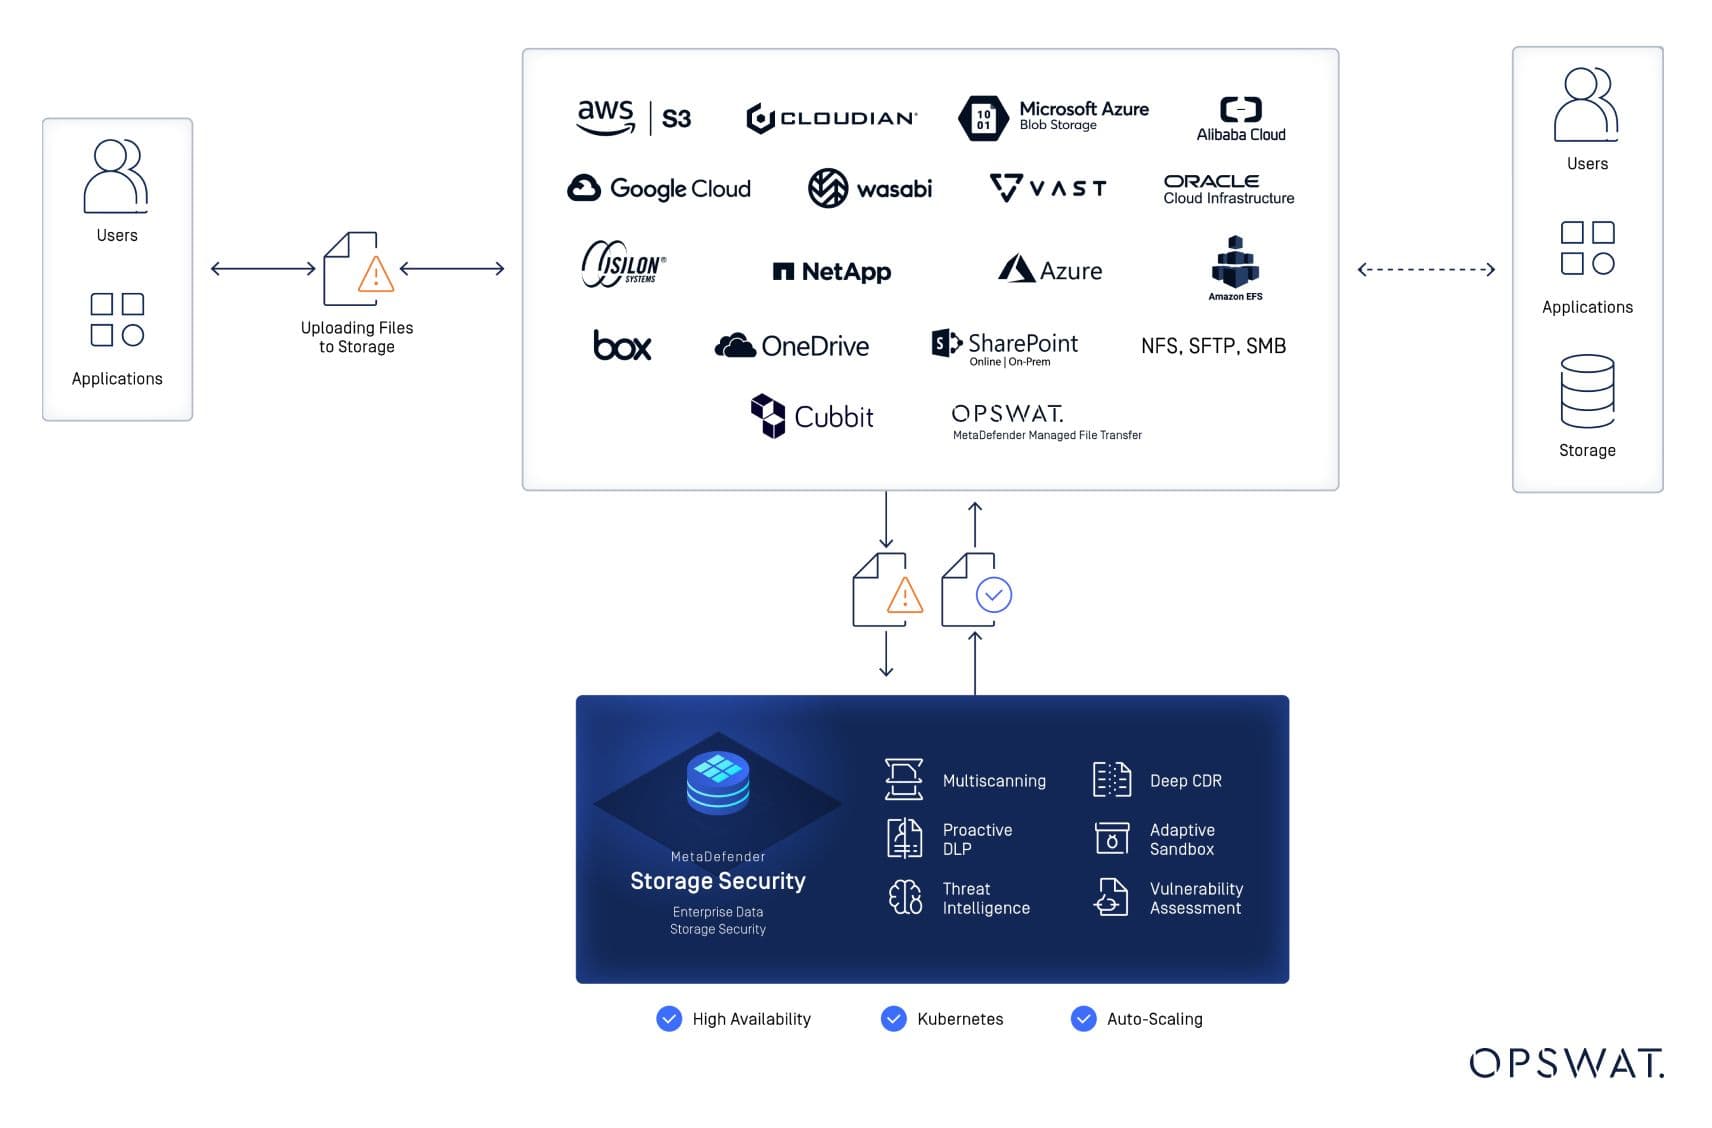
في مواجهة هذه المخاطر الوشيكة - تهديدات البرامج الضارة، والمخاوف المتعلقة بسلامة البيانات، والحاجة إلى تكامل سلس - أدركت المؤسسة أن إجراءات الأمان الحالية لم تعد كافية. وقام العميل بدمجStorage Security MetaDefender Storage Security معServer MetaDefender ICAP وبرنامج Metascan Multiscanning وتقنية Deep CDR™ في بنيته التحتية الأمنية.
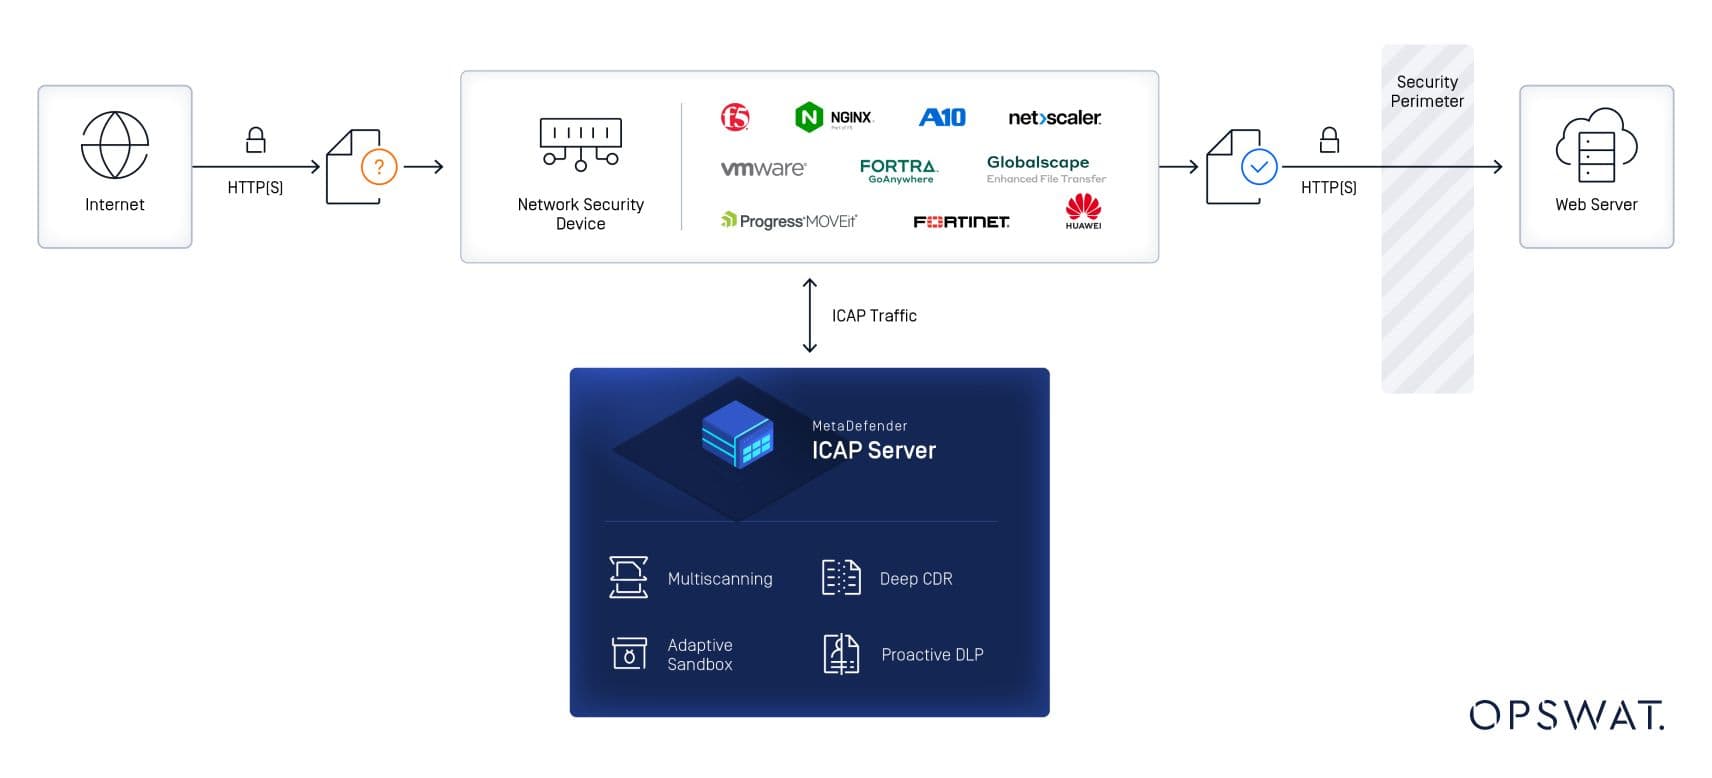
خادم بروتوكول تكييف محتوى الإنترنت MetaDefender ICAP Server
قمنا بنشر حل « MetaDefender »ICAP Server ، الذي يطبق نهج «الثقة الصفرية» في التعامل مع الملفات. وقد ساهم ذلك في تقليل مخاطر تسلل البرامج الضارة إلى نظام عميلنا بشكل كبير، من خلال التعامل مع كل ملف وارد وفحصه على أنه قد يكون ضارًّا. وبفضل تقنيات منع التهديدات المتقدمة، يتكامل حل « MetaDefender »ICAP Server بسلاسة مع أجهزة أمن الشبكة الحالية، مما يوفر الحماية من التهديدات التي تنتقل عبر الملفات ويضمن سلامة البيانات.
أمن التخزين MetaDefender Storage Security
هذا حل متعدد المستويات يوفر إمكانية الكشف عن التهديدات ومنعها في الوقت الفعلي وعند الطلب. وقد وفر هذا الحل طبقة إضافية من الحماية لتخزين AWS S3 الخاص بهم، مما يضمن الحفاظ على أمن البيانات المالية الحساسة دون تعطيل الإعدادات الحالية، في كل مرحلة من مراحل دورة حياة البيانات.
ومن خلال التكامل السلس في البنية الأساسية السحابية الخاصة بهم، فقد وفرت حلاً موثوقاً لتقديم تنفيذ سلس وتقليل وقت التعطل إلى الحد الأدنى وزيادة الكفاءة إلى أقصى حد.
تقنية Deep CDR™
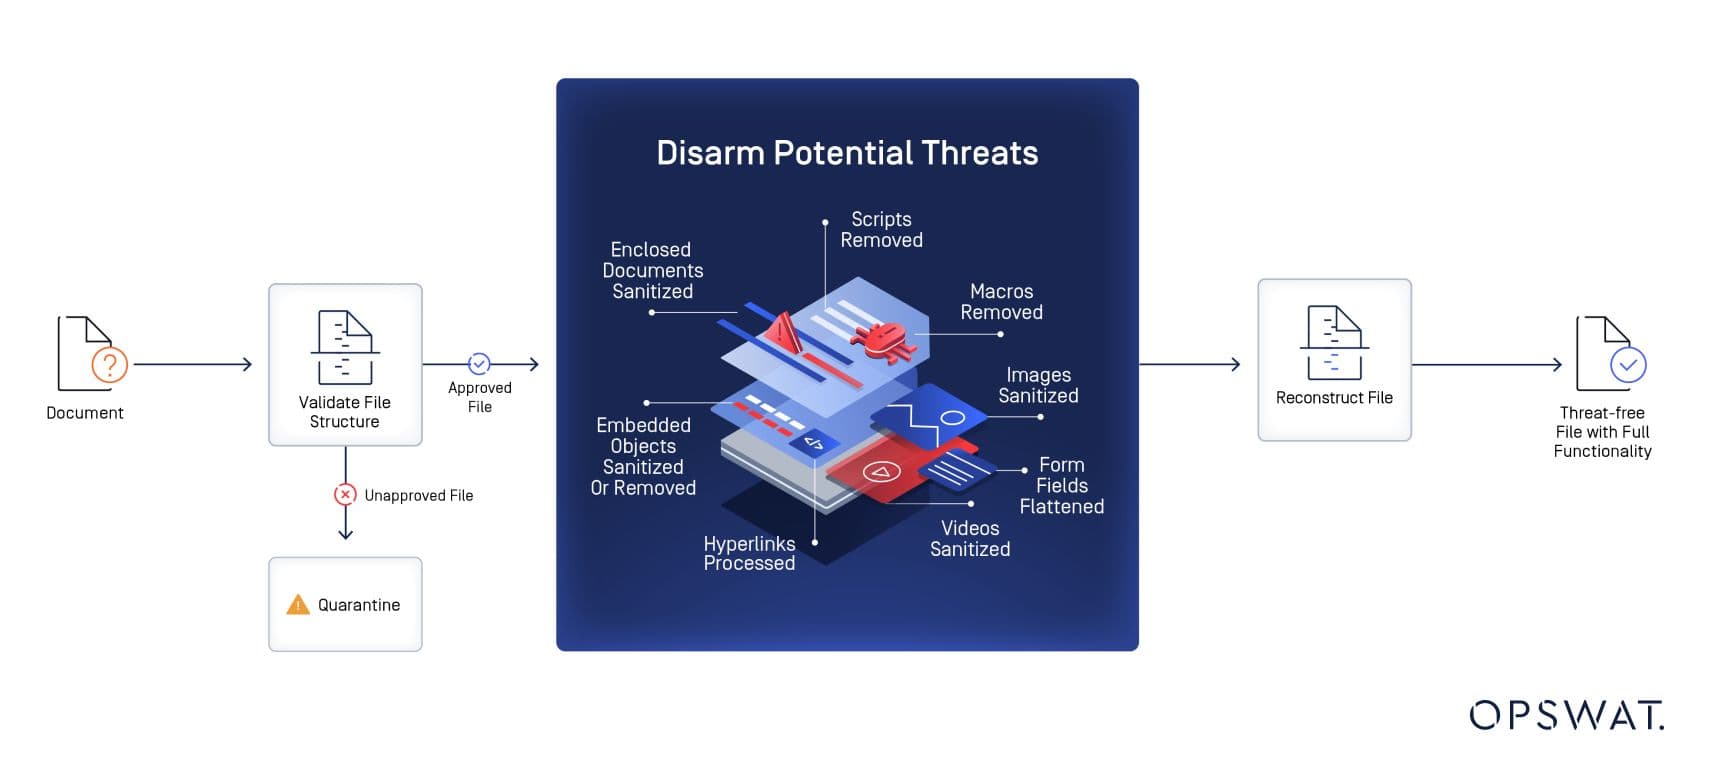
بعد تحديد الملفات التي يُحتمل أن تكون مشكوكًا فيها (مصابة أو تحتوي على بيانات حساسة) بواسطة MetaDefender Storage Security ، يتعين على المسؤولين اتخاذ إجراءات تصحيحية. وقد استخدمنا تقنية Deep CDR™ الخاصة بنا لتطهير المستندات بشكل شامل وإزالة التهديدات المحتملة. تم تحليل الملفات تلقائيًا، مع عزل الملفات الخطرة لمنع انتشار أي برامج ضارة. وتم توجيه الملفات الآمنة بسلاسة إلى المجلد النهائي، مما يضمن الامتثال للمعايير التنظيمية الصارمة. وقد وفرت تقنية Deep CDR™ نهجًا مبسطًا لأمن الملفات، مما سمح للعميل بالحفاظ على سلامة البيانات والالتزام الصارم بالمعايير التنظيمية.
موقف أمني أقوى وعمليات سلسة مع حلول OPSWAT
OPSWATتتعامل فلسفة «لا تثق بأي ملف. لا تثق بأي جهاز.™» مع كل ملف على أنه تهديد محتمل، مما يضمن عدم إغفال أي ثغرات أمنية. وعندما يتكامل حل « MetaDefender »Storage Security مع « MetaDefender »ICAP Server ، فإنه سيحمي البيانات سواء أثناء نقلها أو في حالة التخزين. تتكامل الحلول بسلاسة مع AWS S3، مما يسمح باستمرار عمليات العميل دون انقطاع مع حجب التهديدات الخبيثة. من خلال Metascan Multiscanning وتقنية Deep CDR™، قمنا بتقليل مخاطر تسلل البرامج الضارة عبر عمليات تحميل الملفات، مما عزز الموقف الأمني للعميل وحمايته من الأخطار المباشرة. حافظت عملية التنقية الشاملة للبيانات التي تقدمها OPSWATعلى سلامة البيانات، مما يضمن الامتثال ويحمي العميل من المخالفات التنظيمية دون التأثير على وظائف الأعمال اليومية.
الحماية الفورية ضد التهديدات الحرجة في القطاع المالي
في قطاع تتسم فيه المخاطر بشدتها، لا يمكن تجاهل أي خطر، كما أن الهجمات الإلكترونية التي تستهدف المؤسسات المالية أمر لا مفر منه. وبالنسبة للمؤسسات مثل عميلنا، التي تعالج يوميًا كميات هائلة من البيانات الحساسة، فإن أي ثغرة أمنية تؤدي إلى عواقب تتراوح بين الإزعاج والتوقف التام للأعمال.
OPSWATوقد وفّر الحل الذي قدمناه الحماية الفورية التي كانوا بحاجة إليها، حيث منع تسلل البرامج الضارة عبر عمليات تحميل الملفات دون تعطيل العمليات اليومية. وبفضل الأمان المتكامل والتطهير الشامل للملفات، تمكن عميلنا من الحفاظ على الامتثال للمعايير، وحماية سلامة البيانات، وتجنب عواقب انتهاكات أمن البيانات.
لمعرفة كيف يمكن لـ OPSWAT تأمين عملياتك الحيوية، اتصل بأحد خبراء OPSWAT اليوم.
القيمة المضافة الخدمات المالية
يوضح هذا التطبيق كيف يمكن للمؤسسات المالية حماية أصول البيانات الحيوية مع الحفاظ على استمرارية العمليات الضرورية للأنشطة المصرفية. ورغم أهمية أمن التخزين السحابي في جميع القطاعات، فإن قدرة هذا الحل على الحفاظ على سلامة البيانات أثناء معالجة التهديدات — إلى جانب الفحص الآلي المستمر والتكامل السلس مع AWS S3 — تعالج تحديًا بالغ الأهمية الخدمات المالية على وجه الخصوص: ضمان بقاء مستندات العملاء وسجلات المعاملات والملفات التنظيمية دون تغيير وجاهزة للتدقيق حتى بعد اكتشاف البرامج الضارة وإزالتها. يمكن للمؤسسات المالية التي تعالج كميات كبيرة من وثائق هوية العملاء من أجل الامتثال لمعايير "اعرف عميلك" (KYC) ومكافحة غسل الأموال (AML)، أو التي تدير تبادل البيانات مع الموردين ومعالجي المدفوعات ومكاتب الائتمان، أو التي تحتفظ بأرشيفات التقارير التنظيمية، الاستفادة من هذه البنية لتشغيل الكشف عن التهديدات آليًا دون المخاطرة بتلف الملفات أو تعطل العمليات. يوفر نهج "الصفر ثقة" وتقنية Deep CDR™ أساسًا جاهزًا للامتثال يلبي متطلبات سلامة البيانات الصارمة للجهات التنظيمية المصرفية مع توفير الحماية ضد البرامج الضارة المتطورة التي تستهدف مستودعات ملفات القطاع المالي، مما يمكّن المؤسسات من توسيع القنوات الرقمية والتكامل مع الأطراف الثالثة بثقة دون المساس بموقفها الأمني أو وضعها التنظيمي.